Linux 3.17: cuatro llamadas al sistema y el año 2038
Linux 3.17 trae cuatro llamadas al sistema nuevas, la ruta multiqueue de SCSI y el primer tramo del trabajo para el año 2038.
Linux 3.17 se ha publicado hoy, 5 de octubre de 2014, con cuatro llamadas al sistema nuevas —getrandom, seccomp, memfd_create y kexec_file_load—, la ruta multiqueue de SCSI y el primer tramo del trabajo contra el año 2038. El tree pierde 16.000 líneas netas, los render nodes de DRM dejan de ser experimentales y Thunderbolt entra en el kernel. Lo que no llega es kdbus, que necesitaba dos de esas llamadas y sigue esperando.
Linux 3.17 se publicó el domingo 5 de octubre de 2014, nueve semanas después de 3.16 y con una semana de retraso sobre el plan inicial. La rc7 había salido el 28 de septiembre y Torvalds decidió esperar: «the past week was fairly calm, and so I have no qualms about releasing 3.17 on the normal schedule», escribió en el anuncio. El calendario decía 28 de septiembre; la release llegó el 5 de octubre.
Las cifras las publicó LWN antes del cierre. Hasta la rc6, el ciclo había metido 12.153 changesets sin merges de 1.408 desarrolladores, con 692.000 líneas añadidas y 708.000 eliminadas: el tree termina la release con 16.000 líneas netas menos. No es la tónica: 3.15 sumó 13.722 changesets y 360.000 líneas netas; 3.16, 12.804 y 249.000. Aquí se borró más de lo que se añadió, y no por falta de trabajo.
Hay tres claves. La primera es la interfaz: cuatro llamadas al sistema entran en un solo ciclo, y dos de ellas —memfd_create y kexec_file_load— resuelven problemas que hasta ahora se apañaban en espacio de usuario. La segunda es el almacenamiento: SCSI estrena una ruta de E/S basada en blk-mq, todavía opcional, y en 3.18 llegará la opción para compilarla activada por defecto. La tercera es el tiempo: el kernel empieza a cambiar sus estructuras internas para que el desbordamiento de los enteros de 32 bits no lo pille desprevenido.
Y un contrapeso: kdbus se queda fuera. El bus de mensajes del kernel necesitaba pasar descriptores de memoria sellados entre procesos, y esa pieza sí entra; el bus, no. El debate sigue abierto y volverá en las releases siguientes.
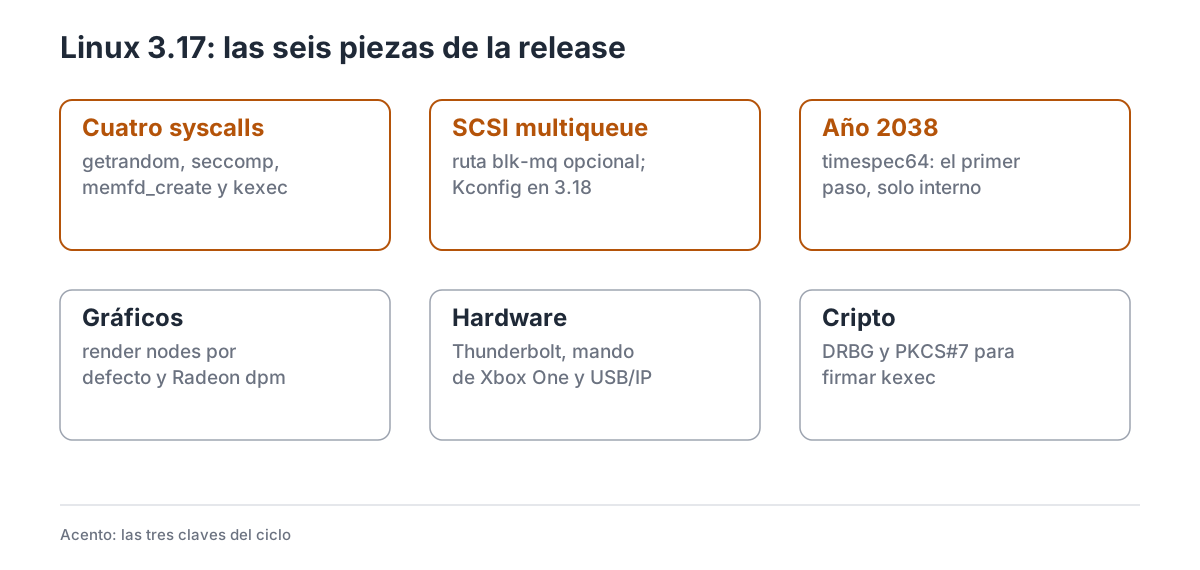
Las seis piezas del ciclo. En ámbar, las tres que cambian algo para quien programa o administra sobre Linux.
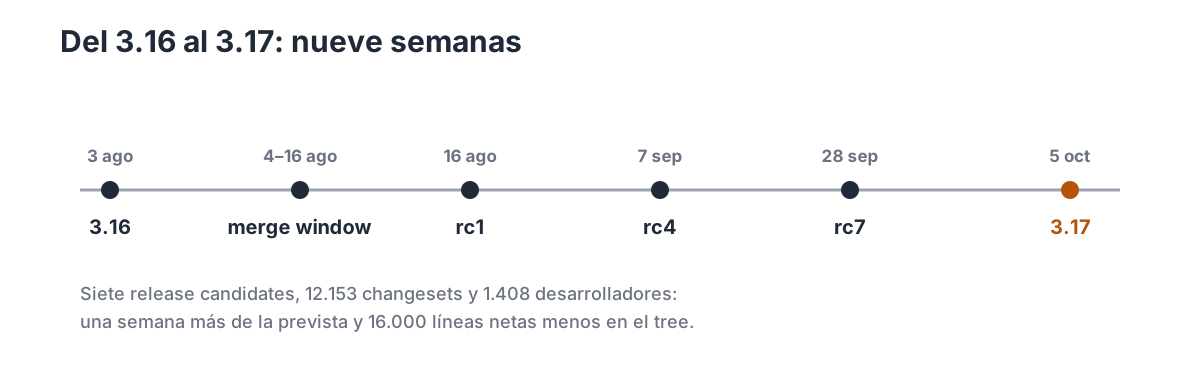
Del 3.16 al 3.17: dos semanas de merge window, siete release candidates y una semana extra antes del cierre.
1. Las cifras de un ciclo que encogió el tree
| Dato | Valor |
|---|---|
| Fecha de release | 5 de octubre de 2014 |
| Versión anterior | 3.16 (3 de agosto de 2014) |
| Merge window | 4 al 16 de agosto de 2014 |
| Release candidates | 7 (rc1 el 16 de agosto, rc7 el 28 de septiembre) |
| Ciclo | 63 días |
| Changesets sin merges | 12.153 (hasta la rc6) |
| Desarrolladores | 1.408 |
| Líneas añadidas | 692.000 |
| Líneas eliminadas | 708.000 |
| Líneas netas | −16.000 |
Los números son de la tabla que LWN publicó el 24 de septiembre, contando hasta la rc6. La release se retrasó una semana, así que el recuento final es algo mayor; lo que no cambia es la tendencia. 3.17 es la más pequeña de las tres últimas en changesets y la única que reduce el tamaño del código. El borrado se concentra en staging: el ciclo elimina los drivers ced1401, crystalhd, dgnc, keucr, sep, serqt_usb2, silicom, tidspbridge, wlags49 y varios más, casi todos sin maintainer y sin usuarios.
El reparto por autor también lo explica. En el trienio 3.15-3.17, el que más changesets firma es H Hartley Sweeten (919, un 2,4 %), casi todos en los drivers comedi de staging, y el que más líneas mueve es Tomi Valkeinen (318.894, un 10,9 %), por el trabajo de omapdrm. Son nombres de limpieza, no de feature nueva. Por empresas, Intel aporta el 10,6 % del trienio, Red Hat el 9,2 %, Linaro el 4,4 % y Samsung el 4,3 %.
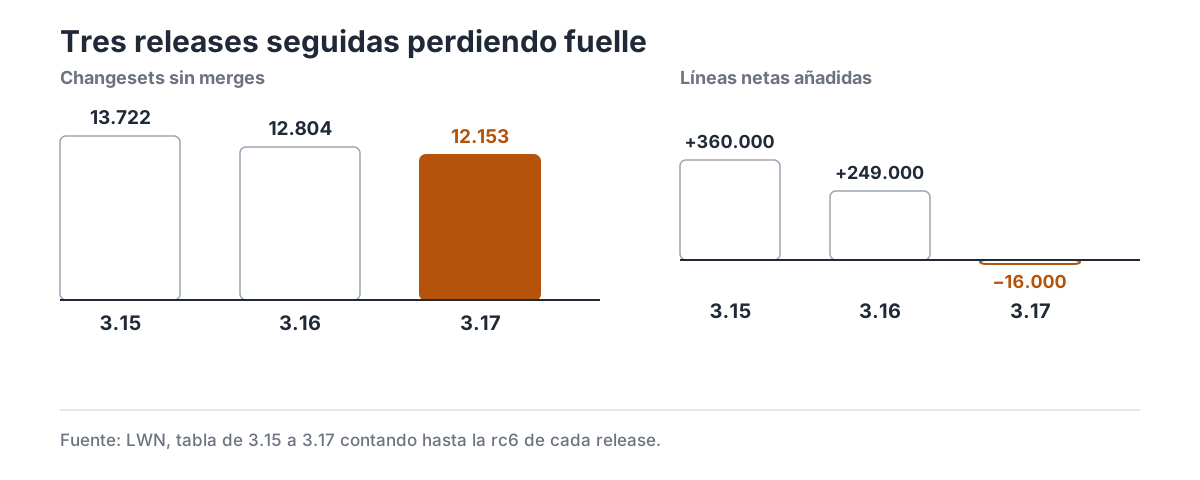
Tres releases seguidas perdiendo fuelle en changesets. La tercera es la única que además pierde líneas: 16.000 netas menos.
2. Cuatro llamadas al sistema en nueve semanas
Cuatro llamadas nuevas en un ciclo es mucho, y casi siempre hay años de discusión detrás de cada una. En 3.17 entran getrandom(2), seccomp(2), memfd_create(2) y kexec_file_load(2), y cada una tapa un agujero concreto.
getrandom() la firma Theodore Ts’o. El problema que resuelve es de manual: un programa que necesita números aleatorios abre /dev/urandom, y si un atacante agota los descriptores de fichero, la apertura falla y el programa puede acabar usando un generador peor o, directamente, fallando. En un contenedor el problema se multiplica, porque el límite de descriptores es más bajo. La llamada entrega bytes del mismo urandom sin abrir nada y admite GRND_NONBLOCK para no bloquear si la entropía aún no está lista. Diez años después, Linux 6.11 la llevaría al espacio de usuario por la vDSO. El commit es c6e9d6f38894 y LWN la explicó en A system call for random numbers.
seccomp() la firma Kees Cook y llega con una pieza que importa más que la llamada: SECCOMP_FILTER_FLAG_TSYNC. Hasta 3.17, un filtro se instalaba en el hilo que lo pedía; en un proceso con varios hilos, los demás seguían sin filtro y bastaba con crear uno nuevo para escapar. Con TSYNC, el filtro se sincroniza en todos los hilos del proceso o la llamada falla. Los commits son 48dc92b9fc39 y 3ba2530cc06e, y el contexto está en LWN.
kexec_file_load() la firma Vivek Goyal y es la que cubre el hueco de Secure Boot. kexec_load() cargaba una imagen desde espacio de usuario sin comprobar nada: un sistema con Secure Boot podía arrancar un kernel sin firmar y saltarse la cadena. La llamada nueva carga la imagen desde un descriptor, deja que el kernel la verifique con PKCS#7 y se apoya en el código de purgatory (8fc5b4d4121c) para preparar el salto. Necesita CONFIG_KEXEC_FILE y una clave en el anillo del kernel; sin ella, sigue funcionando el camino antiguo. LWN lo contó en Reworking kexec for signatures.
La cuarta, memfd_create(), merece sección propia: es la que trae los sellos.
3. Memfd y los sellos: compartir memoria sin confiar
Compartir memoria entre procesos siempre ha tenido el mismo problema: el que recibe el descriptor no sabe si el otro va a truncar el fichero, escribirlo o cambiar sus permisos mientras lo lee. Eso obliga a copiar, a comprobar tamaños y a sincronizar de más. La solución de 3.17 son los sellos: marcas que se ponen a un fichero de tmpfs con fcntl(F_ADD_SEALS) y que restringen lo que se puede hacer con él.
Hay cuatro sellos. F_SEAL_SHRINK impide reducir el tamaño, F_SEAL_GROW impide ampliarlo, F_SEAL_WRITE impide escribir y F_SEAL_SEAL impide añadir o quitar sellos. Se pueden combinar, y solo el dueño de una referencia exclusiva puede cambiarlos. El efecto práctico es que un servidor gráfico puede aceptar un buffer de un cliente y exigir F_SEAL_SHRINK: si el cliente lo truncara después, la aplicación del servidor fallaría. Con SEAL_SHRINK | SEAL_GROW | SEAL_WRITE, un bus de mensajes puede pasar el mismo fichero a varios receptores sin copiarlo y sin que ninguno pueda estropearlo.
La otra mitad es memfd_create(), que crea un fichero anónimo en memoria y devuelve su descriptor con un nombre para depurar. No está en ningún sistema de ficheros visible, así que no hay ruta que nadie pueda abrir, y el descriptor se puede pasar por un socket Unix a otro proceso. Los commits son 40e041a2c858 para los sellos y 9183df25fe7b para la llamada, ambos de David Herrmann. LWN los explicó en File Sealing & memfd_create() y en Sealed files.
Los sellos solo valen para ficheros de tmpfs, y las primeras herramientas que los usan son las que ya movían buffers entre procesos —Wayland, D-Bus y los contenedores—. Para el resto del sistema, memfd_create() es una llamada más que hay que invocar con syscall() hasta que la libc la exponga.
4. SCSI estrena la ruta multiqueue
blk-mq llegó en 3.13 para dar a cada cola de hardware su propia cola de software y dejar de pelearse por un candado global. En 3.17 la capa SCSI estrena su camino por blk-mq: d285203cf647, de Christoph Hellwig, añade la implementación y scsi_mod.use_blk_mq=1 la activa al arrancar.
El cambio se nota en discos con muchas colas, sobre todo NVMe y SSD conectados por PCIe, donde el camino antiguo serializaba parte del trabajo en una sola cola. Con la ruta nueva, cada cola de hardware tiene la suya y el reparto de peticiones deja de depender de un lock compartido. El inconveniente es que, en 3.17, hay que activarla a mano: se pasa el parámetro y algunos drivers declaran disable_blk_mq, así que el usuario no la recibe por defecto.
La pieza que falta llega en la release siguiente: 3.18 añade CONFIG_SCSI_MQ_DEFAULT (24c20f105836), una opción de Kconfig que compila el kernel con la ruta activada por defecto. Sigue siendo decisión de quien compila —el valor por defecto de la opción es N—, pero una distribución ya puede activarla sin parchear. Para medirla en servidores con SCSI, este es el ciclo.
5. El año 2038 entra por la puerta pequeña
El 19 de enero de 2038, a las 03:14:07 UTC, un entero de 32 bits con segundos desde 1970 se desborda. En Linux, el problema afecta a todo lo que use time_t de 32 bits: llamadas al sistema, estructuras de ficheros, sockets y algunos ioctls. Arreglarlo entero es un trabajo de años, y 3.17 es donde empieza.
El primer paso es interno: 361a3bf00582, de John Stultz dentro de la serie de Thomas Gleixner, añade time64.h y define struct timespec64, con segundos de 64 bits. A partir de ahí, el kernel puede convertir sus propias estructuras de tiempo sin tocar la interfaz que ve el usuario. En 3.17 se cambian las estructuras internas de timekeeping y se preparan las conversiones; no hay llamadas al sistema nuevas con time_t de 64 bits, y no las habrá en varias releases.
Para quien programa, el mensaje es que la ABI no cambia: el mismo binario de 32 bits sigue funcionando y sigue teniendo el problema. Para quien mantiene código, el aviso es que las estructuras internas empiezan a cambiar y que conviene no copiarlas tal cual. LWN le dedicó un artículo al arranque del trabajo, y el detalle técnico está en los commits de la serie.
6. Gráficos: render nodes sin marca de experimental
Los render nodes llegaron en 3.12 con una idea simple: separar el nodo del GPU del nodo de la pantalla. Un cliente que solo quiere renderizar sin ventanas abre /dev/dri/renderD128 y no necesita ser el dueño del display; un servidor Wayland o un contenedor puede dar acceso al GPU sin dar acceso a la pantalla. Durante dos releases se pudieron activar con drm.rnodes=1, y en 3.17 quedan activados por defecto (6d6dfcfb8838, de David Herrmann).
En Radeon, el ciclo reactiva la gestión dinámica de energía en las GPU Cayman y BTC, que llevaba tiempo apagada por problemas de estabilidad. Los commits son 8f500af4efe3 y c08abf11900e, de Alex Deucher, y llegan con un parámetro nuevo, radeon.bapm=1, para activar la gestión bidireccional en las APU donde viene desactivada. Phoronix destaca además que la Radeon R9 290 empieza a funcionar de verdad, después de varias releases con soporte a medias.
En Intel, i915 añade DisplayPort 1.2 Multi-Stream Transport (0e32b39ceed6), la base para encadenar varios monitores por un solo cable, y el soporte de Braswell y Cherry Trail empieza a llegar en forma de IDs y bloques de display. Como siempre, el hardware nuevo se queda a medias hasta que el firmware y las herramientas acompañan.
7. Thunderbolt, mandos de Xbox y USB por red
Tres entradas de hardware cuentan el resto del ciclo. La primera es Thunderbolt, que hasta 3.17 no tenía driver en mainline: Andreas Noever añade el soporte del controlador NHI de Apple (16603153666d), suficiente para que los equipos de Apple detecten los dispositivos conectados. No es soporte completo —no hay hotplug ni encadenado de periféricos—, pero deja de ser terreno vedado.
La segunda es el mando de Xbox One, que Ted Mielczarek añade a xpad (1a48ff81b391). Es un cambio pequeño y muy visible: el mando funciona por USB sin instalar nada, y el resto de mandos de la familia siguen funcionando igual.
La tercera es USB/IP, que sale de staging (96c2737716d5, de Valentina Manea). El proyecto encapsula mensajes USB en TCP y permite usar un dispositivo conectado a otra máquina como si estuviera en la local. El código del kernel ya estaba; lo que cambia es que deja de considerarse experimental y que las herramientas se instalan desde tools/usb/usbip. Para quien virtualiza, es una forma de pasar un USB a una máquina virtual o a otro equipo sin cables.
8. El salseo: los sellos que kdbus necesitaba
No hubo bronca entre maintainers en el ciclo, pero sí una discusión de diseño que explica media release. kdbus, el bus de mensajes que systemd quería meter en el kernel, necesitaba pasar buffers de memoria entre procesos sin copiarlos y sin que el receptor pudiera desconfiar del emisor. La respuesta fueron los sellos y memfd_create(): en lugar de un mecanismo nuevo para kdbus, se añadió una propiedad genérica a los ficheros de tmpfs.
David Herrmann contó el diseño en su blog, y el artículo de LWN de la sección anterior repasa los casos de Wayland, D-Bus y los contenedores. El resultado es que 3.17 se queda con la pieza reutilizable y deja fuera el bus: kdbus volvería a la lista en noviembre con una versión nueva, y seguiría sin entrar. Es un buen ejemplo del orden que sigue el kernel: primero entra la primitiva y después se discute quién la usa.
9. Por subsistemas
9.1 Sistemas de ficheros
XFS estrena un directorio /sys/fs/xfs/ con información de cada sistema de ficheros montado (3d8712265c26, de Brian Foster), y separa libxfs para que las herramientas de espacio de usuario compartan código con el kernel. F2FS añade O_TMPFILE (50732df02eef, de Chao Yu), útil para ficheros temporales que nunca reciben nombre. Btrfs ajusta el cálculo de espacio de statfs() a los perfiles RAID (ba7b6e62f420), y SMB gana ficheros dispersos y fallocate con punch hole.
9.2 Red
IPv6 genera las etiquetas de flujo en transmisión (cb1ce2ef387b, de Tom Herbert), lo que permite a los routers distinguir flujos sin que la aplicación las configure. El timestamping de red gana modos para TCP y para la entrada al scheduler de paquetes, y nftables añade registro de ARP y de bridge. En Wi-Fi, ath9k suma programación multicanal (73fa2f26d35a, de Felix Fietkau) y entra el driver mvneta para la unidad de red del Armada 375 (3f518509dedc, de Marcin Wojtas).
9.3 Memoria y bloque
dma-buf estrena las vallas de sincronización entre dispositivos (e941759c74a4, de Maarten Lankhorst): un buffer se puede pasar a otro dispositivo sin esperar a que termine el primero, y el que lo recibe se suscribe a la señal de fin. Thomas Graf añade rhashtable (7e1e77636e36), una tabla hash que crece y decrece sin parar el mundo y que acabarán usando netfilter, el tracking de conexiones y BPF. Yinghai Lu permite initramfs de más de 2 GiB (d97b07c54f34).
9.4 Virtualización
virtio-net gana sondeo en recepción (91815639d880, de Jason Wang): en lugar de interrumpir por cada paquete, el invitado mira la cola cuando hay trabajo, y la medición de KernelNewbies con netperf tcp_rr mejora un 127 %. virtio-blk admite varias colas virtuales asignadas a las colas del host, y Xen puede arrancar por EFI en dom0.
9.5 Criptografía y arranque
El kernel incorpora DRBG, el generador determinista conforme a SP800-90A (541af946fe13, de Stephan Mueller), y el parser de PKCS#7 que necesita la verificación de firmas de kexec, obra de David Howells. Sin ese parser, kexec_file_load() no podría comprobar la firma de una imagen PE.
9.6 Arquitecturas y core
ARM suma soporte para el SATA de Tegra124 y varias placas nuevas; x86 añade IDs para Braswell y Cherry Trail. En core, sysfs deja de permitir ficheros con permiso de escritura para todos (37549e94c77a, de Rusty Russell), y perf trace gana el trazado de fallos de página (1e28fe0a4ff8, de Stanislav Fomichev).
10. Lo que no llega
- kdbus. El bus de mensajes necesitaba los sellos que sí llegaron, pero su diseño seguía en discusión y no había consenso para meterlo en mainline. Volvería a la lista en noviembre y tampoco entonces; el resumen del debate está en Kdbus meets linux-kernel.
- Thunderbolt, a medias. El driver cubre el controlador NHI de Apple y permite detectar dispositivos, pero no hay hotplug completo ni encadenado, así que un portátil con Thunderbolt no puede usar todas las funciones de su puerto. El inventario de drivers tiene la lista de lo que entra y lo que se queda fuera.
- La preparación del tiempo no es la solución. 3.17 cambia estructuras internas, no la ABI: los programas de 32 bits siguen con el mismo
time_ty el mismo desbordamiento. Las llamadas al sistema con tiempo de 64 bits llegarán en releases posteriores. LWN explicó el plan en Year 2038 preparations in 3.17.
11. Cambios menores
Una selección de lo que no cabe en las claves, con su enlace y su consecuencia.
Core
- DWARF 4 en el depurador — elegir el formato de depuración moderno al compilar.
- Split debug info — gcc 4.7 y binutils nuevos separan los datos de depuración y ahorran espacio.
- Firmware sin udev — el cargador puede prescindir del ayudante de espacio de usuario.
- ftrace_graph_notrace — excluir funciones del trazado por parámetro de arranque.
Almacenamiento y ficheros
- ramdisk visible en /proc/partitions — una opción de módulo para depurar con
brdsin montar nada. - DRBD con socket-check-timeout — limitar la espera al conectar con el nodo par.
- nilfs2 en /sys/fs/nilfs2 — estadísticas del sistema de ficheros sin herramientas propias.
Networking
- Bridge por netlink — listar bridges y puertos sin depender de
brctl. - Bluetooth LE en segundo plano — escanear sin mantener una conexión abierta.
- SCTP con los cmsgs de RFC 6458 — la interfaz nueva sustituye a la antigua.
- nftables rechaza en el bridge — descartar tráfico en una regla de bridge.
Virtualización
- VFIO y EEH — recuperar un dispositivo PCI tras un error en Power.
- Hyper-V con netpoll — consola de red para depurar invitados.
Tracing y perf
- perf timechart con E/S — gráficos de lectura y escritura junto al scheduler.
- perf trace sin syscalls — quedarse solo con los fallos de página.
12. Qué viene después
La merge window de 3.18 se abrió el mismo 5 de octubre y duró más de lo normal: Torvalds estaba de viaje y avisó de que podía alargarse. La rc1 no llegó hasta el 20 de octubre, y 3.18 se publicó el 7 de diciembre. Ese ciclo es el que añade la opción para compilar SCSI multiqueue activado por defecto, y el que admite OverlayFS y bpf().
Para quien administre sistemas, 3.17 es una release para probar dos cosas concretas: scsi_mod.use_blk_mq=1 en servidores con SCSI y los render nodes en equipos con Wayland. El resto de cambios afectan a quien programa: getrandom() y seccomp() se usan desde las herramientas, no desde la línea de órdenes, y los sellos solo importan cuando alguien comparte memoria entre procesos.
La serie 3.x sigue en la página de la serie y el índice del kernel reúne las demás. La entrega anterior de esta serie es Linux 3.16, que no tiene post todavía; la siguiente, Linux 3.18, llega el 7 de diciembre y el salto de número, con Linux 4.0, en abril de 2015.