Linux 4.0: live patching, DAX y KASAN
Linux 4.0 estrena live patching, DAX para memoria persistente y KASAN, y explica por qué el número cambia. El arranque de la serie 4.x.
Linux 4.0 salió el domingo 12 de abril de 2015 con live patching, DAX para memoria persistente y KASAN, y con un cambio de número que no rompe la compatibilidad: el 4.0 es una decisión de Linus, no una revolución técnica.
Linux 4.0 se publicó el 12 de abril de 2015, al final de un ciclo que iba a llamarse 3.20 y acabó siendo 4.0. Linus explicó que el cambio era cosmético: el kernel seguía la misma línea de desarrollo, y el número solo evitaba llegar a 3.20. LWN lo contó en las estadísticas y en el anuncio.
Hay tres claves. La primera es la disponibilidad: live patching permite aplicar parches sin reiniciar. La segunda es la memoria: DAX da acceso directo a la memoria persistente. La tercera es la depuración: KASAN detecta errores de memoria en el kernel.
Y una mejora para los contenedores: overlayfs admite varias capas inferiores, la base de las imágenes por capas.
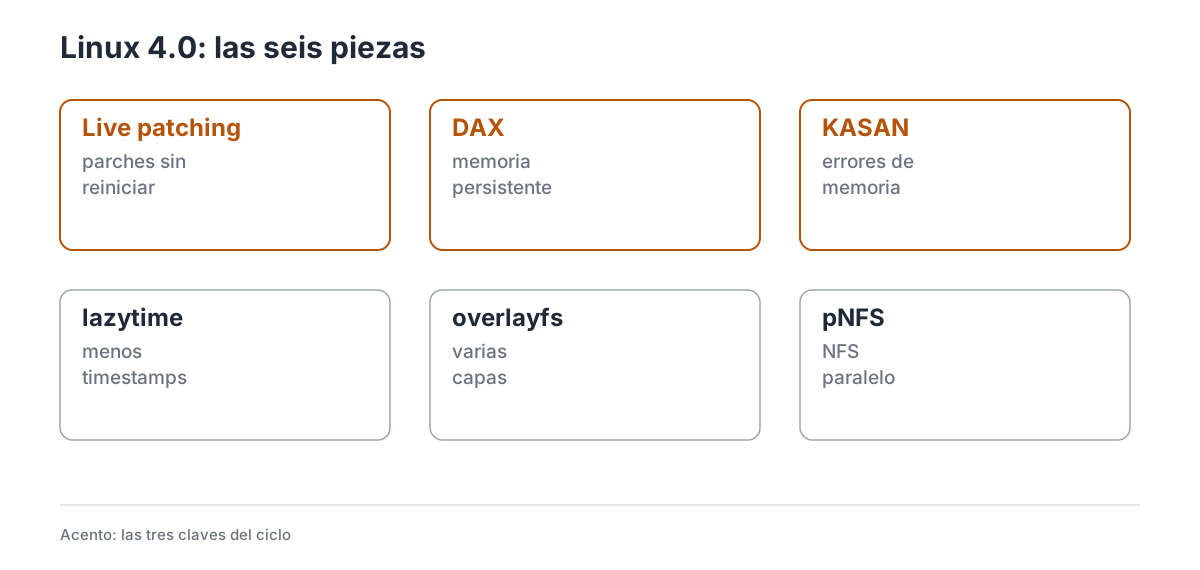
El ciclo, en seis bloques. En ámbar, las tres que afectan a quien administra o programa sobre Linux.
Del 3.19 al 4.0 pasaron nueve semanas, con siete release candidates.
1. El número no cambia el kernel
Linux 4.0 se publicó el 12 de abril de 2015, después de un ciclo de nueve semanas. El cambio de número no trae una ruptura de compatibilidad: es una decisión de Linus para no llegar a 3.20 y para marcar un hito, como explica LWN.
El tarball cierra la release y Phoronix repasa las novedades.
2. Live patching
Live patching permite aplicar parches de seguridad al kernel sin reiniciar, con un módulo que sustituye funciones en caliente. En 4.0 entra la infraestructura de live patching, con el soporte de ftrace y de los parches de código.
El caso de uso son los servidores con requisitos de disponibilidad y los kernels de distribución que quieren aplicar fixes sin ventana de mantenimiento. La documentación de live patching describe el modelo.
Lo que falta: no todos los parches se pueden aplicar en caliente y la herramienta tiene que generar el módulo.
3. DAX
DAX (Direct Access) permite que un sistema de ficheros acceda directamente a la memoria persistente, sin pasar por la caché de páginas: las cargas y stores van al dispositivo, y el mmap() funciona sobre NVDIMM.
En 4.0 entra el soporte de DAX, con el que una base de datos puede escribir en memoria persistente sin copias. La documentación de DAX describe el modelo.
Lo que falta: DAX necesita memoria persistente y un sistema de ficheros que lo soporte; en un disco normal no sirve.
4. KASAN y lazytime
KASAN es el sanitizer de direcciones del kernel: detecta accesos fuera de límites, use-after-free y otros errores de memoria en tiempo de ejecución. En 4.0 entra el soporte de KASAN, con un coste alto pero una capacidad de detección enorme.
lazytime reduce las actualizaciones de timestamps: en lugar de escribir el atime en cada lectura, el kernel lo mantiene en memoria y lo escribe cuando hace falta. El soporte mejora el rendimiento en cargas de solo lectura.
Lo que falta: KASAN solo se usa en depuración y lazytime puede perder precisión en los timestamps.
5. overlayfs, pNFS y dm-crypt
overlayfs admite varias capas inferiores, la base de las imágenes de contenedor por capas. pNFS añade el servidor paralelo y NFS v4.2 por defecto.
dm-crypt mejora su escalabilidad con menos contención en el cifrado de discos. Lo que falta: overlayfs tiene limitaciones con algunas capas y pNFS necesita un servidor que lo soporte.
6. El salseo: el número y la broma
El tema del ciclo es el número: Linus bromeó con llamar 4.0 a la release y explicó que no había una razón técnica, solo la de evitar 3.20. La decisión se comentó en la lista y en la prensa, sin conflicto. LWN cerró el ciclo con las estadísticas y el análisis de 4.1. El número cambia, el kernel sigue.
7. Por subsistemas
7.1 Disponibilidad y memoria
Live patching y DAX son las claves; KASAN y lazytime mejoran la depuración y el rendimiento.
7.2 Ficheros y virtualización
overlayfs, pNFS y dm-crypt son las piezas de ficheros y cifrado; los contenedores empiezan a notar las capas.
8. Lo que no llega
live patching no cubre todos los parches; DAX necesita memoria persistente; KASAN cuesta rendimiento; overlayfs tiene límites. Y el 4.0 no rompe nada: es el mismo kernel con otro número.
9. Cambios menores
Una selección de lo que no cabe en las claves, con su enlace y su consecuencia.
Disponibilidad y memoria
- Live patching — parches en caliente.
- Live patching, segunda parte — más soporte.
- DAX — memoria persistente.
- KASAN — sanitizer.
Ficheros
- lazytime — timestamps.
- overlayfs con upperdir opcional — capas.
- pNFS — paralelo.
- dm-crypt — escalabilidad.
Core
- KASAN, segunda parte — más detección.
- lazytime, segunda parte — más control.
10. Qué viene después
La siguiente release es Linux 4.1, que llega el 21 de junio con ext4 cifrado, MPLS y BPF en kprobes, y se convierte en LTS. Sus estadísticas y su tarball cierran el ciclo siguiente.
4.0 no es LTS: la rama de LTS sigue siendo 3.19 hasta que llegue 4.1. El sitio de kernel.org mantiene el estado de las ramas.
La página de la serie 4.x reúne todas las entregas y el índice del kernel tiene las demás series.