Linux 4.1: ext4 cifrado, MPLS y BPF en kprobes
Linux 4.1 estrena cifrado en ext4, MPLS, BPF en kprobes y ACPI para ARM64. Es la LTS de 2015 y un ciclo de transición hacia 4.2.
Linux 4.1 llegó con cifrado en ext4, MPLS, BPF en kprobes y ACPI para ARM64. Un ciclo de transición que se convirtió en LTS.
Linux 4.1 se publicó el 21 de junio de 2015, al final de un ciclo ordenado que necesitó ocho release candidates y que convirtió esta entrega en la LTS de la serie. LWN lo resume en 4.1 development statistics, y Phoronix repasa las novedades en su review.
Hay tres claves. La primera es la seguridad: ext4 puede cifrar ficheros y directorios con una clave por inodo. La segunda es la red: MPLS llega al kernel, con lo que Linux puede etiquetar y enrutar tráfico como un router de operador. La tercera es la observabilidad: BPF se puede enganchar a kprobes.
Y una pieza para ARM: ACPI llega a ARM64, con lo que los servidores ARM pueden arrancar con firmware estándar.
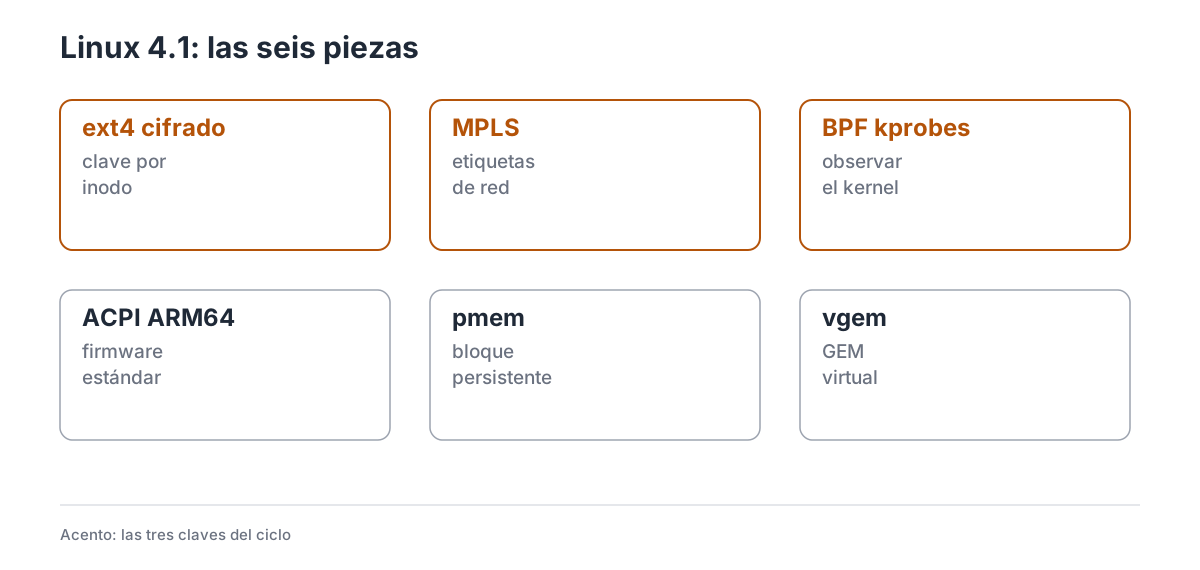
El ciclo, en seis bloques. En ámbar, las tres que afectan a quien administra o programa sobre Linux.
Del 4.0 al 4.1 pasaron diez semanas, con ocho release candidates.
1. Las cifras de la LTS de 2015
Linux 4.1 se publicó el 21 de junio de 2015, después de un ciclo de diez semanas con ocho release candidates. Es la LTS de la serie y la base de muchas distribuciones de ciclo largo.
Las estadísticas están en LWN y el tarball cierra la release.
2. ext4 con cifrado
ext4 estrena cifrado por fichero: cada inodo puede tener su propia clave, y el contenido se cifra al escribir y se descifra al leer. De aquí sale el cifrado de directorios de Android y el de los sistemas que necesitan proteger datos sin cifrar el disco entero.
Se pensó para móviles y portátiles con datos sensibles. La documentación de ext4 describe las opciones.
Lo que falta: la gestión de claves y las herramientas de usuario tardan en llegar.
3. MPLS
MPLS (Multiprotocol Label Switching) es el estándar de los operadores para enrutar por etiquetas en lugar de por direcciones IP. En 4.1 entra el soporte de MPLS, con la pila de etiquetas y el reenvío.
El caso de uso son las redes de operador y los túneles etiquetados: menos tablas y más control del camino. Lo que falta: MPLS necesita configuración y herramientas de red específicas.
4. BPF en kprobes, pmem y vgem
BPF se puede enganchar a kprobes, con lo que un programa puede ejecutarse en cada punto de sondaje sin cargar un módulo. El bloque de memoria persistente (pmem) permite usar NVDIMM como dispositivo de bloque.
vgem es un driver GEM virtual para rasterizadores software, y dm-log-writes registra las escrituras de un dispositivo para depurar. LWN lo contó en BPF.
Lo que falta: BPF exige conocer los kprobes; pmem necesita hardware; vgem es para pruebas.
5. ACPI en ARM64 y MD cluster
ACPI llega a ARM64, con lo que los servidores ARM pueden usar el firmware estándar en lugar de device tree. Es un paso para que ARM compita en servidores.
MD añade soporte de clúster experimental, con el que varios nodos pueden compartir un array. Lo que falta: ACPI en ARM necesita firmware y validación, y el clúster de MD es experimental.
6. El salseo: la LTS y el relevo
No hubo pelea en 4.1. El ciclo fue ordenado y la release se convirtió en LTS, con la vista puesta en 4.2 y amdgpu. LWN cerró el ciclo con las estadísticas y el análisis de 4.2. El único tema de fondo es el LTS y la llegada de ARM a los servidores.
7. Por subsistemas
7.1 Ficheros y bloque
ext4 cifrado, pmem y dm-log-writes son las claves; MD añade clúster experimental.
7.2 Red y arquitecturas
MPLS es la pieza de red; ACPI en ARM64 y vgem son las de arquitectura y gráficos.
8. Lo que no llega
ext4 cifrado necesita herramientas; MPLS necesita configuración; BPF exige kprobes; ACPI en ARM necesita firmware. Y la LTS no arregla nada de eso.
9. Cambios menores
Una selección de lo que no cabe en las claves, con su enlace y su consecuencia.
Ficheros y bloque
- ext4 cifrado — clave por inodo.
- MD clúster — arrays compartidos.
- dm-log-writes — registro de escrituras.
- pmem — dispositivo de bloque.
Networking y seguridad
- MPLS — etiquetas.
- MPLS, segunda parte — más control.
- BPF en kprobes — observabilidad.
- vgem — GEM virtual.
Arquitecturas
- ACPI en ARM64 — firmware.
- MD clúster, segunda parte — más nodos.
- Single user — modo de usuario.
10. Qué viene después
La siguiente release es Linux 4.2, que llega el 30 de agosto con amdgpu, virtio-gpu y atomic modesetting. Su review y su tarball cierran el ciclo siguiente.
4.1 es la LTS de la serie: quien busque estabilidad en 2015 se queda aquí hasta 4.4. El sitio de kernel.org mantiene el estado de las ramas.
La página de la serie 4.x reúne todas las entregas, el índice del kernel tiene las demás series y la entrega anterior es Linux 4.0.