Linux 4.13: kTLS, ext4 largedir y mejor E/S
Linux 4.13 estrena kTLS de envío, ext4 con millones de entradas por directorio y un nuevo modelo de errores de escritura. Ciclo corto y sin sobresaltos.
Linux 4.13 salió el domingo 3 de septiembre de 2017 tras nueve semanas de ciclo: kTLS de envío, ext4 con directorios de millones de entradas, un nuevo modelo de errores de escritura y CIFS con SMB3 por defecto. Sin sobresaltos y pensando ya en la LTS de 4.14.
Linux 4.13 se publicó el 3 de septiembre de 2017, justo al final del verano del hemisferio norte. Fue un ciclo corto y ordenado, con 12.677 changesets y 1.634 desarrolladores antes del cierre, y sin las urgencias de seguridad que marcarían los ciclos siguientes.
Hay tres claves. La primera es la red: kTLS mueve el cifrado de TLS al kernel para el envío. La segunda es los ficheros: ext4 rompe el límite de entradas por directorio y de tamaño de los xattrs. La tercera es la E/S: AIO gana operaciones no bloqueantes y el bloque estrena un modelo de errores de escritura más fiable.
Hay además un cambio que pasa desapercibido: CIFS usa SMB3 por defecto, lo que mejora la seguridad y la compatibilidad con los servidores modernos sin que el usuario haga nada.
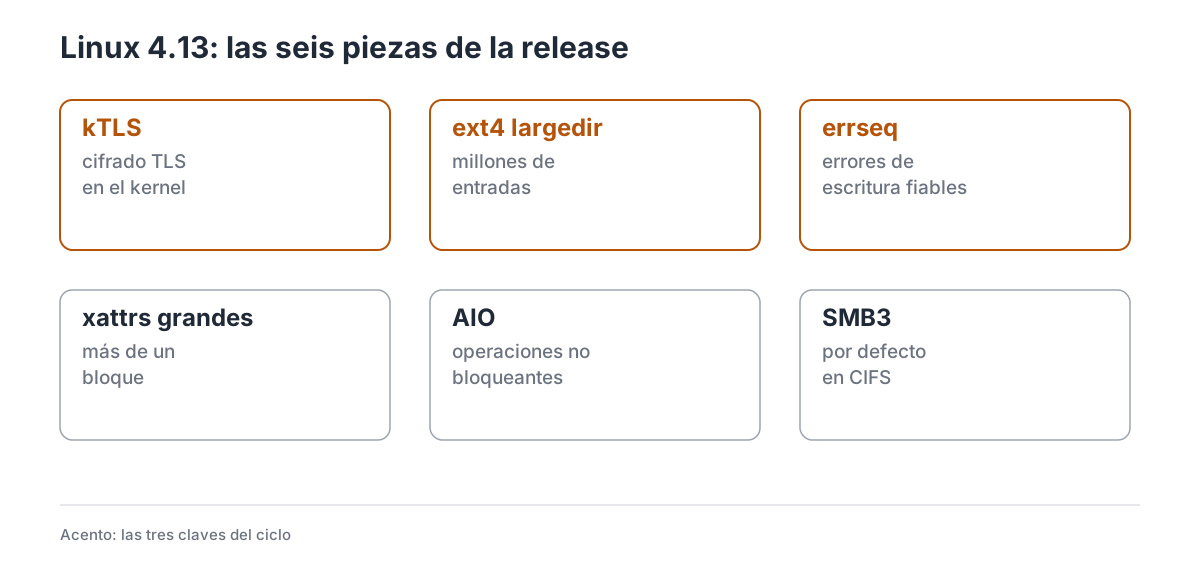
El ciclo, resumido en seis bloques. En ámbar, las tres que cambian algo para quien administra o programa sobre Linux.
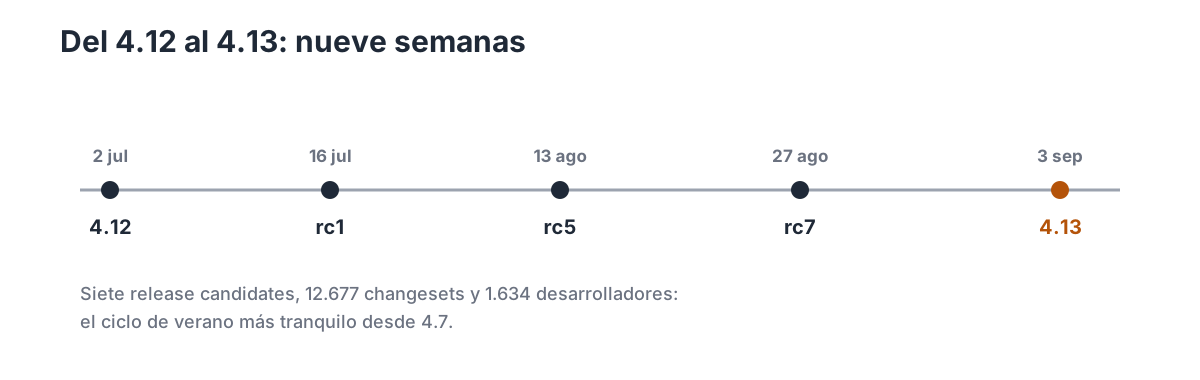
Del 4.12 al 4.13 pasaron nueve semanas, con siete release candidates en un ciclo de verano.
1. Las cifras de un ciclo de verano
| Dato | Valor |
|---|---|
| Fecha de release | 3 de septiembre de 2017 |
| Versión anterior | 4.12 (2 de julio de 2017) |
| Release candidates | 7 |
| Changesets | 12.677 |
| Desarrolladores | 1.634 |
El ciclo arranca el 3 de julio y cierra el 3 de septiembre, con siete rc, según las estadísticas de LWN. Es el ciclo más pequeño desde 4.7, aunque LWN avisa de que el número de parches está en la media de 2017 y de que el descenso puede deberse a las vacaciones.
Phoronix repasa las novedades y el tarball cierra la release; las estadísticas de 4.12 sirven de comparación.
2. kTLS: TLS dentro del kernel
TLS cifra el tráfico web, pero el cifrado se hace en espacio de usuario: la aplicación escribe en claro, la biblioteca cifra y el socket envía. En 4.13 entra el soporte de kTLS para el envío: la aplicación configura la sesión con setsockopt() y el kernel cifra los datos al vuelo, sin copia intermedia.
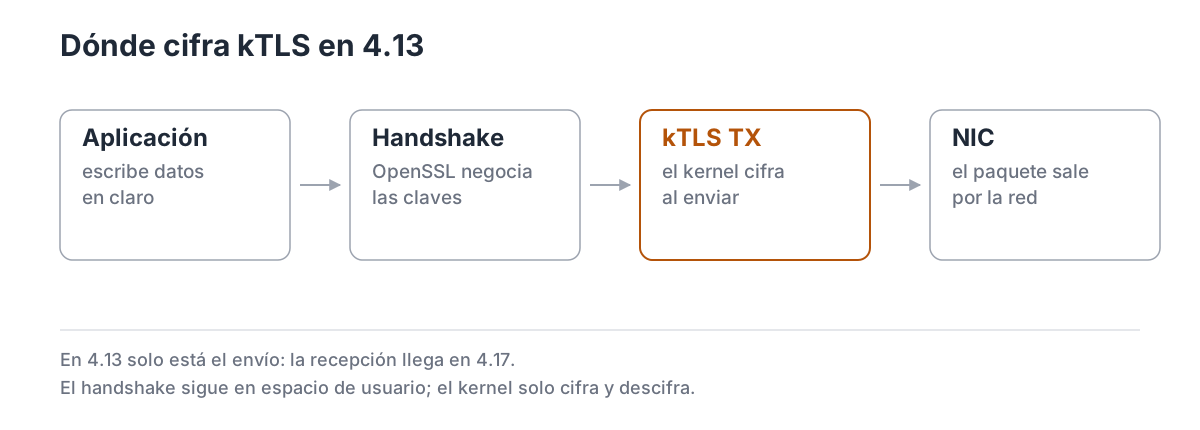
En 4.13 el kernel cifra al enviar; el handshake sigue en espacio de usuario.
Se ahorra CPU y copias: el kernel usa el motor criptográfico de la CPU o el de la NIC, y la aplicación deja de cargar con el coste de cifrar en un hilo de usuario. El caso de uso son servidores web y proxies con mucho tráfico.
LWN contó la propuesta original en TLS in the kernel y la documentación de TLS describe la interfaz. El límite: en 4.13 solo está el envío; la recepción llega en 4.17, y el handshake sigue en espacio de usuario.
3. ext4: largedir y xattrs grandes
ext4 tenía dos límites que estorbaban. El primero, el número de entradas por directorio: el índice tradicional se quedaba corto en directorios con millones de ficheros. En 4.13 entra largedir, que permite directorios mucho más grandes con un índice de varios niveles.
El segundo, el tamaño de los atributos extendidos: un solo bloque no basta para SELinux, para las ACL complejas y para las herramientas de backup. El ciclo añade xattrs de varios bloques, con lo que un atributo puede ocupar más de 4 KB.
La documentación de ext4 describe las opciones. Lo que falta: largedir es una función de formato que hay que activar y que no se puede desactivar, y los xattrs grandes consumen más espacio.
4. AIO no bloqueante
La E/S asíncrona permite lanzar operaciones sin esperar, pero hasta 4.13 algunas escrituras bloqueaban el proceso en el kernel. El ciclo añade escrituras no bloqueantes para AIO, con lo que io_submit() puede completar sin dormir al proceso que llama.
El cambio mejora a los servidores que usan AIO para bases de datos y para almacenamiento, y abre el camino a io_uring, que llegaría años después. LWN lo contó en Asynchronous I/O improvements y la página de io_submit(2) tiene la interfaz.
La letra pequeña: AIO sigue siendo una interfaz de nicho, con un contrato complicado y sin soporte para todos los tipos de fichero.
5. Errores de escritura con errseq
Cuando una escritura falla, el error puede perderse: el fsync() de un proceso no ve el fallo que sufrió otro, y el usuario descubre la corrupción demasiado tarde. En 4.13 entra errseq_t, un contador de errores por fichero que permite a cada fsync() saber si hubo un fallo desde la última vez que miró.
El resultado es un modelo de errores más fiable para NFS, para los sistemas de ficheros en red y para las aplicaciones que comprueban el resultado de fsync(). LWN lo explicó en Better writeback error reporting.
El límite: las aplicaciones tienen que comprobar el error; el kernel no puede obligarlas. Y el modelo cambia el contrato de algunas llamadas, así que los programas antiguos pueden necesitar ajustes.
6. CIFS con SMB3 por defecto
El cliente CIFS del kernel hablaba SMB1 por defecto, un protocolo antiguo y con problemas de seguridad. En 4.13 el valor por defecto pasa a SMB3, con cifrado, firmas y mejor rendimiento en los servidores modernos.
Para el usuario significa que un montaje contra Windows o Samba usa el protocolo bueno sin añadir vers=3.0 a mano. Para el administrador, que los servidores antiguos que solo hablan SMB1 tienen que configurarse explícitamente.
LWN lo contó en CIFS defaults to SMB3 y la wiki de Samba tiene el estado del soporte. El coste: SMB1 sigue disponible, pero ya no es lo que se usa por defecto.
7. El salseo: un ciclo de verano
No hubo pelea en 4.13. El ciclo fue corto, ordenado y sin sobresaltos, y la conversación se fue a la LTS que venía: 4.14 se anunciaba como la siguiente rama de LTS, y las distribuciones empezaban a planificar. LWN cerró el ciclo con la crónica de 4.14 y el sitio de kernel.org, sin dramas que contar. El único tema de fondo era el ritmo de parches de 2017, más alto que el de años anteriores.
8. Por subsistemas
8.1 Ficheros
ext4 es la estrella con largedir y los xattrs grandes. Btrfs añade statx, XFS permite configurar si los asserts son fatales y F2FS mejora el descarte.
8.2 Bloque y memoria
El bloque estrena las write life time hints y unifica los códigos de error; blk-mq mapea todas las colas en sistemas con hyperthreading. En memoria, THP swap se optimiza y el swap puede hacer poll de bloque.
8.3 Red
kTLS es la pieza nueva; TCP estrena la infraestructura de Upper Layer Protocols y cambia el reloj de timestamps a 1 ms. La pila gana contadores y opciones de sysctl.
8.4 Gráficos y arquitecturas
DRM añade los objetos de sincronización y soporte preliminar de Raven en amdgpu. ARM suma placas y SoC, con device trees para BeagleBone Blue y varias placas industriales.
9. Lo que no llega
kTLS solo envía: la recepción llega en 4.17. AIO sigue siendo de nicho y no cubre todos los ficheros. largedir es irreversible y hay que planificarlo. Y SMB3 por defecto deja fuera a los servidores que solo hablan SMB1, que hay que configurar a mano.
La LTS de 4.14 aún no existe: quien busque LTS en septiembre de 2017 se queda en 4.9 o espera. La documentación de parámetros, la de atributos de ext4 y la página de fsync(2) tienen lo que queda fuera.
10. Cambios menores
Una selección de lo que no cabe en las claves, con su enlace y su consecuencia.
Core
- Límite de pila de
exec— como mucho el 75 % de_STK_LIM. kcmppara epoll — comparar objetivos de epoll.- Stack canary con ASCII — más difícil de filtrar.
- Uevents sintéticos con variables — más flexibles.
Ficheros
- XFS con asserts fatales — configurable.
- XFS con errortag en sysfs — inyección de errores.
- Btrfs con cuota configurable — el límite se puede ajustar.
- F2FS con discard pequeño — mejor en tarjetas.
Memoria y bloque
- THP swap optimizado — menos divisiones.
- Swap con poll de bloque — menos latencia.
- Páginas enormes contiguas — soporte de PTE contiguas.
- KMAP con DAX — THP forzadas en DAX.
- blk-mq en hyperthreading — todas las colas mapeadas.
Networking y gráficos
- TCP timestamps a 1 ms — más precisión.
- TCP pacing interno — la base del control de ritmo.
- DRM con rotación y espejo — nuevos flags en la UAPI.
- Raven preliminar — la APU de AMD asoma.
11. Qué viene después
La siguiente release es Linux 4.14, que llega el 12 de noviembre y se convierte en la LTS de la serie. Sus estadísticas y su tarball cierran el ciclo siguiente.
4.13 no es LTS: la rama de LTS sigue siendo 4.9, y 4.14 será la siguiente.
La página de la serie 4.x reúne todas las entregas, el índice del kernel tiene las demás series y la entrega anterior es Linux 4.12.