Linux 4.15: KPTI, RISC-V y el enero de Meltdown
Linux 4.15 llega con KPTI y las mitigaciones de Meltdown y Spectre, la arquitectura RISC-V, el display de amdgpu y el controlador de CPU de cgroup v2.
Linux 4.15 salió el domingo 28 de enero de 2018 con Meltdown y Spectre dentro: KPTI, retpoline y nueve release candidates para meter las mitigaciones a mitad de ciclo. Además estrena RISC-V, el display de amdgpu, AMD SEV y el controlador de CPU de cgroup v2.
Linux 4.15 se publicó el 28 de enero de 2018, después de un ciclo que iba a ser normal y cambió el 3 de enero, cuando se divulgó Meltdown. Los parches de aislamiento de tablas de página (KPTI) entraron después de la rc5, algo que no ocurre casi nunca, y obligaron a alargar el ciclo hasta nueve release candidates.
Las cifras son las de un ciclo cargado: 14.866 changesets y 1.707 desarrolladores antes del cierre, con 725.000 líneas añadidas y 407.000 borradas. Es una de las releases más grandes de la historia y, sin duda, la más delicada en seguridad.
Hay tres claves. La primera es Meltdown y Spectre: KPTI separa las tablas de página del kernel y de usuario, y el retpoline sustituye los saltos indirectos que aprovecha Spectre. La segunda es los gráficos: amdgpu recibe por fin el código de display que le faltaba. La tercera es el hardware nuevo: RISC-V entra como arquitectura y AMD SEV empieza a cifrar invitados.
Y un efecto incómodo: las mitigaciones cuestan rendimiento. El kernel sale con varios interruptores para elegir entre protección y velocidad, y con un debate abierto sobre qué combinación debe ser la predeterminada.
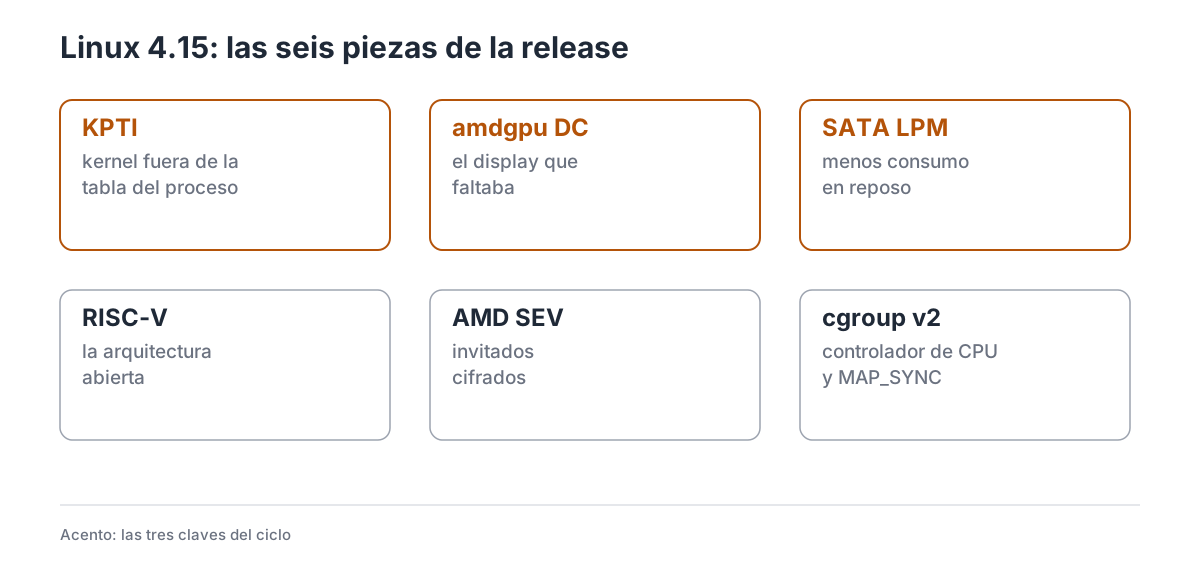
El ciclo, en seis bloques. En ámbar, las tres que importan a quien administra o programa sobre Linux.
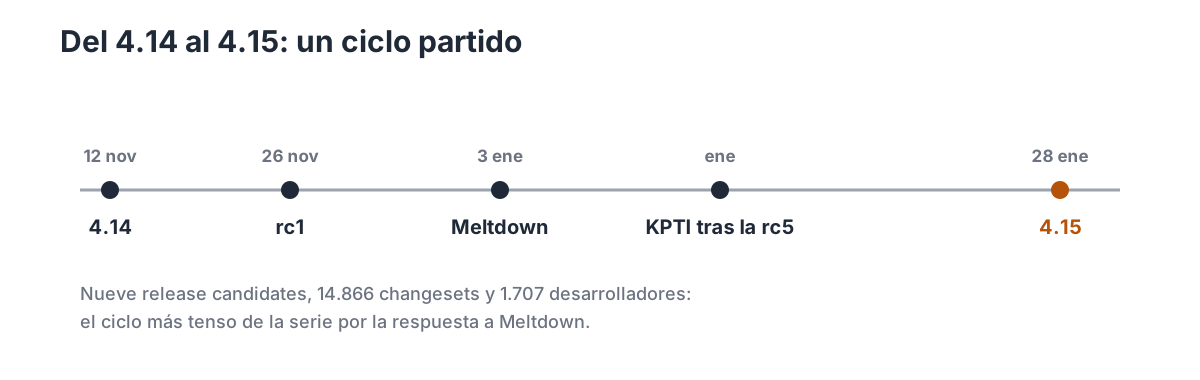
Del 4.14 al 4.15: un ciclo que Meltdown obligó a alargar.
1. Las cifras de un ciclo partido por Meltdown
| Dato | Valor |
|---|---|
| Fecha de release | 28 de enero de 2018 |
| Versión anterior | 4.14 (12 de noviembre de 2017) |
| Release candidates | 9 |
| Changesets | 14.866 |
| Desarrolladores | 1.707 |
| Líneas añadidas | ~725.000 |
| Líneas borradas | ~407.000 |
| Balance neto | +318.000 |
El ciclo arranca el 13 de noviembre y debía terminar en enero, según la segunda parte de la merge window. La rc1 llega el 26 de noviembre, pero la divulgación de Meltdown obliga a mergear KPTI después de la rc5 y a añadir release candidates: al final son nueve. Es el ciclo más largo de la serie desde hace años.
El reparto por autor lo encabeza Kees Cook con 349 changesets, casi todos de endurecimiento y de la respuesta a las vulnerabilidades; le siguen Colin Ian King (237, limpieza) y Harry Wentland (170, el display de amdgpu). Por líneas, Wentland y el equipo de AMD explican buena parte del crecimiento: el código de display son 132.000 líneas nuevas.
Las estadísticas completas están en LWN, y Phoronix repasa las novedades del ciclo.
2. Meltdown y Spectre: KPTI y retpoline
Meltdown permite a un proceso leer memoria del kernel aprovechando la ejecución especulativa. La defensa es KPTI (Kernel Page Table Isolation): el kernel deja de estar mapeado en la tabla de páginas del proceso, salvo un pequeño hueco para entrar y salir, y cada cambio de contexto cuesta más. El parche de KPTI entra en el ciclo después de la rc5 y se convierte en el centro de la release.
Spectre ataca el predictor de saltos. La mitigación más barata es el retpoline: en lugar de un salto indirecto, el compilador genera una secuencia que vuelve a pasar por el predictor de forma controlada. El soporte de retpoline llega con las herramientas para compilar el kernel con esa opción, y convive con IBPB y con las variantes de cada arquitectura.
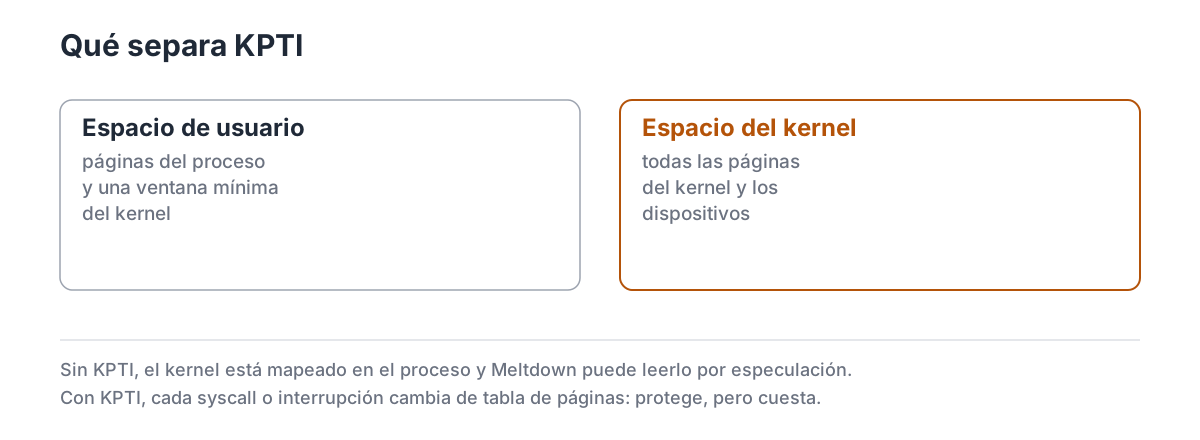
Sin KPTI el kernel está en la tabla del proceso; con KPTI cada entrada y salida cambia de tabla.
La guía de Spectre del kernel describe las mitigaciones y los parámetros. El coste depende de la carga: un servidor con muchos cambios de contexto acusa KPTI; un portátil con cargas interactivas, menos. Y el usuario puede desactivar parte de la protección con pti=off, a cambio de quedarse expuesto.
3. amdgpu y el display que faltaba
El driver amdgpu llegó en 4.2 sin el código de display: AMD lo mantenía fuera del tree y los usuarios dependían de un driver externo o de parches. En 4.15 entra el Display Core (DC), un bloque de 132.000 líneas que da modesetting atómico a las GPU AMD modernas: DCE8 (CIK), DCE10 (Tonga y Fiji), DCE11 (Carrizo, Stoney y Polaris), DCE12 (Vega 10) y DCN1 (Raven Ridge).
El merge de DC incluye HDMI y DisplayPort con audio, MST, FreeSync embrionario y las bases para las pantallas de los portátiles. Para el usuario significa que una GPU AMD reciente funciona con el kernel mainline sin el driver propietario y sin problemas de modos.
La documentación de amdgpu tiene los parámetros y el estado del soporte, y la API de DRM describe el modesetting atómico. El límite: el firmware sigue siendo necesario y las GPU muy nuevas tardan en recibir soporte completo.
4. SATA Link Power Management
Los portátiles con SATA y ALPM (Aggressive Link Power Management) llevaban años con un problema: el kernel no se arriesgaba a usar los estados de bajo consumo del enlace porque algunos controladores corrompían datos al despertar. El resultado era más batería gastada y más calor.
En 4.15 se implementa ALPM de forma segura para los controladores AHCI modernos (Haswell, Broadwell, Skylake), con la secuencia de despertar y las esperas que exige el estándar. La mejora se ve en reposo: menos vatios y menos temperatura.
La documentación de libata y la ficha de SATA explican el mecanismo. El límite es el hardware: si el controlador o el disco no cumplen, el kernel vuelve a un estado más conservador.
5. RISC-V: la arquitectura abierta
RISC-V es un conjunto de instrucciones abierto: cualquiera puede diseñar, fabricar y vender chips sin pagar licencias. El port entra en 4.15 con las piezas principales: arranque, MMU, interrupciones, temporizadores y soporte de placas de referencia.
El estado es inicial. Compila y arranca, pero hay pocos drivers y pocas placas comerciales; la mayor parte del ecosistema está en FPGA y en prototipos. Aun así, es la primera arquitectura nueva que entra en el tree desde hace años y la primera realmente abierta.
La fundación RISC-V y la documentación del kernel tienen el estado del port. El límite: sin hardware de consumo, RISC-V es una apuesta de futuro, no una plataforma para el uso diario.
6. AMD SEV y UMIP
AMD SEV cifra la memoria de una máquina virtual con una clave que el host no conoce. En 4.15 entra el soporte inicial: el kernel puede crear invitados cifrados y gestionar el arranque, aunque la parte del hipervisor se completa en 4.16. Está pensado para nubes públicas y entornos multi-tenant.
UMIP (User-Mode Instruction Prevention) es una función de Intel que impide ejecutar en modo usuario instrucciones como SGDT, SLDT o SIDT, que filtran direcciones del kernel y facilitan ataques de escalada. El soporte activa la función y emula las instrucciones para los programas antiguos que las usan.
LWN explicó SEV en AMD’s Secure Encrypted Virtualization. Los límites: SEV necesita EPYC y firmware, UMIP necesita CPU Intel reciente, y ninguna de las dos cosas sustituye a las mitigaciones de Spectre.
7. cgroup v2 y MAP_SYNC
El controlador de CPU de cgroup v2 era la pieza que faltaba para que la jerarquía unificada fuera usable en producción. En 4.15 entra el controlador, reparto de CPU por peso y límites de ancho de banda, y se puede combinar con los demás controladores en el mismo árbol.
En memoria, el ciclo añade MAP_SYNC y MAP_SHARED_VALIDATE: un mmap() sobre memoria persistente DAX puede sincronizar las escrituras sin una llamada al sistema por cada cambio. Es la base para bases de datos y sistemas de ficheros que quieren escribir directamente en NVDIMM.
LWN contó el controlador en The cgroup v2 CPU controller y MAP_SYNC en MAP_SYNC and the DAX enabling. Los límites: cgroup v2 aún no está adoptado por todas las distribuciones, y MAP_SYNC solo tiene sentido con DAX y hardware persistente.
8. El salseo: el embargo roto
El ciclo empieza con una filtración. The Register publica el 2 de enero «Meltdown, Spectre: The password theft bugs at the heart of Intel CPUs», y la divulgación coordinada se adelanta al 3. Los parches llegan a los maintainers a toda prisa, y KPTI entra en el tree después de la rc5, cuando el ciclo ya estaba en estabilización.
The Register contó la historia, y LWN siguió la respuesta técnica en Meltdown/Spectre mitigation for 4.15 and beyond y en la crónica de la merge window, que se había cerrado sin KPTI. No hubo una pelea pública como la de enero contra Intel, pero el tono ya era el de un proyecto harto de parchear hardware. Las mitigaciones se activan por defecto y el usuario puede desactivarlas; la discusión sobre el coste sigue abierta.
9. Por subsistemas
9.1 Ficheros
XFS empieza la verificación en línea (online fsck) y cambia la lista de extents a un b+tree. Btrfs permite compress=zlib:9, mejora el envío de ficheros grandes y añade ref-verify para depurar la contabilidad de referencias.
9.2 Memoria y bloque
zram admite zstd y evita el swapcache en dispositivos rápidos; bcache estrena un controlador PI para la tasa de writeback. El bloque gana null_blk con no_sched y DAX en el target dm-log-writes.
9.3 Red
TCP cambia la cola de retransmisión a un rbtree para ventanas de 1 GB, mejora RACK y retira FACK. TCP_FASTOPEN_KEY permite claves por listener, y los sysctl de TCP incorporan soporte de namespaces.
9.4 Virtualización y gráficos
virtio-net admite XDP_REDIRECT y Xen estrena el frontend de PV Calls. En gráficos, DRM añade leasing de objetos para realidad virtual y los ioctls de secuencia por CRTC.
10. Lo que no llega
KPTI cuesta: cada cambio de contexto paga el precio de cambiar de tabla de páginas, y en cargas con muchas syscalls se acusa. RISC-V arranca, pero sin drivers ni placas de consumo. SEV necesita la parte del hipervisor, que llega en 4.16. MAP_SYNC solo sirve con DAX y memoria persistente, no con discos normales.
Y el embargo roto deja una lección: la divulgación coordinada funciona hasta que alguien publica antes. El kernel puede parchear rápido, pero no puede evitar que la noticia se filtre antes de tiempo. Los parámetros del kernel, la documentación de DAX y la de SEV tienen las combinaciones que quedan fuera.
11. Cambios menores
Una selección de lo que no cabe en las claves, con enlace y consecuencia.
Core y memoria
- Menos contadores de page tables —
VmPMDyVmPUDdesaparecen. - NUMA stats desactivables — menos coste en máquinas grandes.
- slabinfo con
-U— solo slabs no reclamables. - dump_pagetables en debugfs — volcar la tabla de páginas de una tarea.
Ficheros y bloque
- XFS con b+tree de extents — menos necesidad de memoria contigua.
- Btrfs send más rápido — menos trabajo con ficheros grandes.
- Btrfs como capa inferior de overlayfs — indexación habilitada.
- loop cgroup-aware — el dispositivo de bucle respeta los límites del grupo.
Networking
- TCP_FASTOPEN_KEY — claves por listener.
- sysctl TCP por namespace — cada contenedor con los suyos.
Gráficos y virtualización
- Ioctls de secuencia por CRTC — consultar el contador de vídeo sin depender del dispositivo.
- Huge pages transparentes en amdgpu — menos TLB para la VRAM.
- vfio-pci con MPS virtualizado — el invitado ve el tamaño de payload correcto.
- vmbus con sysfs por canal — más visibilidad en Hyper-V.
- Xen PV Calls — frontend para llamadas entre invitados.
12. Qué viene después
La siguiente release es Linux 4.16, que llega el 1 de abril y completa la respuesta a Spectre con IBPB, retpoline y KPTI en ARM64, además de estabilizar XFS y sumar SEV. El ciclo de 4.15 incluye las mitigaciones y deja abierto el debate sobre el coste.
4.15 no es LTS: la rama LTS sigue siendo 4.14, y quien busque estabilidad se queda en ella hasta 4.19. El sitio de kernel.org mantiene el estado de las ramas.
La página de la serie 4.x reúne todas las entregas, el índice del kernel tiene las demás series y la entrega anterior es Linux 4.14. La crónica de 4.16 cierra el siguiente ciclo.