Linux 4.16: retpoline, XFS reflink y AMD SEV
Linux 4.16 cierra la respuesta a Spectre con retpoline e IBPB, declara estables reflink y rmap en XFS y suma SEV, membarrier y SMB3 Direct.
Linux 4.16 salió el domingo 1 de abril de 2018 y completa la respuesta de emergencia a Meltdown y Spectre: IBPB, retpoline y KPTI en ARM64, más el endurecimiento de usercopy. Es un ciclo de nueve semanas y siete rc que además declara estables reflink y rmap en XFS y suma SEV, membarrier y SMB3 Direct.
Linux 4.16 se publicó el 1 de abril de 2018, nueve semanas después de 4.15, con la rc1 el 11 de febrero y la rc7 el 25 de marzo. Linus no alargó el ciclo: los parches de Spectre ya estaban dentro y no había razón para esperar más.
LWN cuenta 13.630 changesets y 1.774 desarrolladores, con unas 195.000 líneas netas añadidas. Es un ciclo más calmado que el de 4.15 (14.866 changesets), pero sigue siendo un ciclo de seguridad: buena parte del trabajo se fue en mitigaciones y en limpiar el código que tocaron.
Hay tres claves. La primera es la seguridad: IBPB, retpoline y el aislamiento de tablas de página llegan a más arquitecturas, y el kernel empieza a medir el coste antes de activar mitigaciones. La segunda es XFS: reflink y reverse mapping dejan de ser experimentales. La tercera es la virtualización: AMD SEV completa su segunda parte y Jailhouse entra en el tree.
Y una mejora de infraestructura que se nota en servidores: membarrier() pasa a tener un comando expedito que tarda microsegundos en vez de milisegundos.
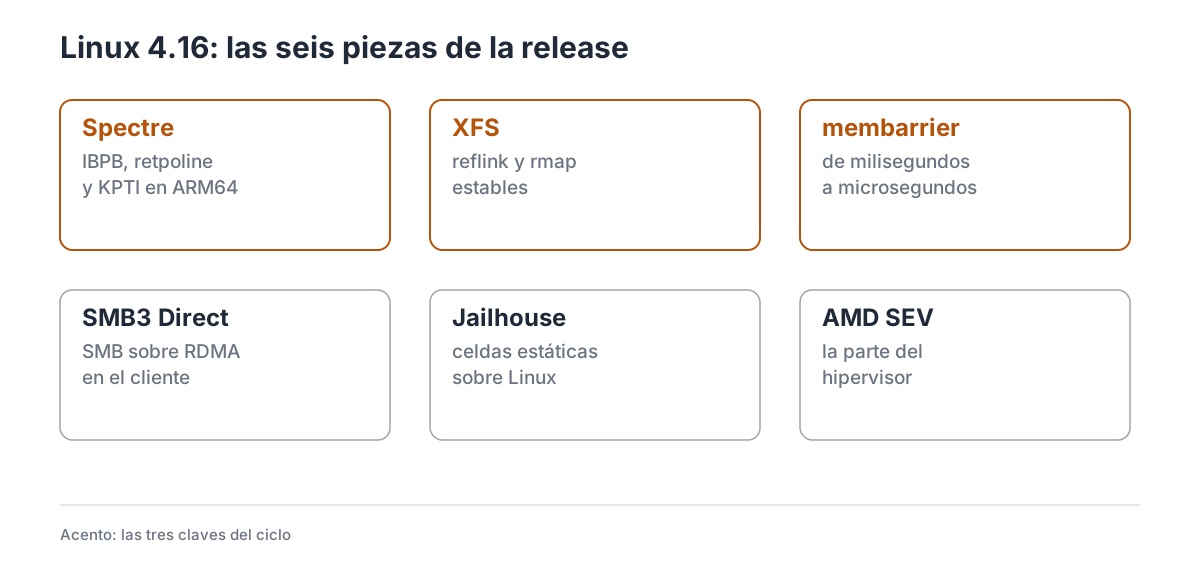
El ciclo, en seis bloques. En ámbar, las tres que cambian algo para quien administra o programa sobre Linux.
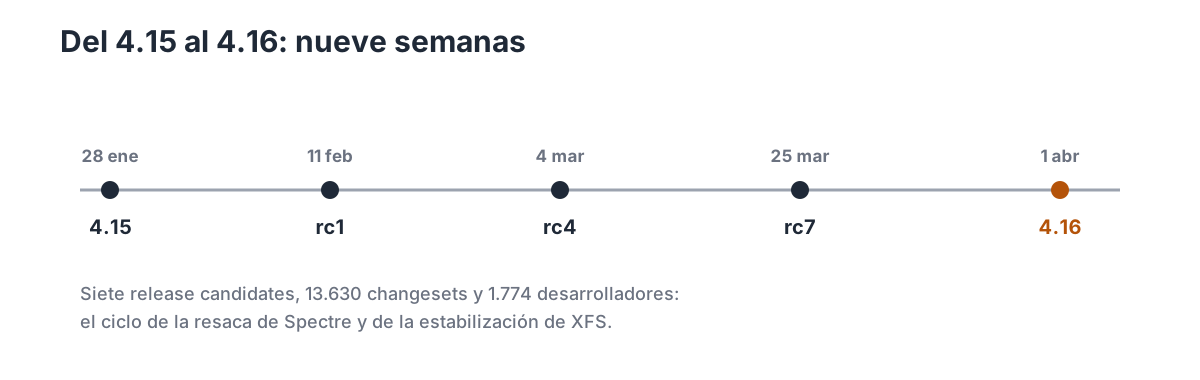
Del 4.15 al 4.16: nueve semanas, siete release candidates y la resaca de Spectre.
1. Las cifras de un ciclo de nueve semanas
| Dato | Valor |
|---|---|
| Fecha de release | 1 de abril de 2018 |
| Versión anterior | 4.15 (28 de enero de 2018) |
| Release candidates | 7 |
| Changesets | 13.630 |
| Desarrolladores | 1.774 |
| Líneas netas | ~195.000 |
El ciclo arranca el 29 de enero y cierra el 1 de abril, con siete rc. La cifra de changesets baja respecto a 4.15, pero el número de desarrolladores sube: 1.774 frente a los 1.707 del ciclo anterior. El trabajo se reparte entre las mitigaciones de CPU, los drivers y la limpieza.
El reparto por autor lo encabezan Arnd Bergmann y Chris Wilson con 184 changesets cada uno; les siguen Colin Ian King (163, correcciones de estáticos) y Mauro Carvalho Chehab (131, media). Por líneas, el ciclo crece unas 195.000, muy lejos del medio millón de 4.15: el árbol empieza a estabilizarse después del susto de enero.
Las estadísticas completas están en LWN, la primera parte de la merge window sitúa el ciclo y Phoronix repasa las novedades.
2. Spectre: IBPB, retpoline y usercopy
El ciclo cierra la primera respuesta a Meltdown y Spectre. En x86 entra IBPB (Indirect Branch Prediction Barrier), que limpia el predictor de saltos al cambiar de contexto entre procesos que no confían entre sí. En ARM64 llega KPTI, el aislamiento de tablas de página que evita que el kernel sea visible desde espacio de usuario.
El retpoline, la técnica de Google que sustituye los saltos indirectos por una secuencia segura, se generaliza y se combina con las variantes de cada arquitectura. Y en el terreno del endurecimiento, el ciclo añade el whitelisting de usercopy: en lugar de comprobar los límites del objeto completo, el kernel marca qué zonas de cada caché se pueden copiar a usuario, lo que reduce la superficie de un fallo de copia.
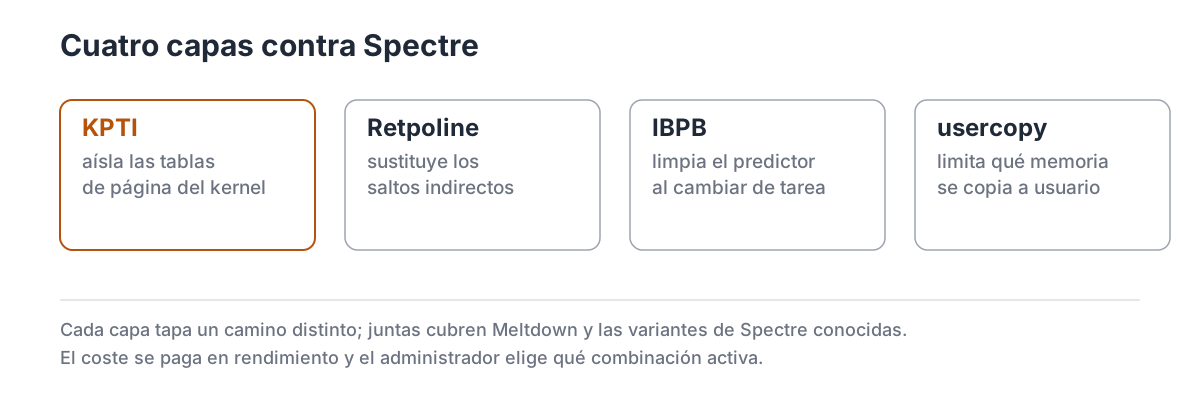
Cada capa tapa un camino distinto; juntas cubren Meltdown y las variantes de Spectre conocidas.
El debate va más allá de lo técnico: cada mitigación cuesta rendimiento, y el kernel empieza a exigir medidas antes de activarlas por defecto.
3. XFS: reflink y rmap dejan de ser experimentales
XFS introdujo el reverse mapping (rmap) en 4.8 y reflink en 4.9, pero ambos llevaban la etiqueta de experimentales. En 4.16 se quita: rmap y reflink pasan a ser funciones estables, y con ellas cp --reflink=always, la deduplicación y el copy-on-write de datos.
Para quien usa el sistema, un cp --reflink en XFS deja de ser arriesgado: el espacio se comparte hasta que uno de los ficheros cambia, y las herramientas de backup y los contenedores pueden aprovecharlo. Para quien lo administra, puede confiar en la integridad del árbol sin miedo a un fallo experimental.
La documentación de XFS describe las opciones de montaje y las herramientas. El límite sigue siendo el hardware y el tamaño del tree: reflink necesita espacio libre para los metadatos y no sustituye a un backup.
4. membarrier expedited: de milisegundos a microsegundos
membarrier() sirve para que varios procesos que comparten memoria se pongan de acuerdo sobre el orden de las operaciones. La versión original funcionaba, pero tardaba milisegundos: demasiado para usarla en bibliotecas de memoria o en runtimes con muchos hilos.
En 4.16 entra el comando expedito, que usa IPIs y un contador por proceso para completar la barrera en microsegundos. La aplicación registra el uso una vez y luego llama a membarrier(MEMBARRIER_CMD_PRIVATE_EXPEDITED). LWN lo contó en Expediting membarrier().
El caso de uso es concreto: allocators de memoria y bibliotecas que necesitan sincronizar sin un syscall caro. La página de membarrier(2) tiene los comandos y las restricciones: el registro es por proceso y el comando no está disponible en todos los kernels.
5. SMB3 Direct: SMB sobre RDMA
SMB3 Direct es el transporte de Microsoft que lleva SMB2 sobre RDMA (InfiniBand, RoCE o iWARP) en lugar de TCP. Elimina copias y reduce la latencia en redes de centros de datos, y hasta 4.16 el cliente Linux no lo implementaba.
El ciclo añade el soporte en el cliente CIFS: montajes con vers=3.0 o superior pueden usar RDMA si el servidor y la red lo permiten. La configuración sigue siendo delicada: hace falta un adaptador RDMA, la pila de SMB Direct y un servidor que lo anuncie.
La wiki de Samba y la documentación de ksmbd documentan el estado del soporte. El límite es el habitual en RDMA: hardware específico y una red sin pérdidas; en una LAN normal, TCP sigue siendo la opción.
6. Jailhouse: particiones estáticas sobre Linux
Jailhouse es un hipervisor ligero que no virtualiza: divide la máquina en celdas estáticas y asigna CPUs, memoria y dispositivos a cada una. Linux arranca como cargador, activa Jailhouse y sigue corriendo en la celda raíz; las demás celdas ejecutan otro sistema operativo o código en tiempo real.
En 4.16 entra el soporte para correr en una celda no raíz: el kernel detecta el hipervisor, ajusta el arranque y evita tocar los recursos que no le pertenecen. El proyecto, impulsado por Siemens, está pensado para sistemas industriales y embebidos con requisitos de latencia.
El repositorio de Jailhouse y su guía de configuración tienen la documentación y las herramientas. No sustituye a KVM: no hay overcommit ni migración, y la configuración se hace a mano. Sirve para reservar hardware a una tarea crítica.
7. AMD SEV, segunda parte
AMD SEV cifra la memoria de una máquina virtual para que el host no pueda leerla. La primera parte llegó en 4.15 con el soporte básico; en 4.16 entra la parte del hipervisor: KVM puede crear invitados cifrados, gestionar las claves y arrancar el firmware sin exponer la memoria.
El caso de uso son nubes públicas y entornos multi-tenant donde el proveedor no debe ver los datos del cliente. La implementación exige un EPYC con SEV, un firmware que lo soporte y un hipervisor que sepa negociar el cifrado.
LWN explicó el modelo en AMD’s Secure Encrypted Virtualization, y AMD mantiene la ficha de SEV. Los límites: el rendimiento baja, no todos los dispositivos se pueden asignar a un invitado cifrado y la gestión de claves queda en manos del host, que puede denegar el arranque, aunque no puede leer la memoria.
8. El salseo: el arrastre de Spectre
El ciclo no tiene una pelea de maintainers, pero sí un debate duro: qué mitigaciones activar por defecto y cuánto rendimiento sacrificar. La propuesta de Intel de usar IBRS en todos los cambios de contexto recibió críticas por su coste, y el retpoline de Google se abrió paso como alternativa más barata. Linus pidió medidas y datos antes de aceptar parches que frenaban el kernel. LWN siguió la evolución en Meltdown/Spectre mitigation for 4.15 and beyond, y TechCrunch recogió el exabrupto de enero contra los parches de Intel: «the patches are COMPLETE AND UTTER GARBAGE». Las estadísticas de 4.15 explican por qué el ciclo anterior fue tan cargado. No hubo bronca pública como en enero, pero el tono seguía siendo el de un proyecto peleado con el hardware.
El resultado es un kernel que ofrece varias combinaciones de mitigación, como resume la guía de Spectre, y deja la elección al administrador. No hay una solución única, pero es lo que permite el hardware.
9. Por subsistemas
9.1 Ficheros y bloque
Además de XFS, el bloque gana zonas SMR para deadline y mq-deadline, y null_blk puede gestionar timeouts. bcache añade estadísticas de journal y el target dm-unstriped recompone volúmenes con tamaños poco habituales.
9.2 Red
SMB3 Direct es la pieza nueva; el resto son mejoras de drivers y de la pila. El cliente CIFS gana opciones de montaje y el servidor SMB3 sigue sumando compatibilidad con Windows.
9.3 Arquitecturas
PowerPC añade memory protection keys para Power7, 8 y 9, la misma función que x86 tiene desde 4.6. ARM64 recibe KPTI y las mitigaciones de Spectre, y s390 estrena su variante de retpoline, expoline.
9.4 Virtualización
SEV y Jailhouse son las claves. KVM mejora el soporte de invitados cifrados y la gestión de memorias, y los drivers de virtio siguen puliendo el arranque y la migración.
10. Lo que no llega
SEV no es transparente: el host sigue gestionando las claves y puede negar el arranque, así que la confidencialidad depende de la configuración. Jailhouse necesita hardware y una configuración manual; no sirve para un portátil. SMB3 Direct exige RDMA y un servidor compatible, así que en una LAN normal no aporta nada.
Spectre no se acaba aquí: las mitigaciones cubren las variantes conocidas, pero el coste sigue ahí y cada nueva variante obliga a otro ciclo de parches. Los parámetros del kernel, la documentación de SEV y la guía de CIFS tienen las combinaciones que quedan fuera.
11. Cambios menores
Una selección de lo que no cabe en las claves, con su enlace y su consecuencia.
Core
i_versionmás barato — el contador de versión de inodo deja de costar en cada escritura.RWF_APPENDenpwritev2()— escritura atómica al final sinO_APPEND.- Manual del maintainer — el proceso de revisión queda documentado.
- Documentación del controlador de dispositivos de cgroup v2 — las reglas de acceso, por escrito.
Ficheros
- Btrfs con
FALLOC_FL_ZERO_RANGE— poner a cero un rango sin escribir datos. - Btrfs con radix sort en la compresión — menos coste al comprimir.
- F2FS con fecha de creación — el inodo guarda cuándo nació.
- F2FS con
readdir_ra— se puede activar la lectura adelantada de directorios.
Memoria y bloque
- zswap deduplica páginas — las páginas iguales se guardan una vez.
- hugetlb en
/proc/meminfo— el consumo de páginas enormes se ve. - raid5-ppl con caché write-back — el journal parcial funciona con esa caché.
- blk-mq para DM secuencial — menos coste en E/S secuencial.
Networking
- qdisc sin locks — el primer paso para quitar el lock global.
- SCTP con stream interleave — varios flujos por asociación.
Virtualización y arquitecturas
- vfio mdev con dma-buf — pantallas virtuales para invitados.
virtio_ballooncon estadísticas de caché — el host ve la memoria de disco del invitado.virtio_netcon ethtool stats — más contadores por cola.- ARMv8.4 con multiplicación FP nueva — instrucciones para el nuevo estándar.
12. Qué viene después
La siguiente release es Linux 4.17, que llega el 3 de junio con kTLS de recepción, Vega 12 y la retirada de ocho arquitecturas, según su review de Phoronix. El ciclo de 4.16 deja menos urgencias de seguridad y más limpieza.
4.16 no es LTS: la rama LTS sigue siendo 4.14, y quien busque estabilidad tiene que usar esa hasta 4.19. El sitio de kernel.org mantiene el estado de las ramas, y las estadísticas de 4.18 ya preparan el ciclo siguiente.
La página de la serie 4.x reúne todas las entregas, el índice del kernel tiene las demás series y la entrega anterior de esta serie es Linux 4.15.