Linux 4.17: Vega 12, kTLS y el modelo de memoria
Linux 4.17 estrena kTLS de recepción, Vega 12, el modelo formal de memoria y borra ocho arquitecturas. Se queda en 4.17, no en 5.0.
Linux 4.17 salió el domingo 3 de junio de 2018 y es la tercera release que reduce el tamaño del kernel: 180.000 líneas netas menos, sobre todo por la retirada de ocho arquitecturas. Trae kTLS de recepción, Vega 12 con el display de amdgpu por defecto, un idle loop más eficiente y el modelo formal de memoria del kernel. No se llama 5.0.
Linux 4.17 se publicó el 3 de junio de 2018, nueve semanas después de 4.16, con siete release candidates: la rc1 llegó el 15 de abril y la rc7 el 27 de mayo. Linus cerraba así el ciclo con más calma de los últimos tiempos, después del invierno de Meltdown y Spectre. La merge window había sido ordenada, sin los sobresaltos de las mitigaciones de CPU, y el árbol llegaba al cierre sin cambios de última hora.
LWN cuenta 13.541 changesets, 1.696 desarrolladores y 256 novatos, la cifra más baja de primeros colaboradores desde 4.8. Los autores añaden 690.000 líneas y borran 869.000: 180.000 netas menos. Es la tercera release que encoge en la historia del proyecto, y la razón principal es la retirada de ocho arquitecturas sin mantenimiento.
Hay tres claves. La primera es la red: kTLS completa el camino de recepción y deja el cifrado TLS dentro del kernel para los dos sentidos. La segunda es el rendimiento: el idle loop evita que las CPU se queden en estados superficiales y la estimación de carga se adapta mejor a los móviles. La tercera es el hardware: Vega 12 y Cannonlake entran en los drivers gráficos.
Y una limpieza histórica: ocho arquitecturas salen del árbol, de score a tile, mientras NDS32 entra. El kernel admite plataformas nuevas, pero ya no mantiene todas.
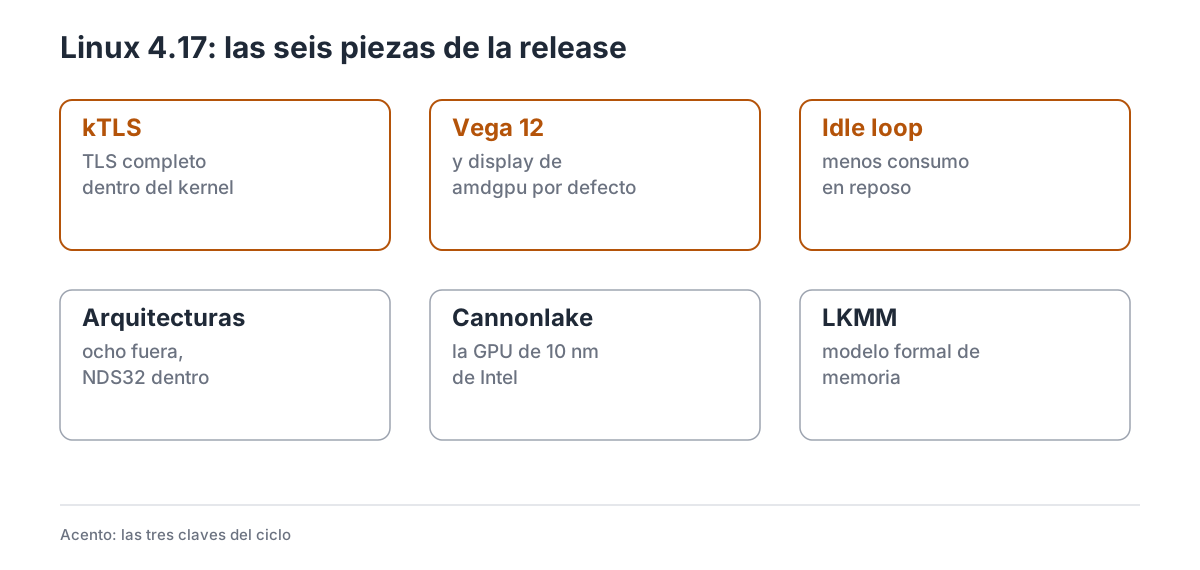
El ciclo en seis piezas. En ámbar, las tres que cambian algo para quien administra o programa sobre Linux.
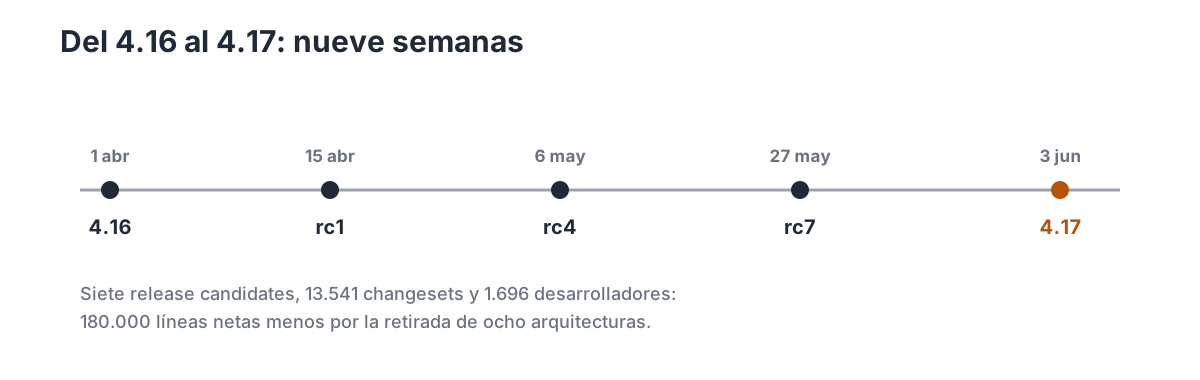
Del 4.16 al 4.17: nueve semanas, siete release candidates y 180.000 líneas menos.
1. Las cifras de un ciclo que borró 180.000 líneas
| Dato | Valor |
|---|---|
| Fecha de release | 3 de junio de 2018 |
| Versión anterior | 4.16 (1 de abril de 2018) |
| Release candidates | 7 |
| Changesets | 13.541 |
| Desarrolladores | 1.696 |
| Novatos | 256 |
| Líneas añadidas | ~690.000 |
| Líneas borradas | ~869.000 |
| Balance neto | −180.000 líneas |
El ciclo arranca el 2 de abril y cierra el 3 de junio, con siete rc y sin sobresaltos. La cifra de changesets es casi idéntica a la de 4.16 (13.630), pero el número de desarrolladores baja de 1.774 a 1.696, y el de novatos cae a 256, el más bajo desde 4.8.
El reparto por autor lo encabeza Kuninori Morimoto con 245 changesets, casi todos en audio; le siguen Kirill Tkhai (160, networking y memoria) y Arnd Bergmann (148). Por líneas modificadas, Arnd suma 315.103: es quien ejecuta la retirada de las ocho arquitecturas, y eso explica buena parte del balance negativo.
Las estadísticas completas están en LWN, y la merge window se cubrió en la segunda parte del resumen habitual.
2. Vega 12 y el display de amdgpu por defecto
AMD añade soporte para Vega 12, una GPU de la familia Vega pensada para portátiles y estaciones compactas que nunca llegó a las tiendas con ese nombre. El soporte base y los identificadores PCI permiten que el driver la reconozca y la inicialice.
El cambio más visible no está en la GPU, sino en el display: amdgpu usa el código de display de forma predeterminada que llegó en 4.15. Hasta ahora había que forzarlo con un parámetro; en 4.17 el driver usa DC (Display Core) sin intervención, lo que mejora la detección de pantallas, la gestión de modos y el soporte de HDMI y DisplayPort en las GPU AMD modernas.
La documentación de amdgpu describe el driver y sus parámetros. El límite sigue siendo el firmware: sin el blob correcto, la GPU enciende pero no acelera, y las funciones de vídeo dependen de las versiones de mesa y del firmware del sistema.
3. kTLS: TLS completo dentro del kernel
Casi todo el tráfico web va cifrado con TLS. Hasta 4.13, el cifrado se hacía en espacio de usuario, con OpenSSL o GnuTLS copiando datos entre la aplicación y el socket. El kernel añadió entonces el envío kTLS: la aplicación configura la sesión y el kernel cifra los datos al vuelo, sin copia intermedia.
En 4.17 llega la recepción. La aplicación sigue haciendo el handshake y gestiona las claves, pero el kernel descifra los paquetes que llegan y los entrega en claro al read(). El resultado: menos copias, menos cambios de contexto y poder usar el motor criptográfico de la CPU o el de la NIC.
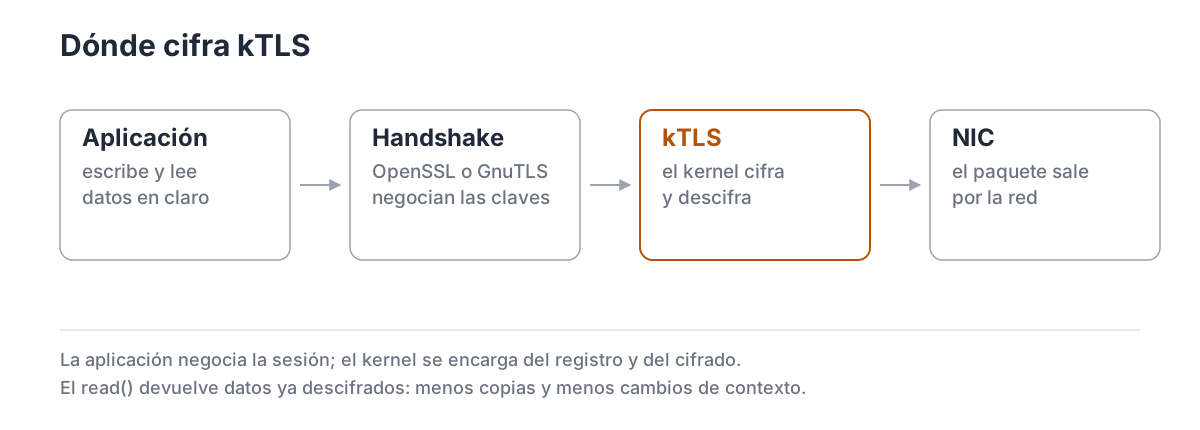
La aplicación negocia; el kernel cifra y descifra. El read() recibe datos en claro sin una copia extra.
El caso de uso son servidores web y proxies con mucho tráfico, donde el coste de TLS pesa. La documentación de TLS en el kernel explica el contrato: la aplicación configura la sesión con setsockopt(), el kernel se encarga del registro y del descifrado, y el read() devuelve datos ya descifrados. La idea venía de lejos: LWN la contó en TLS in the kernel cuando aún era una propuesta.
Los límites: kTLS no hace el handshake ni gestiona certificados, y solo funciona con TLS 1.2 y los cifrados que el kernel admite. La aplicación tiene que adaptarse.
4. El idle loop y la carga de los móviles
Dos cambios del scheduler y de la gestión de energía. El primero es un idle loop nuevo: en lugar de que la CPU entre en estados ligeros una y otra vez, el kernel agrupa el trabajo pendiente y deja que el procesador entre en estados más profundos. El resultado, según los autores, es hasta un 10 % menos de consumo en reposo en algunos equipos.
El segundo es una estimación de carga mejorada. La carga de una CPU (PELT) se calcula con una media que no describía bien las tareas de los móviles: ráfagas cortas, mucha interacción y núcleos heterogéneos. El nuevo cálculo separa la carga de las tareas que duermen y responde mejor a los cambios de frecuencia.
LWN explicó el problema en Toward better CPU load estimation. El efecto para el usuario es una interfaz más fluida y menos consumo; para el administrador, una métrica de carga más fiable en máquinas con cargas intermitentes.
5. Ocho arquitecturas menos, NDS32 más
La poda la ejecuta Arnd Bergmann: ocho puertos que llevaban años sin mantenimiento salen del kernel. Son score, blackfin, CRIS, frv, m32r, metag, mn10300 y tile. Son arquitecturas que en su día tuvieron hardware y comunidad, pero que llevaban años sin cambios reales y solo acumulaban deuda en el resto del kernel. Arnd Bergmann coordinó la retirada, que deja el árbol 180.000 líneas más pequeño y libera a los maintainers de mantener código muerto.
La decisión tiene algo de melancolía: quien tenga un equipo con esas CPU se queda sin kernel nuevo, aunque en la práctica esos equipos ya no arrancaban mainline.
En la dirección contraria entra NDS32, la arquitectura de 16/32 bits de Andes para núcleos N10, D10, N13, N15 y D15. El merge del port añade el soporte para esos SoC, con lo que el kernel vuelve a tener una arquitectura RISC embebida nueva mientras retira ocho.
6. Cannonlake y SSBD
Intel empieza el soporte de Cannonlake, la generación de GPU que sucedió a Coffee Lake y que llegaría con los procesadores de 10 nm. El ciclo añade los primeros bloques y los identificadores necesarios para que el driver i915 reconozca el hardware antes de que llegue al mercado.
En seguridad, 4.17 incorpora SSBD, la mitigación de Spectre v4 (speculative store bypass). El parche principal permite activar el bit de control por proceso y añade los modos de arranque para elegir entre protección y rendimiento. Es la tercera ronda de mitigaciones de CPU en seis meses.
El coste vuelve a depender de la carga: en un servidor con muchos hilos, SSBD puede frenar; en un portátil, el impacto es pequeño. El kernel ofrece los interruptores y deja la decisión al administrador.
7. El modelo de memoria del kernel (LKMM)
El kernel lleva décadas con una documentación de barreras de memoria (memory-barriers.txt) que los humanos leen y los compiladores ignoran. En 4.17 entra LKMM, el Linux Kernel Memory Consistency Model: un conjunto de herramientas en tools/memory-model/ que describe formalmente qué orden garantiza el kernel y genera litmus tests ejecutables.
El commit base y el resto de la serie permiten comprobar si un patrón de acceso con READ_ONCE(), smp_mb() o RCU es correcto, y detectar órdenes que el programador daba por hechos. Los artículos de LWN, parte 1 y parte 2, explican el modelo y sus límites.
No toca el código que ejecuta el usuario, pero sí la forma de escribir y revisar código concurrente. Es una herramienta para quien toca el scheduler, RCU o los drivers, no para el programador de aplicaciones.
8. El salseo: no, no era 5.0
El momento del ciclo es el anuncio. Linus explica que no llamó 5.0 a la release aunque «all the git object count numerology was in place for that»: el número de objetos de Git ya cuadraba, pero no había motivo real para el salto. «Ocurrirá en un futuro no muy lejano», añade, y las herramientas de kernel.org ya están listas. LWN recogió la cita en la crónica de la release.
El otro tema es la retirada de las ocho arquitecturas: una limpieza defendida por Arnd Bergmann y aplaudida por los maintainers, que llevaban años cargando con código que nadie usaba. No hubo pelea; como mucho, la nostalgia de quien había trabajado en esas plataformas. La crónica de LWN lo cuenta sin drama, y las estadísticas de 4.16 recuerdan de dónde venía el ciclo. Entre 4.16 y 4.17 el kernel adelgaza.
9. Por subsistemas
9.1 Sistemas de ficheros
XFS añade el montaje lazytime, que retrasa las actualizaciones de atime y reduce las escrituras en cargas de solo lectura. Btrfs gana la opción nossd_spread y retira los ioctls de transacción de usuario, que llevaban tiempo sin uso. AFS mejora la sustitución de @cell y @sys y estrena un fichero de estadísticas.
9.2 Memoria y bloque
La memoria estrena MAP_FIXED_NOREPLACE, una variante de mmap() que falla si la dirección ya está ocupada, y el OOM deja de dar un 3 % extra a los procesos con CAP_SYS_ADMIN. En bloque, dm puede reenviar el secure erase al dispositivo y nvme añade inyección de fallos para probar el camino de error.
9.3 Networking
Además de kTLS, TCP activa GSO genérico por defecto y añade estadísticas de cola de envío en SCM_TIMESTAMPING_OPT_STATS. UDP mueve sus sysctl al espacio de nombres de red, y la pila wireless permite delegar la autenticación 802.1X a espacio de usuario.
9.4 Gráficos y virtualización
Vega 12 y Cannonlake son las piezas nuevas; amdgpu expone voltaje, potencia y umbrales térmicos por hwmon y añade funciones de tipo Wattman. En virtualización, vfio/pci gana ioeventfd, KVM puede consultar las capacidades del invitado y UML estrena un driver de red vectorial.
10. Lo que no llega
kTLS no hace el handshake: la aplicación sigue necesitando OpenSSL o GnuTLS para negociar la sesión, y el kernel solo se encarga del registro y del cifrado. Tampoco cubre TLS 1.3 en 4.17.
LKMM describe el modelo y permite comprobarlo, pero cada subsistema tiene que adoptarlo. NDS32 entra con soporte básico y sin hardware de consumo. SSBD protege, pero cuesta rendimiento y depende de que el firmware exponga el control.
Y las ocho arquitecturas retiradas no vuelven: quien tenga hardware frv, m32r o metag se queda en releases antiguas, sin parches nuevos. El firmware sigue dependiendo del fallback de usuario y SSBD del control por proceso.
11. Cambios menores
Una selección de lo que no cabe en las claves, con su enlace y su consecuencia.
Core
- KASAN comprueba las operaciones atómicas — los errores de memoria en atómicos dejan de pasar desapercibidos.
- Trazas de initcall — se puede ver cuánto tarda cada inicialización.
- Menos migraciones con NUMA balancing — el balanceo automático evita mover tareas sin necesidad.
- Fallback de firmware conmutable — se puede desactivar el cargador de usuario en caliente.
Ficheros y bloque
- Btrfs send sin truncados innecesarios — menos operaciones al enviar un subvolumen.
- AFS con
@cell— la sustitución de celdas funciona en el montaje. - dm-unstripe con tamaños no potencia de 2 — más flexibilidad al recomponer volúmenes.
- libnvdimm con device-tree — el driver de memoria persistente se describe en el DT.
- nvdimm con inyección de errores — se prueban los caminos de fallo.
Networking
- Estadística de cola de envío —
TCP_NLA_SENDQ_SIZEen los timestamps. - UDP con
sysctlpor namespace — cada contenedor puede tener los suyos. - Autenticación wireless en usuario — la pila delega el 802.1X.
Gráficos
- amdgpu tipo Wattman — control de rendimiento desde usuario.
- amdgpu con VCN en la consulta de firmware — el vídeo aparece en la interfaz de firmware.
- amdgpu con debugfs de GTT — se puede forzar el desalojo para depurar.
12. Qué viene después
La siguiente release es Linux 4.18, que llega el 12 de agosto con rseq, AF_XDP y el primer bpfilter. Sus estadísticas cierran el ciclo siguiente. Entre medias, el ciclo de 4.17 cierra sin incidencias y con el árbol más pequeño que nunca.
4.17 no es LTS: la rama LTS de la serie sigue siendo 4.14, y quien busque estabilidad se queda ahí hasta 4.19. El sitio de kernel.org mantiene el estado de las ramas.
La página de la serie 4.x reúne todas las entregas, el índice del kernel tiene las demás series y la entrega anterior de esta serie es Linux 4.16.