Linux 4.18: rseq, red sin copias y el primer bpfilter
Linux 4.18 estrena rseq, AF_XDP y recepción TCP sin copias, y el primer bpfilter. El kernel encoge por segunda vez seguida.
Linux 4.18 salió el domingo 12 de agosto de 2018 con un ciclo sin sobresaltos y una novedad de fondo: el kernel encogió por segunda vez seguida, 99.000 líneas netas menos. Incluye rseq para concurrencia sin locks, AF_XDP y recepción TCP sin copias, el esqueleto de bpfilter y montajes sin privilegios. La rc8 alargó el ciclo una semana, sin más.
Linux 4.18 se publicó el 12 de agosto de 2018, diez semanas después de 4.17 y con una rc8 que retrasó la release una semana. La rc1 llegó el 17 de junio, y la rc8 el 5 de agosto. Linus lo dijo en el anuncio: la última semana fue tan calmada que podría haber publicado en la fecha prevista, pero hubo parches menores que prefirió no dejar fuera.
Las cifras van en la línea de 2018. LWN cuenta 13.283 changesets, 1.668 desarrolladores y 226 novatos antes del cierre. El árbol añade 553.000 líneas y borra 652.000: 99.000 líneas netas menos. Es la cuarta release que encoge en la historia del proyecto y la primera vez que pasa dos veces seguidas.
Hay tres claves. La primera es la concurrencia: rseq permite actualizar datos por CPU sin locks ni operaciones atómicas pesadas. La segunda es la red: AF_XDP lleva paquetes del NIC al espacio de usuario sin copias, y TCP estrena una API de recepción zero-copy. La tercera es el filtrado: bpfilter es el primer paso para traducir reglas de iptables a BPF.
Además, el ciclo permite a los contenedores montar sistemas de ficheros sin privilegios, prepara Vega 20 y añade el Snapdragon 845 a mainline. Y deja un intento de sondeo de AIO que se revierte: volverá en Linux 4.19.
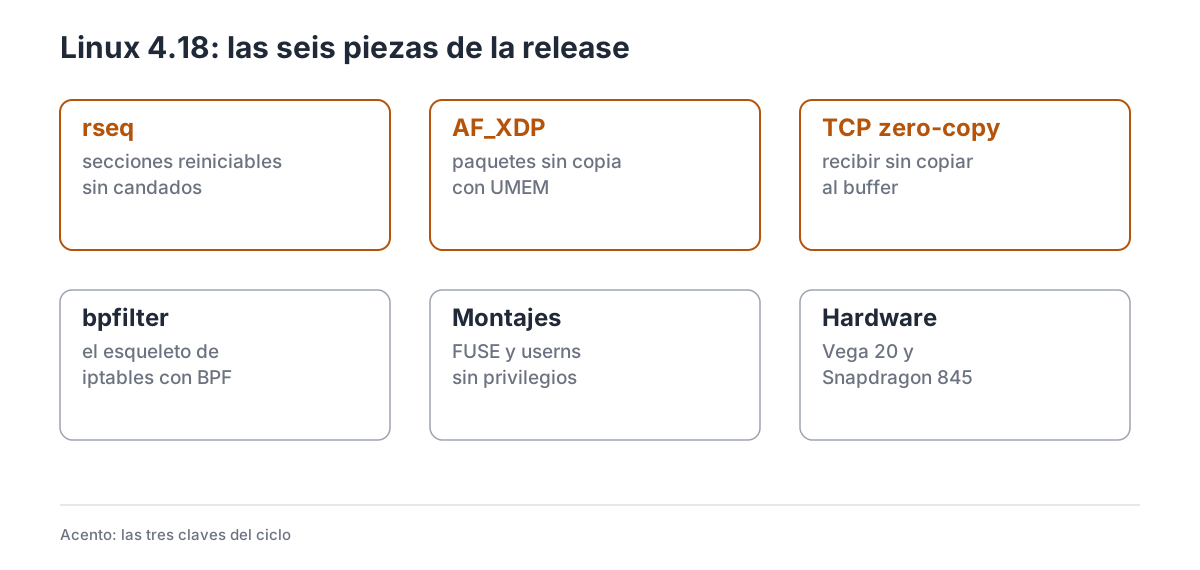
Las seis piezas del ciclo. En ámbar, las tres que cambian algo para quien administra o programa sobre Linux.
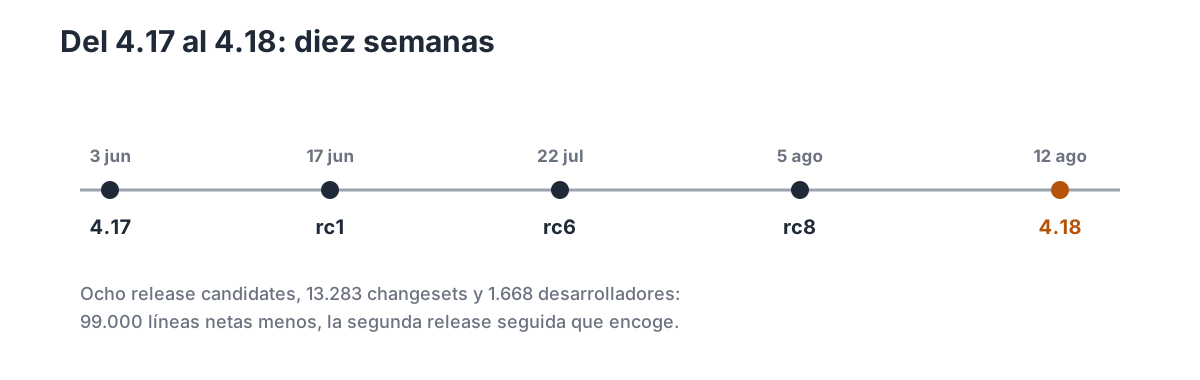
Del 4.17 al 4.18: diez semanas, ocho release candidates y una semana extra por la rc8.
1. Las cifras de un ciclo que encogió el kernel
| Dato | Valor |
|---|---|
| Fecha de release | 12 de agosto de 2018 |
| Versión anterior | 4.17 (3 de junio de 2018) |
| Release candidates | 8 |
| Changesets | 13.283 |
| Desarrolladores | 1.668 |
| Novatos | 226 |
| Líneas añadidas | ~553.000 |
| Líneas borradas | ~652.000 |
| Balance neto | −99.000 líneas |
El ciclo cierra con el tag 85262cb1. Empieza el 4 de junio y tarda diez semanas en cerrar: la rc8 añade una semana sobre el calendario habitual. Es un ciclo ordenado: menos código nuevo que en 4.17 y más limpieza, con una reducción neta que se repite por segunda vez.
El reparto por autor lo encabeza Christoph Hellwig con 218 changesets, repartidos entre bloque, DMA y virtualización; le siguen Sergio Paracuellos (203, el driver mt7621 de staging), Ben Skeggs (162, Nouveau) y Mauro Carvalho Chehab (159, media). Por líneas, Greg Kroah-Hartman suma 207.274 (la limpieza de staging y las licencias) y Sakari Ailus 168.085 en media.
Las estadísticas completas están en LWN, publicadas el 24 de julio. El ciclo también avanza en el problema de 2038, otro de los frentes que arrastra el kernel desde hace años.
2. rseq: secciones reiniciables sin locks
Contar eventos por CPU desde espacio de usuario es incómodo. Un hilo puede leer un contador, incrementarlo y escribir el resultado, pero si el scheduler lo expropia entre la lectura y la escritura, otro hilo puede colarse y el incremento se pierde. Las operaciones atómicas resuelven el problema a costa de bloquear la línea de caché y pagar una instrucción cara.
rseq, por restartable sequences, propone otra solución. La aplicación marca una región de código que se ejecuta sin interrupciones en la práctica: lee el dato por CPU, lo modifica y lo confirma con una única instrucción al final. Si el hilo se va antes de confirmar, el kernel lo desvía a una secuencia de aborto al volver y la aplicación reintenta. Casi siempre no hay expropiación, así que la operación cuesta lo mismo que una escritura normal.
Mathieu Desnoyers lleva años con la idea; en 4.18 entra la syscall rseq y el soporte de x86, con ARM en camino. LWN contó el diseño en Restartable sequences y la página de rseq(2) tiene la interfaz.
Los límites: la región debe ser corta, no puede llamar al kernel y el registro por CPU tiene que caber en una estructura que el kernel conoce. La ABI exige registrar el área por hilo con la syscall y suponer que el kernel puede abortar en cualquier momento; una biblioteca que lo use tiene que implementar con cuidado la ruta de aborto. Es una herramienta para bibliotecas de alto rendimiento —allocators de memoria, contadores, colas—, no para el código de aplicación corriente.
3. AF_XDP: paquetes sin copias desde la NIC
XDP mete un programa BPF en el camino de recepción, antes de que el paquete llegue al stack. Eso sirve para filtrar y redirigir, pero no para entregar el paquete a una aplicación de espacio de usuario sin copiarlo. AF_XDP completa la pieza: un socket de la nueva familia entrega los paquetes directamente a la aplicación, con una región de memoria compartida (UMEM) que la NIC llena y la aplicación lee.
El parche de Björn Töpel añade el esqueleto del socket, las colas de llenado y recepción, el bind() y un mapa BPF XSKMAP para redirigir tráfico a un socket concreto. En modo XDP_DRV el driver entrega los paquetes sin copia; en XDP_SKB el stack hace de puente cuando el driver no lo admite.
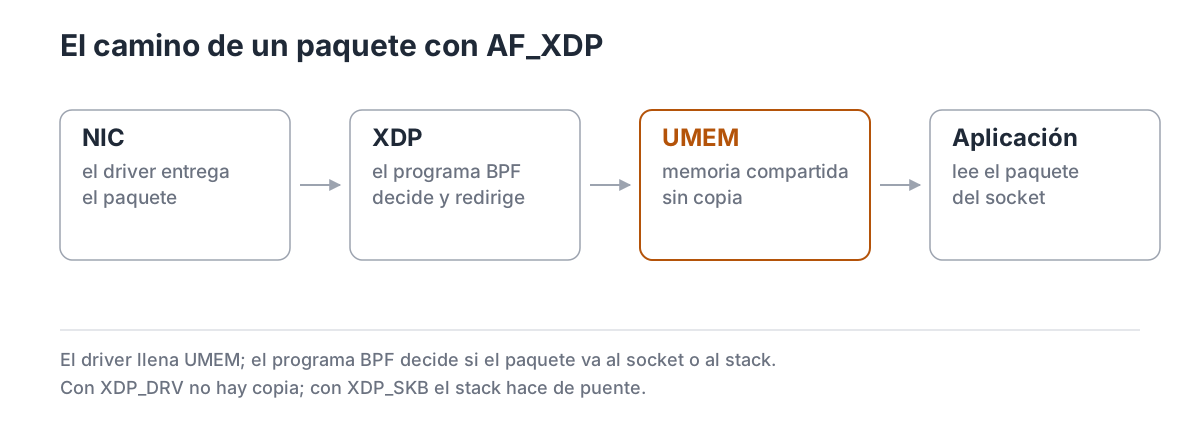
El paquete pasa de la NIC a la memoria compartida sin copia; el programa BPF decide el destino.
El resultado es una vía para servidores de red que necesitan millones de paquetes por segundo sin salir del kernel. La pieza que falta es la del driver: cada NIC tiene que exponer sus colas a XDP, y en 4.18 solo unos pocos lo hacen. El resto cae en XDP_SKB, que sigue ahorrando la copia al socket pero no la del stack. LWN lo explicó en Accelerating networking with AF_XDP. El inconveniente: hace falta un driver con soporte, configurar UMEM y escribir el programa BPF que redirige; no basta con activar una opción.
4. Recepción TCP sin copias y su letra pequeña
El envío zero-copy llegó en 4.14. La recepción tenía otra historia: read() copia los datos del socket al buffer de la aplicación, y esa copia pesa cuando se mueven gigabytes. En 4.18 entra TCP_ZEROCOPY_RECEIVE, una llamada que mapea las páginas del socket en el espacio de usuario y evita la copia.
El commit principal añade la operación, y el mmap() sobre el socket permite a la aplicación leer las páginas directamente. El caso de uso es mover ficheros grandes por red: un servidor puede pasar los datos del socket al almacenamiento sin una copia intermedia en memoria.
Hay condiciones importantes. Las páginas quedan alineadas y la aplicación no debe modificarlas; el tamaño se negocia antes de mapear, y el protocolo tiene que respetar los límites del buffer. No sirve para leer dos bytes de una cabecera, sino para transferencias grandes. LWN lo explicó en Zero-copy TCP receive.
5. bpfilter: iptables con BPF
bpfilter llega con un objetivo ambicioso: que las reglas de iptables se traduzcan a programas BPF y se ejecuten en el gancho de red, sin el motor de netfilter. La primera entrega es solo el esqueleto. El módulo bpfilter arranca un helper de espacio de usuario con el nuevo fork_usermode_blob(), que ejecuta código embebido en el kernel sin pasar por un binario en disco.
En 4.18 no hay traducción de reglas ni sustitución de iptables: el módulo se carga, el helper arranca y nada más por ahora. La idea es que, cuando madure, un sistema pueda mantener las reglas de siempre y ejecutarlas con la velocidad de BPF, y que el código de netfilter se pueda retirar algún día. LWN lo contó en BPF comes to firewalls.
Es un proyecto a medias, y se nota en los límites: el helper añade complejidad, la compatibilidad con iptables no está resuelta y el rendimiento real depende de que los programas se integren bien en el camino de red. bpfilter tardaría años en avanzar, y nunca llegó a reemplazar a iptables.
6. Montajes sin privilegios
Un contenedor con user namespaces puede tener un root falso dentro, pero hasta 4.18 no podía montar sistemas de ficheros: el montaje seguía reservado al root real. El ciclo cubre ese hueco para varios casos y, sobre todo, habilita FUSE sin privilegios: un usuario normal puede montar un sistema de ficheros en su propio namespace.
El resto de la serie ajusta los permisos para que el root del namespace pueda crear nodos de dispositivo en sistemas que controla, cambiar propietarios inválidos y congelar el sistema de ficheros. Son cambios en el VFS y en las capacidades, no en los sistemas de ficheros concretos: el root del namespace puede operar sobre lo que ya posee.
La seguridad es la parte delicada. LWN advirtió en Unprivileged filesystem mounts de que la medida sirve para contenedores, pero montar sigue sin ser inocuo: un sistema de ficheros con fallos puede escalar privilegios, y la superficie de ataque crece. Por eso el soporte llega por partes y con listas de sistemas permitidos.
7. Vega 20 y Snapdragon 845
AMD empieza a preparar Vega 20, la GPU de 7 nm que llegaría como Radeon VII. En 4.18 solo hay identificadores PCI y el arranque del driver; el soporte completo y el rendimiento llegan en los ciclos siguientes. Sirve para que la tarjeta arranque y dé imagen, no para jugar.
Qualcomm entra en mainline con el Snapdragon 845, un SoC de ocho núcleos Kryo 385 con Cortex-A75 y A55. El soporte inicial es un device tree mínimo y los drivers que ya existen para USB, GPU y otros bloques; faltan periféricos, pero el camino es el mismo que siguieron otros SoC de Android. LWN lo contó en Support for the Snapdragon 845.
Para el usuario, ninguna de las dos cambia nada todavía: son releases para que el hardware arranque antes de salir a la venta. La diferencia es que Vega 20 necesitará firmware y mesa, y el Snapdragon 845 necesitará que los teléfonos permitan arrancar un kernel mainline.
8. El salseo: una rc8 en un ciclo con calma
No hubo pelea de maintainers en 4.18. El ciclo transcurrió con tanta calma que Linus se permitió una rc8 por unos parches menores y lo dijo con calma en el anuncio: «It was a very calm week, and arguably I could just have released on schedule last week, but we did have some minor updates». Es el contraste con los ciclos de Spectre y Meltdown que venían antes, y el preludio del terremoto de septiembre.
La rc7 llegó el 29 de julio y la rc8 el 5 de agosto, con la promesa de publicar la semana siguiente. La rc7 ya avisaba de que no había sorpresas. LWN cubrió la merge window en 4.18 Merge window, part 2, y el resto fue rutina. El único debate de fondo fue el de los montajes sin privilegios: útil para contenedores, delicado para la seguridad, como se ve en la sección 6. No hubo bronca, solo cautela.
9. Por subsistemas
9.1 Sistemas de ficheros
Btrfs añade tres ioctls para enumerar subvolúmenes sin privilegios y permite borrar un subvolumen vacío con rmdir(); también acelera el envío de árboles grandes. XFS admite swapfiles creadas con fallocate() y gana un retardo de montaje para depurar. No hay cambios grandes en ext4.
9.2 Memoria y bloque
El control de memoria por cgroup estrena memory.min, una reserva dura frente a memory.low, y memory.swap.events, que avisa cuando el swap llega al límite. El bloque recibe el target dm-writecache, que cachea escrituras en memoria persistente o SSD para bases de datos.
9.3 Networking
Además de AF_XDP y el zero-copy, TCP adopta la compresión de SACK y activa RACK por defecto, dos cambios pensados para mejorar la recuperación de pérdidas. UDP gana segmentación genérica y aparece la opción TCP_INQ para saber cuántos bytes quedan en el socket.
9.4 Gráficos y virtualización
El driver V3D de Broadcom entra para las GPU de las Raspberry Pi 4 y sucesoras, e Intel empieza el soporte de Icelake. En virtualización, virtio_net puede actuar como standby de una NIC passthrough, útil para migraciones en cloud.
9.5 Tracing y BPF
BPF estrena el formato BTF, que describe los tipos de los programas y mapas, y las mejoras para funciones múltiples. En trazabilidad, el ciclo añade el fsync asíncrono por workqueue y el registro de SIGSYS en signalfd.
10. Lo que no llega
El sondeo de AIO se revierte. El parche que permitía IOCB_CMD_POLL en io_submit() se había colado en 4.18 y se retira antes de la release: la implementación no convence. Vuelve, más simple, en Linux 4.19. El revert deja la AIO como estaba.
bpfilter no filtra nada todavía: solo arranca el helper y carga el módulo. Vega 20 enciende, pero sin firmware ni mesa maduros. WireGuard sigue fuera —no entra hasta 5.6— y io_uring no existe; llega en 5.1.
Y el kernel encoge, pero no porque se haya planificado así: son limpiezas de staging y código muerto, no una poda, y la próxima release volverá a crecer.
11. Cambios menores
Una selección de lo que no cabe en las claves, con su enlace y su consecuencia.
Core
- Seccomp registra también las syscalls no auditadas — el comportamiento es uniforme.
signalfdaceptaSIGSYS— las violaciones de seccomp se leen como señal.- Comprobador de SPDX — un script revisa las etiquetas de licencia.
- Logs del kernel de recuperación — el crash kernel recoge el hardware.
Ficheros y bloque
- Sysfs para FUA — el soporte de escritura con FUA se puede consultar.
LOOP_SET_BLOCK_SIZEen compat — el ioctl funciona en binarios de 32 bits.- zram con
block_state— debugfs muestra el estado de cada bloque. st_blksizecon THP en shmem — el tamaño de bloque refleja la página enorme.
Memoria
struct pagereorganizada — más espacio contiguo para quien reserva páginas.- Menos disparos de TLB — se reduce el número de IPI entre núcleos.
Networking
TCP_INQ—recvmsg()informa de los bytes que quedan en el socket.tcp_tw_reusesolo en loopback — el sysctl puede limitarse a esa interfaz.
Virtualización y periféricos
virtio_pcicon VFs — el dispositivo virtual expone funciones virtuales.- Xen display para invitados — driver de framebuffer para Xen.
- Raspberry Pi 3 B+ — la placa revisada entra en el device tree.
- NES y SNES Classic — las consolas mini de Nintendo arrancan mainline.
12. Qué viene después
La siguiente release es Linux 4.19, que llega el 22 de octubre y se convierte en la LTS de la serie. Entre medias, Torvalds se aparta en septiembre y Greg Kroah-Hartman publica 4.19, como cuenta LWN. El ChangeLog de 4.19 recoge el ciclo completo.
4.18 no es LTS: su vida útil termina cuando sale 4.19, y quien busque estabilidad se queda en 4.14 o salta a 4.19. El mapa de ramas de kernel.org tiene el estado de las longterm.
La página de la serie 4.x reúne todas las entregas y el índice del kernel tiene las demás series. La entrega anterior de esta serie es Linux 4.17.