Linux 4.19: CAKE, L1TF y el kernel que cerró Greg KH
Linux 4.19 estrena CAKE contra el bufferbloat, el control de latencia de E/S y EROFS, suma L1TF y es la LTS de 2018 que publicó Greg KH.
Linux 4.19 salió el lunes 22 de octubre de 2018, con Greg Kroah-Hartman en el puesto de Torvalds: CAKE contra el bufferbloat, el controlador de latencia de E/S, EROFS y las mitigaciones de L1TF, con 14.043 changesets y ocho release candidates. Es la LTS de la serie 4.x, mantenida más de seis años, y la última release antes de que Torvalds recuperara el árbol.
Linux 4.19 se publicó el 22 de octubre de 2018, diez semanas después de 4.18 y con la merge window abierta una semana más tarde de lo previsto. La rc1 llegó el 26 de agosto y la rc8 el 14 de octubre, y el tag final lo puso Greg Kroah-Hartman: Torvalds estaba apartado desde septiembre. La merge window arrancó con 7.600 changesets ya dentro y un ritmo más alto de lo habitual.
El ChangeLog suma 15.204 entradas, de las que 1.161 son merges: 14.043 changesets sin merges. LWN contó 1.710 desarrolladores y 253 novatos antes del cierre, y 307.000 líneas añadidas. Es el ciclo más cargado desde 4.15, con el volumen de parches muy estable desde 2016.
Hay tres claves. La primera es la red: CAKE reúne shaping, AQM y reparto por flujo en un solo qdisc pensado para el router de casa. La segunda es la seguridad: L1TF devuelve el miedo a Meltdown y obliga a invertir PTEs, reservar la primera página y limitar SMT en máquinas virtuales. La tercera es la latencia: el controlador io.latency pone un objetivo de tiempo a la E/S de cada cgroup.
Además, el ciclo deja EROFS en staging, la vuelta del sondeo de AIO que se había revertido en 4.18 y el primer soporte de Wi-Fi 6. Y un episodio aparte: la release la publica Greg KH mientras Torvalds se aparta para repensar su comportamiento.
4.19 se convirtió en la LTS de la serie 4.x. La mantendrían más de seis años, hasta la 4.19.325 de diciembre de 2024, con 325 actualizaciones y 30.109 fixes.
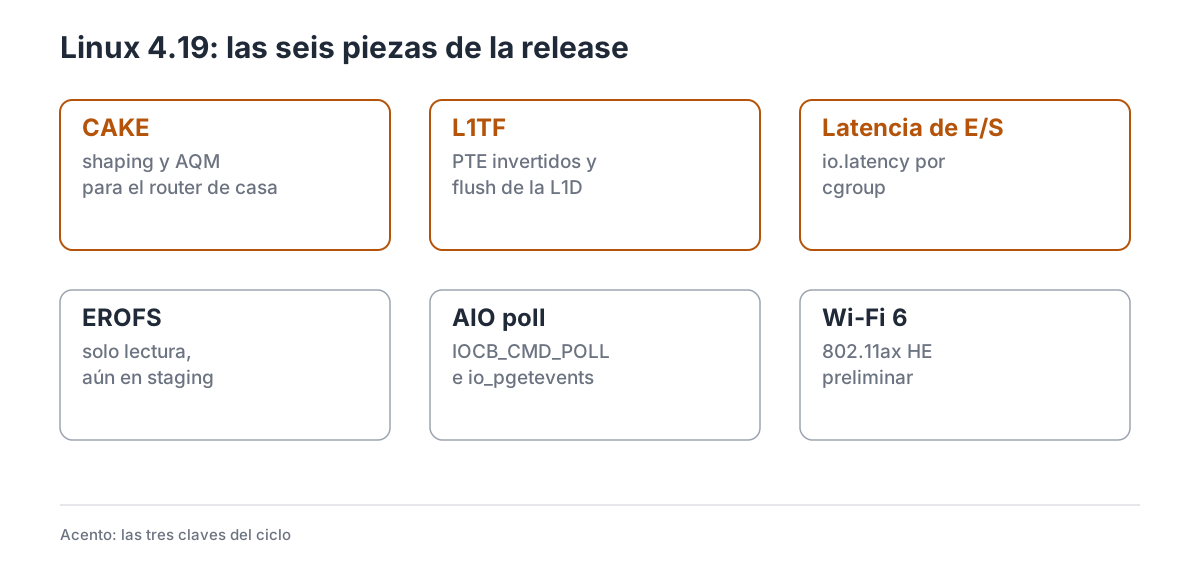
Las seis piezas del ciclo. En ámbar, las tres que afectan a quien administra o programa sobre Linux.
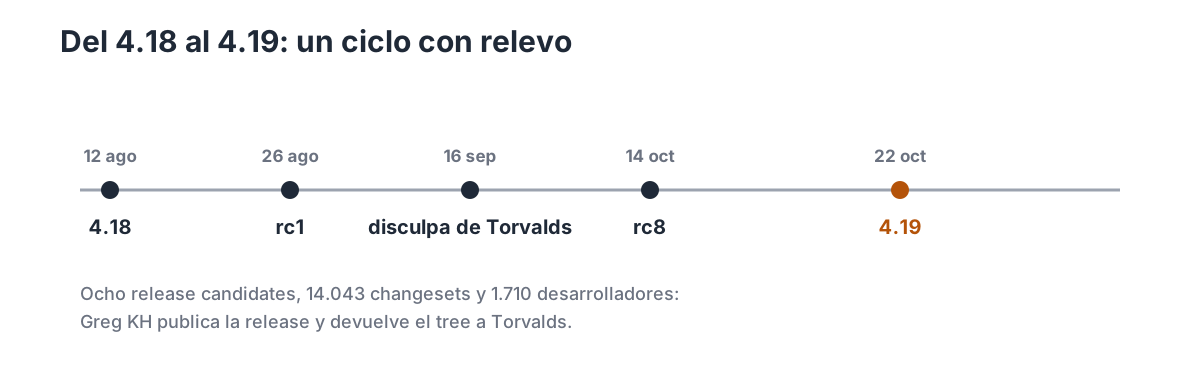
Del 4.18 al 4.19: una merge window retrasada, ocho release candidates y el relevo al frente del proyecto.
1. Las cifras de un ciclo con ocho rc
| Dato | Valor |
|---|---|
| Fecha de release | 22 de octubre de 2018 |
| Versión anterior | 4.18 (12 de agosto de 2018) |
| Merge window | 13 al 26 de agosto de 2018 |
| Release candidates | 8 |
| Changesets sin merges | 14.043 |
| Desarrolladores | 1.710 |
| Novatos | 253 |
| Líneas añadidas | ~307.000 |
| Soporte LTS | hasta diciembre de 2024 |
| Tarball | linux-4.19.tar.xz |
El ciclo empieza con una merge window que se retrasa una semana sobre el calendario: 4.18 ya había necesitado una rc8, y el árbol abrió tarde. Aun así, la rc1 llega con más de 7.600 changesets, un arranque rápido que LWN explica porque los maintainers tuvieron una semana extra para preparar sus pull requests.
El reparto por autor cambia poco. John Whitmore encabeza la lista con 222 changesets, casi todos en dos drivers de Realtek del staging; le siguen Chris Wilson (208, i915), Gustavo A. R. Silva (205, limpieza de avisos del compilador) y Colin Ian King (178, correcciones de estáticos). Por líneas modificadas, Jeykumar Sankaran suma 32.138 en el display de Qualcomm, Richard Fitzgerald 14.390 en audio y Jason Cooper 11.415.
Las estadísticas completas están en LWN, publicadas el 7 de octubre, antes de la rc7.
2. CAKE: el router de casa deja de acumular cola
El bufferbloat es un problema doméstico. La conexión de casa suele ser asimétrica, el enlace de subida es lento y el router acumula paquetes en una cola FIFO: cuando alguien sube un vídeo o un backup, la videollamada se congela aunque quede ancho de banda. La cola no distingue entre flujos: uno grande bloquea a los demás.
CAKE, por Common Applications Kept Enhanced, es un qdisc que reúne lo que antes exigía una jerarquía de qdiscs: un shaper que marca el ritmo, un AQM llamado Cobalt (la mezcla de CoDel y BLUE del propio proyecto), el reparto por flujo heredado de fq_codel, un modo «triple-isolate» que separa hosts y flujos incluso a través de NAT, interpretación de las marcas DSCP y filtrado de ACK para enlaces de subida lentos. Toke Høiland-Jørgensen lo añade en un único commit con un ejemplo que cabe en una línea:
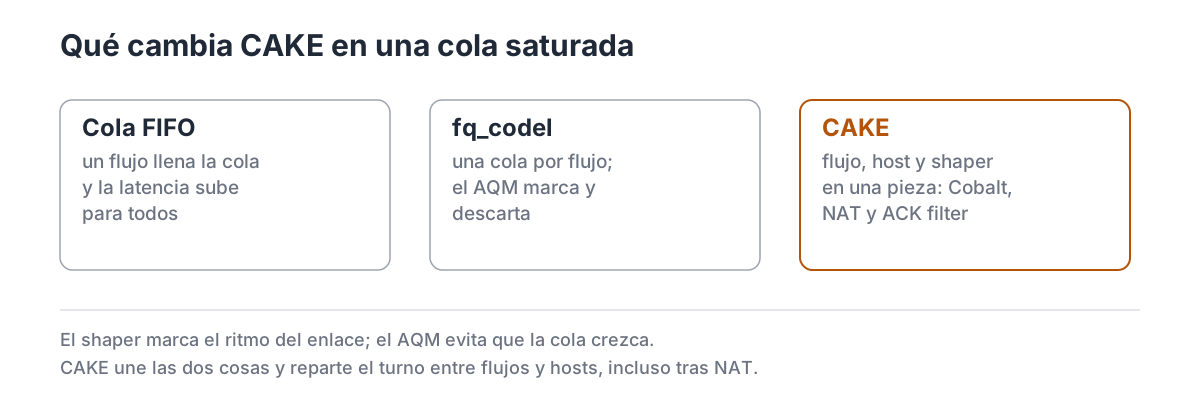
Tres formas de afrontar una cola llena: la FIFO comparte el daño, fq_codel separa flujos y CAKE añade el shaper y el reparto por host.
1
tc qdisc add dev eth0 cake bandwidth 20Mbit nat docsis ack-filter
Así el router no tiene que encolar: si el enlace va a 20 Mbit, CAKE no deja entrar más de lo que cabe y reparte el turno entre flujos y hosts. El resultado se nota en la latencia bajo carga, que es justo lo que mide el bufferbloat. LWN lo explicó en CAKE: a better queue for the home network y la página del manual de tc-cake tiene todas las opciones.
Los límites: hay que configurarlo a mano, no viene activo por defecto, y en routers con poca CPU el coste de clasificar y dar forma se nota. Tampoco sustituye a un enlace mejor: sirve para que el que ya hay no se atragante.
3. L1TF: cuando la caché filtra la memoria
L1TF, también conocido como Foreshadow, es la vulnerabilidad que reavivó el miedo a Meltdown en agosto de 2018. El fallo está en cómo el procesador trata las entradas de página no presentes: si un PTE no está marcado como presente pero conserva un número de página físico, la ejecución especulativa puede leer datos de la caché L1 que no debería. Un atacante sin privilegios puede leer memoria del kernel, y desde una máquina virtual, memoria del host.
Las mitigaciones llegan en el mismo ciclo y son varias. El kernel invierte los PTEs no presentes para que no guarden un PFN utilizable, protege las entradas de swap, reserva la primera página de memoria, limita el tamaño del swap a la mitad del espacio físico y añade el informe de vulnerabilidad en sysfs. En KVM, cada entrada de invitado limpia la caché L1 y el arranque puede controlar las mitigaciones.
El coste depende del hardware. En un equipo de escritorio con SMT y un solo hilo atacante, el precio es pequeño; en un servidor con muchos invitados y SMT activo, la combinación de flush y planificación puede ser cara, y la recomendación de desactivar SMT en cargas sensibles vuelve a aparecer. El análisis de LWN explica el mecanismo con detalle y los commits de la serie l1tf-final están en el árbol.
El límite es el de siempre: la mitigación protege, pero tiene un coste, y el equilibrio entre seguridad y rendimiento vuelve a decidirse según el equipo y la carga.
4. El controlador de latencia de E/S
El controlador io.max limita ancho de banda, no latencia, y no aprovecha la capacidad libre: si un grupo tiene un límite bajo, el disco se queda con capacidad sin usar aunque nadie más la necesite. Para cargas con plazos, como una base de datos o un servicio interactivo, lo que importa no es cuántos MB/s consume un vecino, sino cuánto tarda en completarse una petición.
Josef Bacik añade io.latency, un controlador basado en rq-qos que mide la latencia media en ventanas de 100 ms y compara cada cgroup con su objetivo. Mientras todos cumplen, no hace nada; cuando un grupo incumple, el controlador estrangula a los que tienen un objetivo más alto para que el perjudicado recupere su tiempo. La configuración está en cgroup v2, en el fichero io.latency, con el formato MAJ:MIN target=....
El diseño se apoya en la infraestructura de writeback throttling y cubre toda la capa de bloque, no solo el dispositivo. LWN lo contó en Block I/O latency control y la documentación de cgroup v2 describe los parámetros.
Los límites: el objetivo se mide como media y no garantiza cada petición; el controlador no adivina la latencia del hardware, y con discos muy lentos o colas compartidas el margen se estrecha. Es una herramienta para separar cargas, no para arreglar un disco saturado.
5. EROFS: solo lectura para firmware
EROFS, por Enhanced Read-Only File System, es el sistema de ficheros de solo lectura que Huawei trae desde su división de móviles. Está pensado para imágenes que no cambian: firmware, particiones de sistema, contenedores de solo lectura. Usa bloques del tamaño de página, guarda xattrs y datos pequeños en el propio inodo y admite compresión, de modo que una imagen grande ocupa menos y se lee con menos recorridos.
En 4.19 entra en staging, con la advertencia de que el formato en disco todavía puede cambiar. El código base está en el registro del superbloque y el resto de la serie añade inodos, directorios, xattrs y descompresión LZ4. Gao Xiang, su autor, aparece entre los que más líneas cambian del ciclo.
Para el usuario no hay nada que configurar: no hay herramienta de creación en el árbol y el montaje es de solo lectura. La documentación de EROFS explica el formato, y su presencia en staging apunta a que, si el diseño se estabiliza, será una alternativa ligera a squashfs y cramfs en imágenes de solo lectura.
6. Wi-Fi 6 asoma
Wi-Fi 6 es el nombre comercial de 802.11ax, el estándar que sucede a 802.11ac. Añade OFDMA para repartir el canal entre varios clientes, 1024-QAM para más velocidad, MU-MIMO mejorado y Target Wake Time para que los dispositivos entren en reposo y gasten menos. En 2018 el estándar aún estaba en borrador, pero el código empieza a llegar.
El ciclo añade el soporte preliminar de HE (High Efficiency) en el stack y en el driver de Intel: iwlwifi reconoce IEEE 802.11ax y mac80211 gana las capacidades HE que necesita el asociado. No es Wi-Fi 6 completo: faltan piezas de firmware, de regulación y de los puntos de acceso, y un portátil con 4.19 no se conecta más rápido a un router 802.11ax solo por eso.
La ficha de 802.11ax en Wikipedia resume las novedades del estándar. Para el usuario, la noticia es que el kernel ya entiende el protocolo antes de que haya hardware disponible; para el administrador, que conviene esperar a que el soporte madure antes de comprar un router nuevo.
7. AIO con sondeo: el intento que sí llegó
La E/S asíncrona del kernel permite lanzar operaciones sin esperar a que terminen. Para saber cuándo están listas hay tres interfaces clásicas: select(), poll() y epoll_wait(). Ninguna se lleva bien con AIO cuando la aplicación ya usa io_submit(): el sondeo añade un cambio de contexto y una llamada extra.
Christoph Hellwig añade un sondeo de un solo disparo dentro de la propia AIO: se envía un iocb de tipo IOCB_CMD_POLL y el evento se completa como cualquier otra operación. La interfaz incluye io_pgetevents(), la variante de io_getevents() que espera con máscara de señales. El parche ya se había intentado en 4.18 y se revirtió; en 4.19 vuelve con una implementación más sencilla y se queda.
El caso de uso son servidores con AIO propio, como las bases de datos y las bibliotecas que envuelven io_submit(). LWN explicó la propuesta en A new polling interface for AIO y la página de io_pgetevents(2) tiene la firma.
Los límites: es one-shot, así que hay que volver a enviar el iocb tras cada evento, y AIO sigue siendo una interfaz de uso minoritario que no cubre todos los tipos de fichero. No compite con epoll para servidores de red; compite por quitar una llamada al sistema a quien ya trabaja con AIO.
8. El salseo: la disculpa, el código de conducta y el relevo
El 16 de septiembre de 2018, en el anuncio de la rc4, Torvalds pide perdón y anuncia que se aparta. «Mi comportamiento poco profesional e injustificado», dice, y promete buscar ayuda para entender las emociones de la gente. El mismo día, el «code of conflict» se sustituye por un código de conducta basado en el Contributor Covenant. Es la primera release que se publica sin él al frente.
Greg Kroah-Hartman se hace cargo de los pull requests durante el 4.19 y publica la release. Su mensaje al cerrarla es el resumen del ciclo: «And with that, Linus, I’m handing the kernel tree back to you. You can have the joy of dealing with the merge window». The Register lo contó como una disculpa histórica; LWN publicó la release con la cita del relevo.
Torvalds vuelve para la merge window de 4.20, que se abre el 24 de diciembre. La comunidad sigue igual en lo técnico, pero el tono cambia: las broncas que hicieron famoso al proyecto dejan de ser el centro de atención, y las discusiones difíciles se trasladan a las listas con otro registro.
9. Por subsistemas
9.1 Sistemas de ficheros
Overlayfs deja de copiar el fichero entero cuando solo cambian los metadatos: metacopy copia el inodo y deja los datos en la capa inferior, lo que reduce la memoria de los contenedores que hacen chown() sobre árboles grandes. XFS retira las opciones barrier y nobarrier, que llevaban años sin efecto, y F2FS muestra fsync_mode=nobarrier. EROFS entra en staging y no hay cambios grandes en ext4 ni Btrfs.
9.2 Memoria y bloque
El controlador io.latency es la pieza nueva del bloque; el resto son correcciones. zram arregla el almacenamiento de backing_dev, y la asignación de pgd evita una VLA. En memoria, el ciclo sigue pagando las mitigaciones de Spectre y L1TF y limpiando los avisos del compilador que detectan los nuevos flags de GCC.
9.3 Networking
CAKE es la estrella; el resto del ciclo reparte mejoras por el stack. El sondeo de AIO no toca la red, pero la comparte con las colas de AIO. El soporte de 802.11ax empieza en mac80211 e iwlwifi, y el árbol recibe las habituales mejoras de drivers de Ethernet y Wi-Fi.
9.4 Arquitecturas y seguridad
ARM64 gana STACKLEAK, el plugin de GCC que borra la pila del kernel, y las protecciones de directorios sticky llegan al VFS: namei limita la creación de FIFOs y ficheros regulares en directorios world-writable si el dueño no coincide. Intel añade la pseudo-locking de caché en resctrl, que reserva una parte de la L2/L3 para un proceso. Y se retira la API de jprobes, sustituida por ftrace desde hace años.
10. Lo que no llega
EROFS sigue en staging, con un formato en disco que puede cambiar y sin herramienta de creación en el árbol: sirve para probarlo, no para confiarle una imagen de producción. WireGuard no entra; el túnel de Jason Donenfeld sigue fuera y no llegará hasta 5.6, en 2020, así que en 4.19 hay que compilarlo aparte. io_uring no existe; la interfaz de E/S asíncrona que cambiará el bloque llega en 5.1.
En seguridad, L1TF se mitiga, pero el coste en servidores con SMT y muchos invitados no desaparece: la recomendación de limitar SMT sigue sobre la mesa. Y el sondeo de AIO es útil solo si la aplicación ya usa AIO; para el resto del mundo, epoll sigue siendo la respuesta.
La LTS no arregla nada de eso: garantiza mantenimiento, no añade funcionalidades.
11. Cambios menores
Una selección de lo que no cabe en las claves, con su enlace y su consecuencia.
Core
- Fuera jprobes — la API vieja de kprobes desaparece; ftrace hace el trabajo desde hace años.
pgd_alloc()sin VLA — una variable de longitud variable menos en x86.- ACPI battery sin comprobación redundante — menos trabajo al insertar la batería.
MADV_DODUMPen hugetlbfs — el volcado de páginas gigantes deja de fallar.
Almacenamiento y memoria
- zram arregla
backing_dev— el dispositivo de respaldo se guarda bien al reiniciar. - Thunderbolt con runtime PM — los controladores pueden suspenderse sin perder el dominio.
_PAGE_DEVMAPsobrevive amprotect()— las páginas de dispositivo no pierden su marca.
Networking
- Mapas BPF con memoria contable — el espacio de los mapas se carga a la cuenta del usuario.
- USB role mux en Apollo Lake — el conmutador USB de Intel se activa en esas placas.
- PCI rearma el prefetch al volver de suspensión — las ventanas de prefetch se reprograman.
Seguridad
- PowerPC con Meltdown por modelo — el informe de vulnerabilidad distingue Book3S.
- usbfs sanea los flags de control — las transferencias de control no aceptan flags fuera de sitio.
- ARM64 no recarga GPR tras
apply_ssbd— menos instrucciones en la salida de la mitigación.
Periféricos
- PCI habilita D3 en Thunderbolt — los puertos TB pueden suspender en runtime.
- virtio_net serializa sin desactivar colas — menos bloqueo en el envío.
12. Qué viene después
La merge window de 4.20 se abre el 24 de diciembre, ya con Torvalds de vuelta, y la release llega el 23 de diciembre de 2018: PSI, XArray y el cierre de la serie 4.x. El árbol vuelve a su dueño después de un ciclo en el que el relevo funcionó sin dramas técnicos.
4.19 se queda como la LTS de la serie: más de seis años de mantenimiento, 325 actualizaciones y 30.109 fixes, hasta la 4.19.325 de diciembre de 2024. Quien administre sistemas en 2019 tiene aquí su apuesta segura; 4.20 será la release de transición hacia 5.0, y el mapa de ramas de kernel.org sigue el estado de las longterm.
La página de la serie 4.x reúne todas las entregas, el índice del kernel tiene las demás series y la entrega anterior de esta serie es Linux 4.18.