Linux 4.6: USB 3.1, pkeys y cgroup namespaces
Linux 4.6 estrena USB 3.1, claves de protección de Intel, OrangeFS y cgroup namespaces. Un ciclo de primavera con 12.172 commits en la merge window.
Linux 4.6 salió el domingo 15 de mayo de 2016 con USB 3.1 de 10 Gbps, claves de protección de Intel, OrangeFS y cgroup namespaces. Un ciclo de primavera con 12.172 commits en la merge window y sin sobresaltos.
Linux 4.6 se publicó el 15 de mayo de 2016, tras un ciclo ordenado en el que la merge window metió 12.172 commits sin merges, según LWN. No hay una sola novedad que lo defina: son varias piezas que afectan al hardware, la seguridad y los contenedores.
Hay tres claves. La primera es el hardware: USB 3.1 SuperSpeedPlus duplica el ancho de banda del USB. La segunda es la seguridad: las claves de protección de Intel llegan al kernel. La tercera es los contenedores: cgroup namespaces permite que cada contenedor vea su propia jerarquía de cgroups.
Y dos piezas de red y ficheros: OrangeFS, un sistema de ficheros distribuido, y KCM, un mecanismo para acelerar protocolos de aplicación sobre TCP.
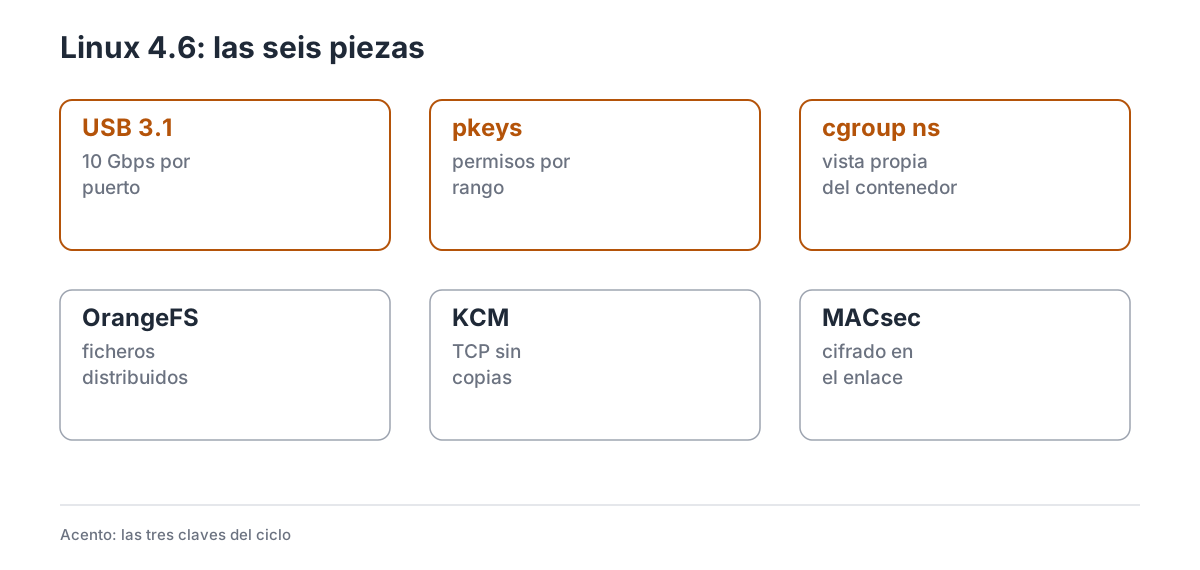
El ciclo, en seis bloques. En ámbar, las tres que afectan a quien administra o programa sobre Linux.
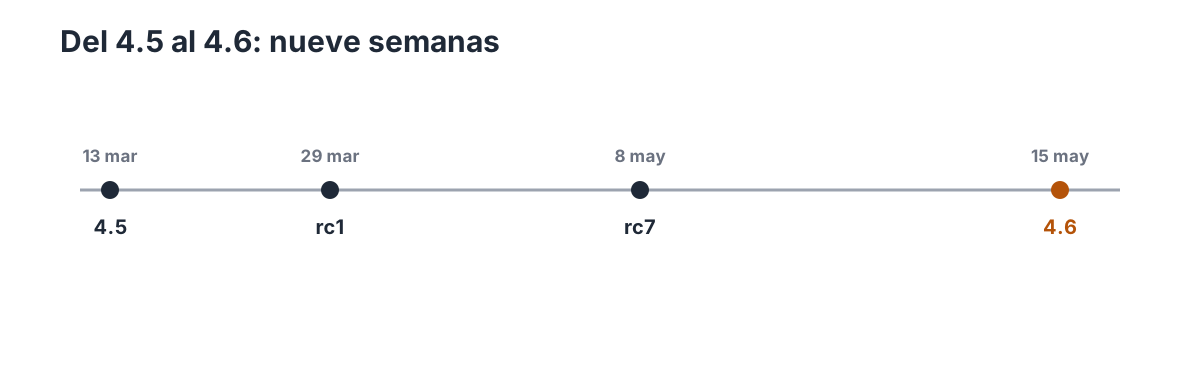
Del 4.5 al 4.6 pasaron nueve semanas, con siete release candidates.
1. Las cifras de la primavera de 2016
| Dato | Valor |
|---|---|
| Fecha de release | 15 de mayo de 2016 |
| Versión anterior | 4.5 (13 de marzo de 2016) |
| Merge window | 12.172 commits sin merges |
| Release candidates | 7 |
El ciclo arranca el 14 de marzo y cierra el 15 de mayo, con siete rc. Es un ciclo cargado, en la línea de 2016, y sin las urgencias de seguridad de otros años.
El anuncio está en The 4.6 kernel has been released y Phoronix repasa las novedades.
2. USB 3.1 SuperSpeedPlus
USB 3.1 duplica el ancho de banda de USB 3.0: de 5 a 10 Gbps. En 4.6 entra el soporte de SuperSpeedPlus, con la enumeración de los nuevos dispositivos y los drivers de los controladores.
Para el usuario significa que un disco externo o una capturadora USB 3.1 pueden ir al doble de velocidad, siempre que el cable y el puerto estén a la altura. La documentación de USB describe la pila.
Lo que falta: el hardware y los cables certificados tardan en llegar, y muchos equipos siguen en USB 3.0.
3. Claves de protección de Intel
Las memory protection keys (pkeys) permiten asignar permisos a un rango de memoria sin cambiar la tabla de páginas: un proceso puede crear una clave, asignarla a un rango y cambiar sus permisos con una instrucción.
En 4.6 entra el soporte de pkeys en x86, con la base para que los allocators y los sandboxes protejan regiones sin mprotect. LWN lo contó en Protection keys y la documentación tiene la API.
Lo que falta: pkeys necesita CPU con PKU, y las bibliotecas tardan en usarlo.
4. OrangeFS, KCM y MACsec
OrangeFS es un sistema de ficheros distribuido para clústeres, con soporte en 4.6: permite montar un almacenamiento compartido y escalar en paralelo. KCM (Kernel Connection Multiplexor) acelera los protocolos de aplicación sobre TCP, con un multiplexor en el kernel que reduce copias y cambios de contexto. LWN lo contó en KCM.
MACsec añade cifrado en el enlace Ethernet, con soporte en 4.6: protege el tráfico entre dos equipos en la misma red local, algo útil en entornos con switches no fiables.
Lo que falta: OrangeFS necesita un clúster, KCM exige adaptar el protocolo y MACsec requiere hardware o configuración.
5. cgroup namespaces
Los contenedores ven los cgroups del host, lo que filtra información y complica el aislamiento. En 4.6 entra el namespace de cgroups: cada contenedor puede tener su propia vista de la jerarquía, con una raíz distinta y sin ver los grupos del host.
El cambio es parte del aislamiento de contenedores que ya incluye namespaces de PID, red y montajes. La documentación de cgroups describe el modelo.
Lo que falta: las herramientas de contenedores tienen que adoptarlo y la jerarquía unificada aún está madurando.
6. El salseo: un ciclo de primavera
No hubo pelea en 4.6. El ciclo fue ordenado y la conversación se fue a 4.7, que llegaría con schedutil y la RX 480. LWN cerró el ciclo con las estadísticas y el anuncio. El único tema de fondo es el ritmo de parches, que se mantiene alto desde 2015.
7. Por subsistemas
7.1 Ficheros y memoria
OrangeFS es la pieza nueva; el OOM killer mejora su fiabilidad con el OOM reaper, que libera memoria de forma más ordenada. pNFS añade el layout SCSI.
7.2 Red y seguridad
MACsec, KCM y BATMAN V son las piezas de red; cgroup namespaces y pkeys, las de seguridad. Los drivers de red siguen sumando soporte.
8. Lo que no llega
USB 3.1 necesita hardware; pkeys necesita CPU; OrangeFS necesita clúster; cgroup namespaces necesita herramientas. Y el ciclo no trae una feature para el usuario medio.
9. Cambios menores
Una selección de lo que no cabe en las claves, con su enlace y su consecuencia.
Core
- USB 3.1 en controladores — más puertos.
- USB 3.1 en dispositivos — más hardware.
- OOM reaper — liberar memoria.
- OOM más fiable — menos bloqueos.
Red y ficheros
- KCM con multiplexor — menos copias.
- KCM con protocolos — más control.
- BATMAN V — nueva versión.
- BATMAN V, segunda parte — más mejoras.
- OCFS2 con checker — inodos en línea.
- pNFS SCSI — layout nuevo.
10. Qué viene después
La siguiente release es Linux 4.7, que llega el 24 de julio con schedutil, la RX 480 y las búsquedas paralelas. Sus estadísticas y su tarball cierran el ciclo siguiente.
4.6 no es LTS: la rama de LTS sigue siendo 4.4. El sitio de kernel.org mantiene el estado de las ramas.
La página de la serie 4.x reúne todas las entregas, el índice del kernel tiene las demás series y la entrega anterior es Linux 4.5.