Linux 5.0: EAS, Adiantum y FreeSync
Linux 5.0 estrena Energy Aware Scheduling, el cifrado Adiantum y FreeSync en amdgpu. 12.808 changesets y 1.760 desarrolladores en el cambio de número.
El kernel cambia de número con Linux 5.0: Energy Aware Scheduling para big.LITTLE, el cifrado Adiantum para dispositivos lentos y FreeSync en amdgpu. El ciclo suma 12.808 changesets y 1.760 desarrolladores.
La release sale el domingo 3 de marzo de 2019, diez semanas después de 4.20 y dentro de la serie 5.x. El número cambia, pero el kernel sigue el mismo camino: no hay una revolución, sino un ciclo de integración con ocho release candidates.
Las cifras de este post son las de la tabla acumulada de LWN, publicada en sus estadísticas de 5.11: 12.808 changesets y 1.760 desarrolladores. Es el ciclo más pequeño de la serie 5.x, y el que estrena la numeración.
Hay tres claves. La primera es la energía: EAS reparte tareas según el consumo en los SoC heterogéneos. La segunda es el cifrado: Adiantum protege dispositivos sin hardware criptográfico. La tercera es la pantalla: FreeSync llega al driver de AMD.
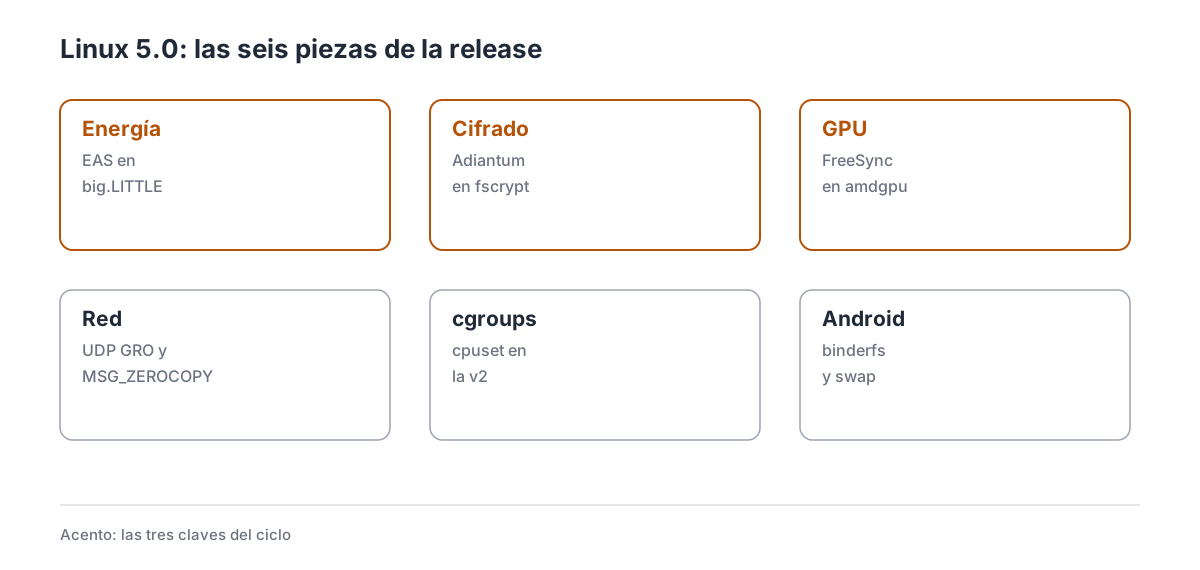
Las seis piezas que explican el ciclo, con las tres claves marcadas en ámbar.
1. Las cifras del cambio de número
| Dato | Valor |
|---|---|
| Fecha de release | 3 de marzo de 2019 |
| Versión anterior | 4.20 (23 de diciembre de 2018) |
| Merge window | 24 de diciembre de 2018 al 6 de enero de 2019 |
| Release candidates | 8 |
| Changesets | 12.808 |
| Desarrolladores | 1.760 |
El ciclo es el más corto de la serie 5.x y llega después de unas vacaciones: la merge window cayó en Navidad y el árbol necesitó ocho rc, con un retraso de una semana. El número 5.0 no implica cambios técnicos; Linus lo eligió para no llegar a 4.21.
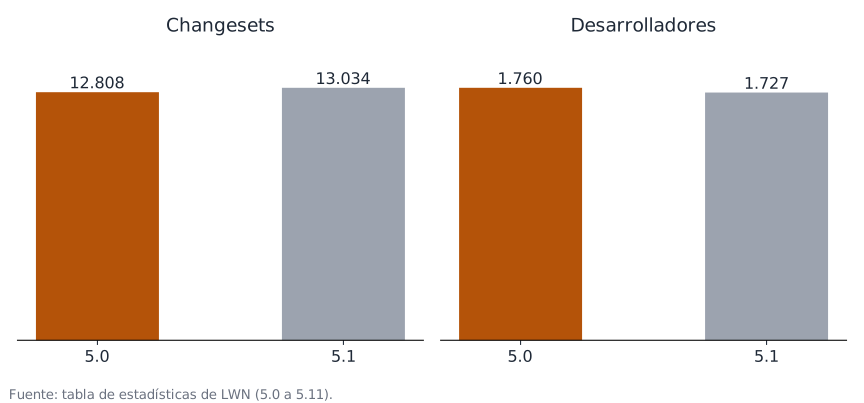
Las dos releases comparadas con la tabla de LWN, que no cuenta los merges.
El reparto por empresas es el habitual. El ciclo se queda corto en volumen porque muchas series grandes esperaron a 5.1.
2. Energy Aware Scheduling
En un SoC big.LITTLE hay núcleos grandes y pequeños. El scheduler repartía tareas entre ellos con heurísticas, pero sin un modelo de energía: podía poner una tarea ligera en un núcleo grande o una pesada en uno pequeño.
EAS añade un modelo de energía por CPU: cada estado de frecuencia y cada núcleo tienen un coste, y el scheduler elige la combinación que minimiza el consumo para la carga.
EAS usa la tabla de energía que el firmware expone por el modelo de energía (EM), y el scheduler combina esa información con la utilización de cada tarea. El beneficio se nota en móviles y portátiles: una tarea de fondo se queda en un núcleo pequeño y la interfaz usa el grande. Los límites: EAS necesita una tabla de energía en el firmware (EM) y no funciona en todas las plataformas; en un servidor no aporta. La documentación de energía describe el modelo.
3. Adiantum: cifrado para dispositivos lentos
El cifrado de ficheros con AES necesita hardware criptográfico dedicado para ser rápido. En dispositivos baratos sin AES, Android dudaba entre cifrar y rendir.
Adiantum es un modo de cifrado construido con primitivas rápidas en software: AES solo para el último paso y ChaCha20 y Poly1305 para el resto. En un procesador sin motor criptográfico, es más rápido que AES-XTS.
5.0 lo integra en fscrypt, con lo que un móvil de gama baja puede cifrar su almacenamiento sin penalizar la lectura.
Adiantum se basa en NH y Poly1305 para el grueso y en una sola llamada a AES para el último paso, con lo que mantiene la seguridad de un cifrado por bloques sin el coste del hardware dedicado. El beneficio es la seguridad sin hardware: el mismo cifrado en todos los dispositivos. Los límites: Adiantum no sustituye a AES en servidores y su seguridad es distinta; requiere formatear con la opción. La documentación de fscrypt describe los modos.
4. FreeSync en amdgpu
FreeSync es la tecnología de AMD para adaptar la frecuencia del monitor a la de la GPU, con lo que se eliminan el tearing y los tirones. 5.0 añade el soporte en el driver amdgpu, con HDR y contenido adaptativo.
FreeSync necesita que el monitor anuncie el rango de refresco por EDID y que el driver lo exponga en la propiedad vrr_capable; el compositor decide entonces si activa el modo. El beneficio se nota en juegos: la imagen se actualiza cuando la GPU termina un fotograma, sin esperar al refresco fijo. Los límites: hace falta un monitor compatible y una GPU AMD; la configuración depende del compositor y de la conexión. La documentación de amdgpu describe el driver.
5. UDP con GRO y MSG_ZEROCOPY
La pila de red añade UDP Generic Receive Offload y MSG_ZEROCOPY: el primero agrupa paquetes UDP antes de entregarlos, con lo que reduce el coste por paquete; el segundo evita copiar los datos del usuario al kernel en el envío.
GRO en UDP agrupa los datagramas que llegan seguidos del mismo flujo hasta el tamaño máximo de la MTU, y el stack los entrega como uno solo, con el ahorro de recorrer la pila una vez por paquete. El beneficio es para los servidores de datos: un servicio de vídeo o de telemetría mueve más paquetes con menos CPU. Los límites: GRO en UDP puede cambiar el orden y el tamaño de los datagramas; MSG_ZEROCOPY necesita que la aplicación gestione las notificaciones. La documentación de red describe el modelo.
6. cpuset en cgroup v2, swap en Btrfs y binderfs
Tres piezas de sistema. cpuset llega a cgroup v2: un grupo puede limitarse a un conjunto de CPUs y de nodos de memoria, algo que en la v1 solo estaba en la jerarquía antigua.
Btrfs añade ficheros de swap: se puede hacer swap sobre un fichero en Btrfs, con las comprobaciones de integridad del sistema de ficheros.
binderfs permite varias instancias del binder de Android en un mismo kernel, con lo que se pueden ejecutar varios Android en contenedores.
Las tres amplían lo que se puede hacer: límites de CPU, swap con checksums y Android en contenedores. Los límites: cpuset v2 necesita adaptar las herramientas; el swap en Btrfs exige un fichero sin compresión ni checksums; binderfs es específico de Android. La documentación de cgroups recoge las interfaces.
7. Pointer authentication en ARM
ARMv8.3 introduce Pointer Authentication: los punteros llevan una firma en los bits altos y el hardware la verifica antes de usarlos. 5.0 añade el soporte de usuario: un proceso puede firmar y verificar punteros con prctl.
El beneficio es una mitigación de control de flujo en hardware, disponible para los compiladores y los lenguajes que quieran usarla. El soporte para el kernel llegó en 5.7. Los límites: necesita CPU ARMv8.3, que en 2019 era escasa, y el software tiene que firmar los punteros. La documentación de arm64 describe la extensión.
8. Bloque: blk-mq se queda solo
El bloque de Linux convivía con dos pilas: la antigua, con una cola por dispositivo, y blk-mq, con varias colas y un reparto por CPU. 5.0 retira el código antiguo: todos los drivers que quedaban se convierten a la pila nueva.
blk-mq gana varios mapas de colas, pensados para dispositivos con colas de distinto tipo (lectura, escritura, polling), y expone el tipo de cola por debugfs. blk-wbt muestra su estado interno para diagnosticar por qué una escritura espera.
El beneficio es menos código y más control: una sola pila que mantener y más visibilidad. Los límites: los drivers antiguos tuvieron que adaptarse y algunos perdieron funciones por el camino. La documentación de bloque describe el modelo.
9. Memoria: KASAN por etiquetas y menos fragmentación
KASAN detecta errores de memoria, pero su modo software instrumenta cada acceso y consume mucha memoria. 5.0 añade un modo basado en etiquetas software, el paso previo al modo por hardware que llegaría después.
El trabajo contra la fragmentación reduce los eventos de fragmentación en más del 90 %, con lo que las páginas grandes se consiguen sin compactar. mremap se acelera hasta 20 veces en regiones grandes copiando tablas de página a nivel PMD en vez de entrada por entrada.
kmemleak gana una opción de autoescaneo para detectar fugas sin lanzar el análisis a mano.
Las cuatro piezas son de diagnóstico y coste: más detección, menos fragmentación y menos tiempo en mremap. Los límites: KASAN sigue siendo caro para producción; mremap rápido depende del tamaño y la alineación. La documentación de KASAN describe los modos.
10. BPF y perf: módulos, sock_ops y BTF
BPF puede engancharse a tracepoints en módulos, con lo que un driver puede exponer eventos sin un tracepoint estático en el core. También llega la notificación de eventos de sock_ops desde perf, útil para medir el comportamiento de una conexión.
La información de línea bpf_line_info permite mapear instrucciones a fuentes y depurar programas, y libbpf añade mapinmap para leer un mapa desde otro.
El beneficio es la observabilidad: un programa BPF ve más y se depura mejor. Los límites: los tracepoints de módulo dependen del driver, y line_info necesita compilar con depuración. La documentación de BPF describe el conjunto.
11. Seguridad: seccomp a usuario, IMA y TPM
SECCOMP_RET_USER_NOTIF permite que un proceso supervisor reciba las llamadas filtradas y decida si se ejecutan, en vez de solo matar o permitir. Es la base de los sandboxes que ajustan políticas en caliente.
IMA puede verificar el kernel con claves de plataforma y firmware, y el TPM 2 añade los comandos de la especificación 1.36. SELinux permite montar submounts sin romper la política.
Las tres son de confianza: decidir llamadas, verificar el arranque y gestionar claves. Los límites: USER_NOTIF necesita un supervisor que responda; IMA y TPM dependen del firmware y del hardware. La documentación de seccomp describe el filtro.
12. Criptografía y virtualización
Adiantum llega con XChaCha12 y XChaCha20, las variantes de ChaCha que usa el modo para dispositivos sin AES. En virtualización, virtio-net permite configurar LRO por ethtool y KVM añade la reprotección manual del registro sucio, útil para migración.
vfio incorpora un subdriver para la NVIDIA V100 que evita los problemas de reset de esa tarjeta en passthrough.
Las piezas son de plataforma: cifrado para móviles, red virtual configurable y GPU en máquina virtual. Los límites: XChaCha necesita que el usuario elija el modo; el subdriver de vfio es específico de un modelo. La documentación de criptografía describe el stack.
13. Almacenamiento: metadata_uuid y CIFS DFS
Btrfs permite cambiar el UUID del sistema de ficheros sin reescribir los metadatos, con lo que se puede clonar un volumen y arrancar las dos copias sin que se confundan. El soporte por sysfs hace visible el metadata_uuid.
CIFS añade una caché de DFS que resuelve los enlaces del sistema de ficheros distribuido de Microsoft aunque el servidor de referencia esté caído.
Las dos son de continuidad: un volumen clonado que arranca y un recurso de red que sigue resolviendo. Los límites: cambiar el UUID exige cuidado con las instantáneas; DFS necesita configuración en el servidor. La documentación de Btrfs recoge la opción.
14. Gráficos: VRR, DSC y Mali
DRM estrena una API para la tasa de refresco variable, la base que usan FreeSync y G-Sync: el compositor puede pedir al driver que ajuste la frecuencia del panel al ritmo de los fotogramas.
También llega el soporte de Display Stream Compression, el estándar VESA que comprime la señal para llevar 4K a 120 Hz por un enlace limitado, y los formatos lineales de Mali, necesarios para los drivers de GPU de ARM.
Las tres son de pantalla: refresco adaptable, más resolución y texturas de GPU. Los límites: VRR necesita un panel y un cable compatibles; DSC exige que el monitor lo anuncie. La documentación de DRM describe el modelo.
15. Arquitecturas: ARM, x86 y MIPS
ARM suma SoC para placas y dispositivos: Qualcomm QCS404, Allwinner T3 y F1C100s y NXP i.MX7ULP, un chip con un Cortex-A7 y un Cortex-M4 que necesita un driver de comunicación entre los dos.
En x86, resctrl añade contadores de calidad de plataforma de AMD, la especulación gana el modo STIBP siempre activo para los procesadores que lo prefieren, y se define la instrucción WBNOINVD para vaciar cachés sin invalidarlas.
MIPS habilita UBSAN y la eliminación de código muerto, y Loongson añade la revisión 3A R2.1.
El patrón es el de siempre: más placas, más contadores y más detección de errores. Los límites: cada SoC necesita su árbol de dispositivos; UBSAN es para depuración, no para producción. La documentación de x86 recoge el estado.
16. Almacenamiento y red: NVMe sobre TCP
NVMe over Fabrics añade TCP como transporte: un disco NVMe remoto se puede montar por la red estándar, sin RDMA ni Fibre Channel, con lo que cualquier servidor con Ethernet puede usar almacenamiento remoto de baja latencia.
El driver incorpora reintentos de comando mejorados y un keep-alive basado en tráfico para detectar un enlace caído sin esperar al timeout.
En red, los túneles UDP ganan manejo de errores ICMP, con lo que un paquete demasiado grande o inalcanzable se avisa al túnel correcto en vez de perderse.
Las piezas acercan el almacenamiento a la red: menos hardware especial y más diagnóstico. Los límites: NVMe/TCP necesita una red fiable y configuración en ambos extremos; el manejo de ICMP depende de que el túnel lo habilite. La documentación de NVMe describe el stack.
17. Drivers y firmware
El soporte de NVDIMM añade seguridad basada en la especificación DSM de Intel, con lo que un módulo de memoria persistente puede protegerse con contraseña. El reloj del PMIC BD718x7 entra en el tree, y hwmon gana el driver de la OCC de POWER8 y POWER9.
En audio, un trigger de LED de silencio enciende el LED del micrófono cuando está silenciado, y en watchdog llega el pm8916. La memoria SPI NOR suma el controlador MXIC, y los lectores de tarjetas el Alcor Micro.
Las piezas son de plataforma: memoria segura, sensores y periféricos. Los límites: cada driver necesita su hardware; la seguridad de NVDIMM depende del módulo. La documentación de driver API recoge el modelo.
18. Criptografía y UDP
El subsistema criptográfico permite volcar algoritmos de forma incremental, con lo que una herramienta puede leer la descripción de un algoritmo por partes, y UDP añade Generic Receive Offload, que agrupa paquetes antes de entregarlos a la aplicación.
Los túneles UDP ganan manejo de errores ICMP, con lo que un paquete demasiado grande se avisa al túnel correcto.
El beneficio es la eficiencia: menos copias y menos paquetes por interrupción. Los límites: GRO cambia el tamaño de los datagramas; el manejo de ICMP exige que el túnel lo habilite. La documentación de red describe el modelo.
19. Por subsistemas
19.1 Core y herramientas
La documentación de el audio recoge el modelo.
EAS y cpuset v2 son las novedades. El scheduler también recibe ajustes de balanceo.
19.2 Sistemas de ficheros
Adiantum en fscrypt, swap en Btrfs y binderfs. ext4 y XFS reciben correcciones.
19.3 Memoria
Mejoras de reclamación y de THP; cpuset permite limitar nodos.
19.4 Bloque
Correcciones y hardware nuevo; no hay una feature que destaque.
19.5 Redes
UDP GRO y MSG_ZEROCOPY son lo visible, junto con mejoras de la pila.
19.6 Virtualización
KVM y virtio reciben correcciones y mejoras.
19.7 Arquitecturas
ARM suma pointer authentication y placas; x86 añade modelos; RISC-V sigue creciendo.
20. Lo que no llega
EAS depende del firmware: sin tabla de energía no hay modelo, y en x86 no se usa. Adiantum exige formatear y no sustituye a AES en servidores.
FreeSync necesita monitor y GPU compatibles. MSG_ZEROCOPY requiere cambios en la aplicación. El swap en Btrfs tiene restricciones. Y 5.0 no es LTS: la LTS es 4.19 hasta noviembre, según el calendario de kernel.org.
21. Cambios menores
Más detalle en la documentación de MSG_ZEROCOPY.
Más detalle en la documentación de fscrypt.
Más detalle en la documentación de fscrypt.
Core
- EAS — energía.
- cpuset — cgroup v2.
Ficheros
- Adiantum — fscrypt.
- swap — Btrfs.
- binderfs — Android.
Networking
- UDP —
MSG_ZEROCOPY.
22. Qué viene después
El siguiente ciclo está en el inventario de KernelNewbies.
La merge window de 5.1 se abre el 4 de marzo y cierra el 17 de marzo. Ese ciclo traerá io_uring, pidfd_send_signal y TEO; Linux 5.1 sale el 5 de mayo.
Para las distribuciones, 5.0 es la base de Ubuntu 19.04 y Fedora 30, que llegan en abril. Las rolling la adoptan en semanas. La LTS sigue siendo 4.19.
Las próximas releases mostrarán si EAS se extiende, si Adiantum se usa en Android y si FreeSync convence a los jugadores.
El ciclo deja tres ideas que siguen vivas: el scheduler puede razonar sobre energía, el cifrado puede ser barato en hardware modesto y el refresco de pantalla puede adaptarse al contenido. Ninguna es nueva en 2019, pero las tres se vuelven prácticas para el usuario final. La parte menos visible es la de bloque: retirar la pila antigua de blk-mq reduce el código que hay que mantener y explica por qué los drivers tuvieron que adaptarse en silencio.
23. Referencias
- KernelNewbies: Linux 5.0 — inventario completo por subsistema.
- ChangeLog-5.0 — la lista completa de commits.
- Phoronix: Linux 5.0 features — repaso de las novedades.
- kernel.org: releases — calendario y LTS.