Linux 5.13: Landlock, CFI de Clang y el kernel en el M1
Landlock permite que un proceso sin privilegios se encierre, Clang CFI aborta los saltos ilegales y el kernel arranca en el Apple M1. 16.030 changesets.
Linux 5.13 se publicó el 27 de junio de 2021, con Landlock para que cualquier proceso se encierre en un sandbox sin privilegios, Clang CFI para abortar los saltos de control ilegales y un soporte inicial con el que el kernel arranca en el Apple M1. El ciclo suma 16.030 changesets y 2.062 desarrolladores, la primera vez que una release pasa de los dos mil.
La release sale el domingo 27 de junio de 2021, nueve semanas después de Linux 5.12 y dentro de la serie 5.x. La merge window se abrió el 26 de abril y cerró el 9 de mayo, y el árbol necesitó siete release candidates para estabilizarse.
Las cifras de este post son las de LWN, que cuenta changesets sin merges: 16.030 changesets y 2.062 desarrolladores. Es un ciclo enorme, pero no el mayor en volumen: 5.8 y 5.10 movieron más parches. Lo que 5.13 bate es el récord de participación.
Hay tres claves. La primera es la seguridad: Landlock da sandboxing sin privilegios y CFI convierte un puntero corrupto en un aborto controlado. La segunda es la aleatoriedad: la pila del kernel cambia de posición en cada llamada al sistema. La tercera es el hardware: el Apple M1 arranca y las GPU que estaban por salir reciben soporte.
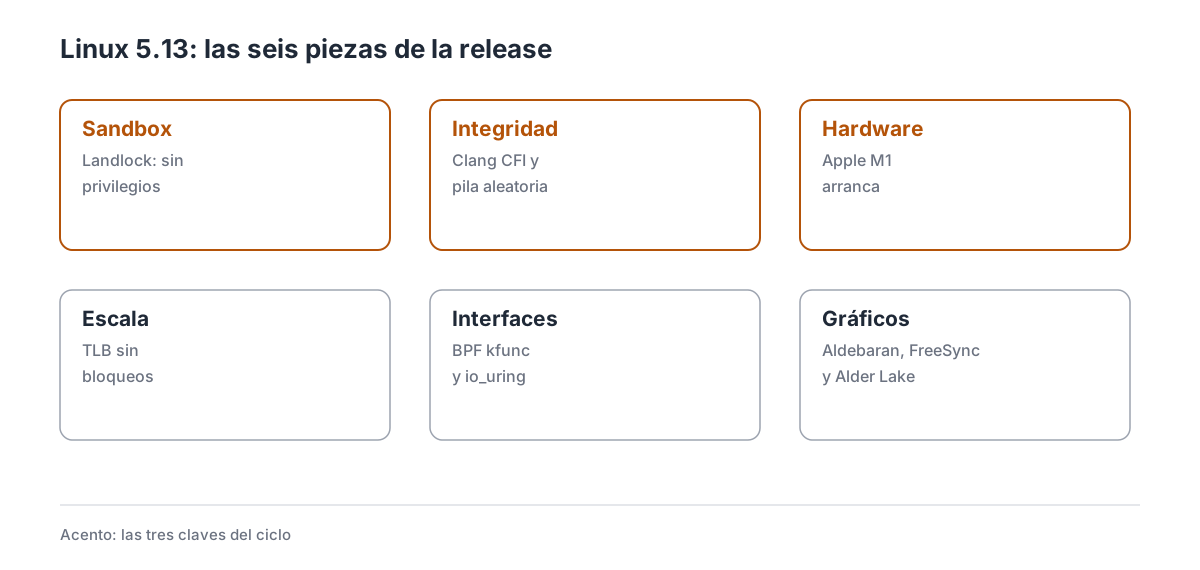
Las seis piezas que explican el ciclo, con las tres claves marcadas en ámbar.
1. Las cifras de un ciclo récord
| Dato | Valor |
|---|---|
| Fecha de release | 27 de junio de 2021 |
| Versión anterior | 5.12 (25 de abril de 2021) |
| Merge window | 26 de abril al 9 de mayo de 2021 |
| Release candidates | 7 |
| Changesets | 16.030 |
| Desarrolladores | 2.062 |
| Novatos | 329 |
| Empresas | 232 |
Las estadísticas de LWN dan 2.062 desarrolladores, y ese es el dato del ciclo: el anuncio de la release lo resume en dos líneas. ninguna release anterior había pasado de dos mil, y los 329 que enviaron su primer parche igualan el récord de 4.12. El volumen de parches, en cambio, se queda por debajo de 5.8 (16.306) y 5.10 (16.174), así que el ciclo es amplio, no necesariamente profundo.
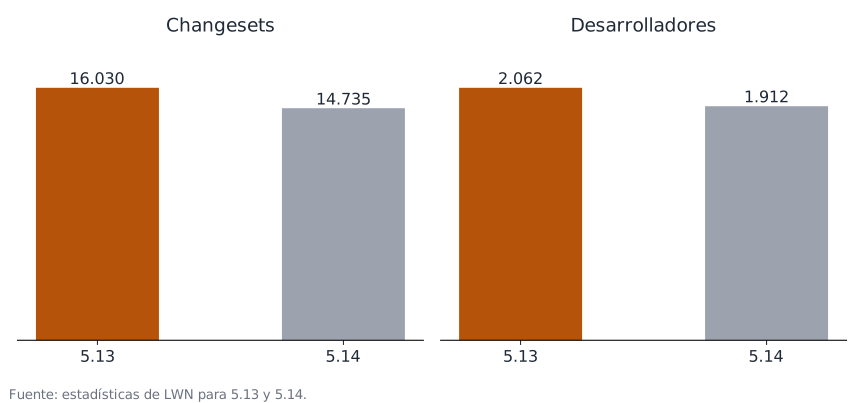
Las dos releases comparadas con las estadísticas de LWN, que no cuentan los merges.
El reparto por empresas lo encabezan Intel (10 % de los changesets), Huawei (6,5 %), Red Hat (5,9 %), Linaro (5,7 %), Google (4,9 %) y AMD (4,8 %), con NVIDIA en el 3,1 %. Por líneas añadidas gana AMD de sobra: casi el 20 %, gracias a las cabeceras de amdgpu, que ya suman unos 2,4 millones de líneas en drivers/gpu/drm/amd/include.
El desarrollador más activo vuelve a ser Lee Jones, con 259 changesets de limpieza y eliminación de avisos. Detrás aparecen Fabio Aiuto y Marco Cesati, parte de un esfuerzo coordinado de 26 personas y 450 parches para sacar el driver rtl8723bs de staging. Es el tipo de trabajo que no sale en los titulares pero que mantiene el árbol en pie.
2. Landlock: un sandbox que no necesita root
Landlock es un módulo de seguridad (LSM) que permite a un proceso reducir sus propios permisos sobre el sistema de ficheros. Se parece a seccomp, pero en vez de filtrar llamadas al sistema filtra objetos del kernel: un proceso puede decir «solo puedo leer este directorio y escribir en este otro» y el kernel lo aplica aunque el proceso tenga permisos de más.
El mecanismo son tres llamadas al sistema: landlock_create_ruleset() crea el conjunto de reglas, landlock_add_rule() añade una regla sobre una ruta y landlock_restrict_self() aplica el conjunto al proceso actual. La restricción es irreversible: una vez aplicada, ni el propio proceso ni sus hijos recuperan los permisos que cedieron.
Lo importante es que no hace falta ser root: cualquier aplicación puede encerrarse a sí misma, y el LSM se apila sobre los que ya haya. Un lanzador de servicios, un navegador o un intérprete de lenguajes pueden aplicar su propia política sin que el administrador configure nada. Se inspira en el sandbox de XNU, en Capsicum de FreeBSD y en pledge/unveil de OpenBSD.
El camino hasta aquí fue largo: la propuesta se discutió durante años antes de entrar, como contó LWN cuando por fin entró. En 5.13 hay que activarlo: el LSM no se carga por defecto y el arranque necesita lsm=landlock en la línea de comandos. La primera versión solo cubre el sistema de ficheros; el control de red llegó en releases posteriores.
Los límites: Landlock no protege contra un proceso que ya está comprometido antes de aplicar las reglas, ni contra fugas por canales laterales. Tampoco sustituye a seccomp, que filtra llamadas; las dos capas se complementan. La documentación de Landlock describe la API y los flags.
3. Clang CFI: que un puntero corrupto no salte a cualquier sitio
Un ataque clásico contra el kernel consiste en sobrescribir un puntero a función y hacer que el sistema llame a código del atacante. Clang CFI mete una comprobación antes de cada llamada indirecta: el compilador conoce el conjunto de funciones válidas para ese tipo y el kernel aborta si el destino no está en la lista.
El trabajo se apoya en el LTO que entró en 5.12: sin ver todo el programa a la vez, el compilador no puede saber qué funciones son candidatas. Con CONFIG_CFI_CLANG, el kernel y cada módulo reciben una función __cfi_check() que valida las llamadas locales, y las llamadas entre módulos pasan por un camino lento que resuelve el módulo destino con __module_address().
La comprobación sigue el modelo de Control Flow Integrity de Clang, con tablas de salto por tipo. En 5.13 el soporte es para arm64: x86 está cerca pero no llega a tiempo, y la compilación exige Clang y LTO. La funcionalidad llevaba casi tres años en los kernels de Android, así que no es un experimento.
Los límites: CFI protege las llamadas indirectas, no los accesos a datos ni los desbordamientos de pila; y el coste no es cero, porque cada llamada indirecta paga una comprobación. Tampoco corrige un bug de lógica: si el atacante consigue que el kernel llame a una función válida con argumentos falsos, CFI no lo ve. La documentación de compilación con Clang recoge los requisitos.
4. La pila cambia de sitio en cada llamada
Los ataques de pila dependen de saber dónde están las cosas: si el diseño es determinista, una escritura fuera de límites puede sobrescribir una dirección de retorno concreta. La randomización de la pila por syscall añade un desplazamiento aleatorio al puntero de pila al entrar en el kernel, así que dos llamadas iguales no dejan los datos en el mismo sitio.
La idea viene de RANDSTACK de PaX, pero la implementación es distinta: el desplazamiento se elige al entrar y se aplica sobre la pila del kernel, no sobre la del usuario. En 5.13 está disponible en x86 y arm64 y se controla con el parámetro randomize_kstack_offset=on.
El diseño cuida el coste: cuando la función está apagada, el código queda detrás de un static branch y no se ejecuta ni una instrucción. Por eso el impacto en rendimiento es despreciable si no se usa.
Los límites: el desplazamiento gasta unos pocos bits de entropía y no evita un ataque que pueda leer la pila o repetir el intento muchas veces. Es una capa más, no una defensa completa. La documentación de seguridad del kernel recoge el resto de mitigaciones.
5. TLB concurrente: vaciar la caché sin esperar
Cada cambio en las tablas de páginas obliga a invalidar la TLB, la caché que traduce direcciones virtuales a físicas. En un sistema con muchos núcleos, el kernel pide a los demás que la vacíen y espera; cada INVLPG cuesta cientos de ciclos, y la espera se nota.
El vaciado concurrente cambia el orden: primero se pide a los núcleos remotos que empiecen, luego se hace la parte local y al final se espera a que los demás terminen. Las dos mitades se solapan en vez de sumarse.
El beneficio se mide en cargas con mucha memoria: en las pruebas del parche, sysbench mejora un par de puntos porcentuales, y más cuando hay mitigaciones de seguridad activas que obligan a vaciar la TLB a menudo. En un servidor con cientos de hilos, ese par de puntos se traduce en dinero.
Los límites: la mejora depende de la topología y del número de núcleos; en una máquina pequeña apenas se nota. Tampoco cambia la semántica: la TLB sigue siendo coherente, solo se tarda menos. La documentación de la API de caché y TLB describe las primitivas.
6. Apple M1: el kernel arranca en el silicio de Apple
El M1 es el procesador de los Mac de 2020, y hasta 5.13 el kernel de Linux no arrancaba en él. El soporte inicial es rudimentario pero real: el sistema arranca, usa el framebuffer y saca la consola por un puerto serie que viaja por un cable USB especial.
El trabajo lo hizo la comunidad de Asahi Linux, que documentó la plataforma a base de ingeniería inversa. Lo que entra en 5.13 son las piezas básicas: el árbol de dispositivos, el temporizador, los controladores de interrupciones y el soporte de la consola.
Falta casi todo lo demás: USB, PCIe, IOMMU y NVMe quedaron fuera porque no estaban listos a tiempo. Sin esos controladores, el sistema arranca pero no puede usar los discos internos ni los puertos del Mac.
Los límites: es soporte para desarrolladores, no para uso diario; hace falta hardware concreto y un cable de depuración. La documentación de ARM64 describe la plataforma, y los detalles de lo que funciona están en la web de Asahi Linux.
7. Gráficos: Aldebaran, FreeSync por HDMI y Alder Lake
El ciclo llega con soporte para las GPU que AMD e Intel tenían en preparación. En AMD entra Aldebaran, la GPU de cálculo de la familia CDNA2, con su ruta de cálculo y sus tablas de firmware. En Intel entra el soporte de Alder Lake-S, la plataforma de escritorio de la duodécima generación.
En pantallas, AMD añade FreeSync por HDMI, que hasta ahora solo funcionaba por DisplayPort. La tasa de refresco variable llega así a los monitores que solo tienen HDMI, que son la mayoría de los monitores baratos.
También hay mejoras de calidad: el dithering de 10 bits mejora en las salidas de 8 bits, llega ASSR para los paneles que lo necesitan y una ioctl INFO permite consultar las capacidades de vídeo del driver sin abrir el dispositivo.
Los límites: Aldebaran es una GPU de cálculo y su soporte inicial no cubre todo el stack de ROCm; Alder Lake-S necesita firmware reciente y una distribución con 5.13 o posterior. La documentación de amdgpu describe el driver, y la de DRM el modelo general.
8. BPF llama al kernel, io_uring escucha varias veces
Dos interfaces del espacio de usuario dan un salto. La primera es BPF: un programa puede llamar directamente a funciones del kernel que estén marcadas como seguras, en vez de reimplementar su lógica. El primer uso es reutilizar las implementaciones de control de congestión de TCP desde un programa BPF, sin duplicar el código en el espacio de usuario.
La segunda es io_uring: el modo multishot de POLL_ADD permite armar una espera de eventos una sola vez y recibir una notificación cada vez que ocurre, en lugar de rearmarla tras cada aviso. En un servidor con miles de conexiones, eso ahorra una llamada por evento. Además se puede actualizar la máscara de una espera ya armada.
El patrón es el mismo en las dos: mover trabajo al kernel y reducir el número de llamadas. BPF evita copiar lógica al programa; io_uring evita repetir la syscall.
El ciclo suma dos piezas más de infraestructura. El controlador misc cuenta instancias de recursos escasos por cgroup, y su primer usuario son los identificadores de espacio de direcciones del cifrado de memoria de las máquinas virtuales. virtio sound implementa la parte de driver de la especificación de sonido de virtio, con reproducción y captura PCM.
Los límites: las funciones que BPF puede llamar son una lista corta y revisada; el multishot solo vale para poll; misc cuenta instancias y no mide consumo; y virtio sound necesita un hipervisor que implemente el dispositivo. La documentación de BPF y la de io_uring detallan las restricciones.
9. Hardware: de la STM32 al portátil Surface
El ciclo es generoso en plataformas. En ARM entran la STM32H750, el i.MX8QuadMax, el Qualcomm SC7280 para portátiles, el TI AM64x industrial y el Nuvoton WPCM450 de los servidores Supermicro antiguos, además del M1.
En x86, Alder Lake-M suma soporte de traza y de perf, los portátiles Surface ganan driver de perfil de plataforma y registro de dispositivos, y los ThinkPad añaden la API DYTC para el modo de rendimiento.
También hay sitio para lo pequeño: Gigabyte añade un driver WMI de temperatura, Hygon suma RAPL para medir consumo, y el subsistema WWAN entra en el tree para los módems 4G y 5G.
Los límites: el hardware nuevo necesita firmware y, a menudo, un kernel más reciente que el de la distribución. La documentación de driver API recoge el modelo.
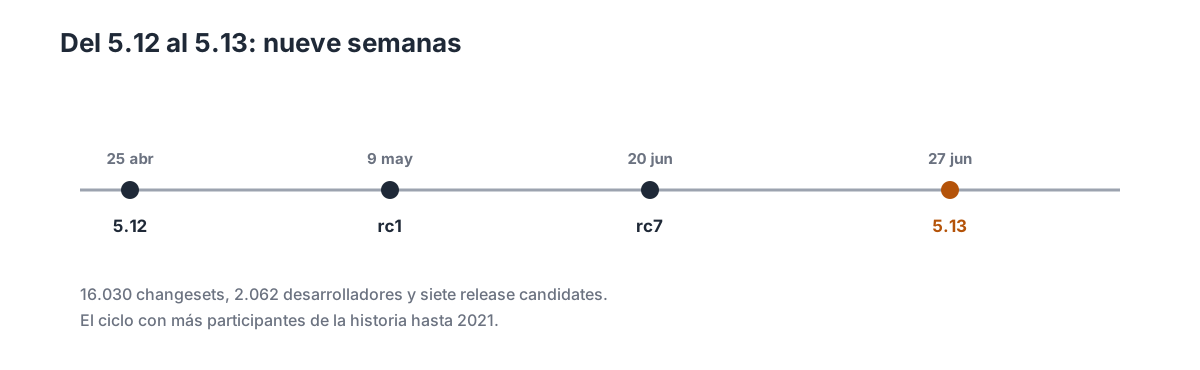
Nueve semanas de ciclo, con siete release candidates y un récord de participantes.
10. Por subsistemas
10.1 Core y herramientas
Entra la detección de bus lock, que avisa cuando un proceso bloquea el bus para siempre, y el softirq se vuelve consciente de realtime para no arruinar la latencia con PREEMPT_RT. fanotify permite oyentes sin privilegios y mejora la fusión de eventos.
10.2 Sistemas de ficheros
Btrfs reclama en segundo plano las zonas con más del 75 % de espacio inservible, acelera el readahead de send y hace que los reflinks respeten O_SYNC. ext4 mejora el allocator de bloques y permite cifrado y casefold a la vez.
10.3 Memoria
El memmap de la memoria caliente se asigna por dispositivo, llegan los mapeos vmalloc gigantes y un allocator de páginas por lotes. Se puede depurar la división de THP y volcar las páginas que fallan al migrar.
10.4 Bloque
El multiqueue usa deadline por defecto cuando comparte tagset, el bio tiene un tamaño máximo y rnbd gana modo de sondeo para bajar latencia. dm-integrity puede volver a calcular desde el principio.
10.5 Traza, perf y BPF
Los programas de traza y LSM se pueden volver a enganchar sin recargarlos, PROG_TEST_RUN llega a sk_lookup y la trie LPM acepta operaciones por lotes. Un Kconfig permite desactivar BPF sin privilegios por defecto.
10.6 Virtualización
Llega un simulador de vDPA de bloque para probar el stack sin hardware, el pvpanic pasa a PCI y vfio admite opregion v2.1. KVM acelera la entrega de interrupciones y añade KVM_CAP_SET_GUEST_DEBUG2.
10.7 Redes
Los next-hop resilientes sustituyen grupos ECMP por un conjunto que tolera fallos, sockmap admite veredictos sobre UDP y AF_XDP gana envío zerocopy. Los dispositivos se pueden mover de namespace con ifindex.
10.8 Arquitecturas y drivers
ARM64 suma Apple M1 y los SoC del apartado anterior; x86 añade Surface y Alder Lake. En almacenamiento, el controlador MMC de Rockchip usa sdhci-of-dwcmshc, el MTD estrena borrado OTP y las NAND admiten regiones seguras. Se retira el driver vfio_pci_nvlink2.
11. El incidente de Minnesota
El ciclo tiene un episodio incómodo. En abril de 2021 se supo que un grupo de la Universidad de Minnesota había estado enviando parches deliberadamente defectuosos al kernel como parte de un trabajo de investigación sobre la revisión de código. El caso saltó a la lista de correo, Greg Kroah-Hartman rechazó las contribuciones con dirección umn.edu y se revisaron los parches ya aceptados.
En 5.13 eso se ve en el árbol: una serie de reversiones de parches procedentes de Minnesota y la retirada de un driver de staging que ya no tenía dueño. El seguimiento posterior de LWN recogió las disculpas, y el informe del TAB fijó las reglas nuevas. También se endureció el proceso: la comunidad discutió cómo detectar parches maliciosos sin cerrar la puerta a los novatos, y el incidente quedó como ejemplo de por qué la revisión por pares es parte del modelo de seguridad.
Los parches defectuosos se detectaron y no llegaron a una release estable: el problema fue de ética de la investigación y de confianza en el proceso.
Los límites: el episodio dejó heridas y reglas nuevas; también mostró que la reputación de un contribuidor pesa tanto como el código.
12. Lo que no llega
El sandbox de 5.13 se queda en el sistema de ficheros: no hay reglas para sockets, señales ni dispositivos. Además, el LSM hay que activarlo en el arranque y su política es fija para el proceso.
El CFI de x86 no llega a tiempo, y el de arm64 exige Clang y LTO: quien compile con GCC se queda fuera. La randomización de pila solo está en dos arquitecturas y no sustituye a KASAN ni a las mitigaciones de Spectre.
El soporte del M1 es para arrancar y depurar: sin USB, PCIe ni NVMe, un Mac con 5.13 no es un equipo de trabajo. Aldebaran es soporte inicial de cálculo. Y 5.13 no es LTS: la LTS sigue siendo 5.10 hasta que 5.15 tome el relevo en octubre, según el calendario de kernel.org.
13. Cambios menores
Core
- psi sin privilegios — con
CAP_SYS_RESOURCE. - latencia del scheduler — aviso de
need_resched. - rseq en ptrace — para checkpoint y restore.
- binder — congelación de aplicaciones.
Ficheros
- Btrfs subpage — metadatos en lectura y escritura.
- ext4 DAX — bandera en directorios inline.
Memoria
vreadcon rb_tree — búsquedas logarítmicas.MREMAP_DONTUNMAP— también en shmem.
Herramientas y drivers
- bpftool — comprueba el BTF de kernel y módulos.
- IIO — varios buffers por dispositivo.
- watchdog — WPCM450.
14. Qué viene después
La merge window de 5.14 se abre el 28 de junio y cierra el 11 de julio. Ese ciclo traerá memfd_secret, core scheduling y las GPU de AMD e Intel que aquí solo se anuncian, según el inventario de KernelNewbies; Linux 5.14 sale el 29 de agosto y su anuncio llega con las cuentas del ciclo y el repaso de Phoronix.
Para las distribuciones, 5.13 es la release del verano: Fedora 34 la adopta en un mes y Ubuntu 21.10 la usa de base. Las rolling la tienen casi de inmediato. La LTS sigue siendo 5.10.
Las próximas releases mostrarán si Landlock se usa en lanzadores y navegadores, si CFI llega a x86 y si Asahi Linux completa el M1 hasta hacerlo útil.
15. Referencias
- KernelNewbies: Linux 5.13 — inventario completo por subsistema.
- ChangeLog-5.13 — la lista completa de commits.
- LWN: Sandboxing with the Landlock security module — el diseño de Landlock.
- LWN: Control-flow integrity for the kernel — CFI explicado.
- Phoronix: Linux 5.13 features — repaso de las novedades.
- kernel.org: releases — calendario y LTS.