Linux 5.2: Sound Open Firmware y nueva API de montaje
Linux 5.2 integra Sound Open Firmware, estrena la nueva API de montaje y activa las mitigaciones con un solo parámetro. 14.024 changesets.
Sound Open Firmware y la nueva API de montaje llegan con Linux 5.2, junto a un parámetro único para controlar las mitigaciones de CPU. El ciclo suma 14.024 changesets y 1.784 desarrolladores.
La release sale el domingo 7 de julio de 2019, nueve semanas después de 5.1 y dentro de la serie 5.x, y el árbol necesitó siete release candidates.
Las cifras de este post son las de la tabla acumulada de LWN, publicada en sus estadísticas de 5.11: 14.024 changesets y 1.784 desarrolladores. Es un ciclo medio-alto, con mucho trabajo en sonido, sistemas de ficheros y bloque.
Hay tres claves. La primera es el audio: Sound Open Firmware lleva un DSP programable a los portátiles. La segunda es el montaje: la nueva API sustituye a mount() con un modelo más seguro. La tercera es la seguridad: mitigations= permite activar o desactivar todas las mitigaciones de CPU con un parámetro.
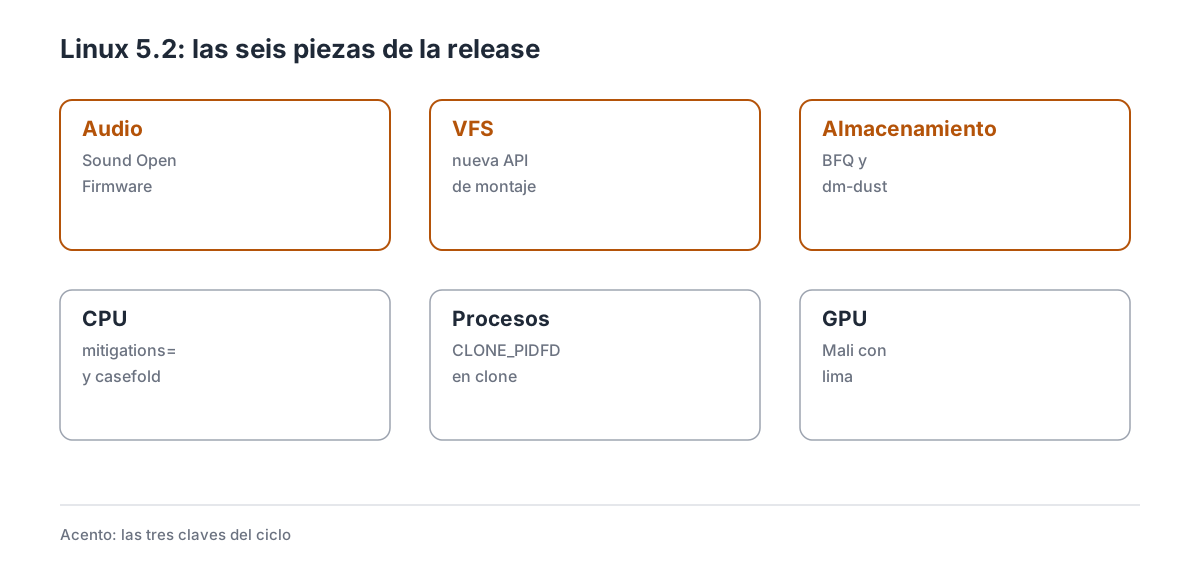
Las seis piezas que explican el ciclo, con las tres claves marcadas en ámbar.
1. Las cifras de un ciclo medio-alto
| Dato | Valor |
|---|---|
| Fecha de release | 7 de julio de 2019 |
| Versión anterior | 5.1 (5 de mayo de 2019) |
| Merge window | 6 al 19 de mayo de 2019 |
| Release candidates | 7 |
| Changesets | 14.024 |
| Desarrolladores | 1.784 |
El ciclo sube casi mil changesets respecto a 5.1 y se queda a 581 de 5.3. El trabajo se reparte entre audio, sistemas de ficheros y las mitigaciones que llegaron tras Spectre y Meltdown.
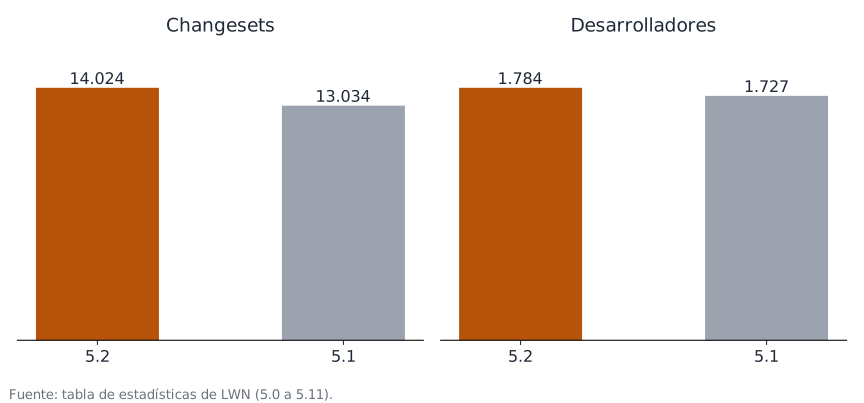
Las dos releases comparadas con la tabla de LWN, que no cuenta los merges.
El reparto por empresas es el de siempre, con Intel empujando audio y plataformas, Red Hat y Google en el core y AMD en gráficos.
2. Sound Open Firmware: el DSP del portátil
Los portátiles Intel llevan un DSP de audio que hasta ahora se programaba con firmware propietario. Sound Open Firmware es una alternativa abierta: un firmware basado en componentes y un driver que lo carga y lo controla.
El DSP ejecuta las tuberías de audio (mezcla, efectos, ecualización) en vez de la CPU, con lo que el portátil gasta menos batería al reproducir. El driver expone el DSP como un dispositivo de ALSA y las aplicaciones no cambian.
El firmware SOF se carga al arrancar y expone componentes de mezcla, efectos y ecualización; el driver de ALSA crea las tuberías y las aplicaciones usan la API normal. SOF separa el firmware del driver: el primero implementa los componentes de procesamiento y el segundo los conecta con ALSA, de modo que el mismo firmware sirve para varias plataformas. El beneficio es el consumo y la calidad: el procesador principal se dedica a otras cosas y el audio sigue funcionando en segundo plano. Los límites: solo funciona en placas con el DSP y el firmware adecuado, y su madurez llegó con los ciclos siguientes. La documentación de ALSA describe el modelo.
3. Nueva API de montaje
mount(2) es una llamada antigua con una cadena de opciones que hay que analizar en el kernel. La nueva API, que empezó en 5.1 y se completa en 5.2, separa el montaje en pasos: crear un contexto, configurar el sistema de ficheros, añadir opciones y montar.
Las llamadas nuevas son fsopen(), fsconfig(), fsmount() y move_mount(). Cada una hace una cosa y comprueba lo que recibe, con lo que se reducen los errores y se pueden montar sistemas de ficheros nuevos sin privilegios.
Un montaje típico se hace con fsopen("ext4"), fsconfig(fd, FSCONFIG_SET_STRING, "source", "/dev/sda1"), fsmount() y move_mount(); cada paso puede fallar sin dejar un montaje a medias. Al separar la creación del montaje, el kernel puede validar las opciones antes de tocar el sistema de ficheros y el usuario puede deshacer un montaje a medias sin dejar un estado inconsistente. El beneficio es la seguridad y la claridad: un montaje se valida paso a paso y el kernel no depende de una cadena de texto. Los límites: las herramientas tienen que adaptarse, y durante años conviven las dos APIs. La documentación de VFS describe el modelo.
4. mitigations=: un mando para todas
Después de Spectre y Meltdown, el kernel acumuló decenas de parámetros para activar o desactivar mitigaciones: spectre_v2=, mds=, l1tf= y un largo etcétera. 5.2 añade mitigations= con tres valores: auto, off y auto,nosmt.
El parámetro acepta auto, off y auto,nosmt; el modo off está pensado para medir el coste de las mitigaciones, no para producción. El caso de uso son los benchmarks y los sistemas controlados: un administrador puede desactivar todas las mitigaciones de una vez para medir el coste, o dejar el sistema sin SMT cuando la carga lo justifica. También sirve para documentar una configuración.
Los límites: desactivar mitigaciones es peligroso en un sistema multiusuario, y el parámetro no cubre todas las variantes. La documentación de mitigaciones recoge los valores.
5. BFQ, dm-dust y casefold
BFQ mejora su rendimiento con cambios en la gestión de colas: el scheduler orientado a escritorio reduce la latencia de las aplicaciones interactivas sin perder demasiado ancho de banda.
dm-dust es un objetivo de device mapper para simular bloques malos: permite probar cómo responde un sistema de ficheros cuando el disco devuelve errores, sin romper hardware de verdad.
ext4 añade directorios con nombres insensibles a mayúsculas, la base de casefold, útil para sistemas que comparten ficheros con Windows.
Las tres son de calidad: una mejora la respuesta, otra permite probar fallos y la tercera facilita la interoperabilidad. Los límites: BFQ no es el planificador por defecto, dm-dust es solo para pruebas y casefold exige formatear con la opción. La documentación de ext4 describe casefold.
6. cgroup v2: congelar procesos
El controlador de congelación de cgroup v1 permitía parar un grupo de procesos y reanudarlo después, algo que usan los gestores de contenedores para pausar cargas. 5.2 lo lleva a cgroup v2 con un fichero cgroup.freeze.
El caso de uso son los contenedores y los backups: congelar un grupo antes de copiar su estado evita cambios a medias, y descongelarlo lo devuelve a la vida sin reiniciar. Los límites: la congelación no es instantánea con todos los procesos y no sustituye a un checkpoint. La documentación de cgroups describe el fichero.
7. clone() con pidfd y PSI para todos
CLONE_PIDFD permite que clone() devuelva un pidfd del proceso nuevo además del PID: el padre puede vigilarlo sin race conditions desde el primer instante. Es la pieza que faltaba para que los gestores de servicios usen pidfd de forma natural.
Pressure Stall Information gana monitores de presión: el kernel puede avisar cuando un cgroup pasa un umbral de CPU, memoria o E/S, en vez de que el usuario sondee.
Las dos son de control: una identifica el proceso, la otra avisa del recurso. Los límites: CLONE_PIDFD necesita una versión de clone3 o de la llamada antigua con el flag; PSI requiere un kernel con la opción activada. La documentación de PSI describe el modelo.
8. GPU Mali: lima y panfrost
El ciclo añade lima, un driver para las GPU Mali de ARM en las placas de bajo consumo, y mejoras en panfrost, el driver para las Mali de nueva generación. Ambos son drivers de espacio de usuario en Mesa más una pieza en el kernel.
El beneficio es para las placas ARM: una Raspberry Pi o una placa con Mali puede tener aceleración gráfica sin drivers propietarios. Los límites: el soporte es inicial y depende de Mesa; los juegos y las aplicaciones con OpenGL moderno llegan poco a poco. La documentación de DRM describe el modelo.
9. Ficheros: Btrfs, hardlinks y corrupción
Btrfs acelera sus qgroups con la última optimización de la serie, que evita recorrer el árbol de cuotas en cada operación. El fsync de ficheros con muchos hardlinks mejora al no repetir trabajo, y send busca mejor los rangos que puede clonar en el receptor.
El ciclo añade además comprobaciones contra corrupción de RAM antes de escribir los datos en disco: si el bloque no coincide con su checksum, el kernel avisa en vez de guardar basura.
Las cuatro son de integridad y rendimiento: cuotas rápidas, menos trabajo por fsync y detección temprana. Los límites: los qgroups siguen siendo caros con muchos subvolúmenes; las comprobaciones cuestan CPU. La documentación de Btrfs recoge las opciones.
10. Memoria: mincore, vmap y userfaultfd
mincore(2) decía a una aplicación qué páginas de un rango están en memoria, pero podía revelar información de la caché de otro proceso. 5.2 lo hace más conservador y limita lo que devuelve.
Los atributos de memoria heterogénea permiten describir nodos con distintas características (memoria normal y persistente, por ejemplo), y la asignación de vmap se optimiza para reducir la contención.
userfaultfd gana un sysctl global para decidir si los usuarios sin privilegios pueden usarlo, una defensa contra su uso en exploits.
Las piezas son de seguridad y plataforma: menos fugas, más tipos de memoria. Los límites: mincore sigue siendo útil pero menos preciso; userfaultfd sin privilegios se puede desactivar. La documentación de memoria describe el modelo.
11. Seguridad: hardening, MDS y EPB
El kernel estrena un área de configuración de «hardening», que agrupa las opciones de endurecimiento para que una distribución pueda elegirlas de una vez.
Se añade la infraestructura para Microarchitectural Data Sampling (MDS), la mitigación de otra variante de los ataques de ejecución especulativa, y las páginas de guarda en las pilas de IRQ, excepción y depuración para detectar desbordamientos.
En energía, un interfaz sysfs permite fijar el sesgo de rendimiento y energía (EPB) de la CPU.
Las cuatro son de defensa: agrupar opciones, mitigar MDS y detectar desbordamientos. Los límites: MDS cuesta rendimiento; EPB depende del modelo de CPU. La documentación de mitigaciones recoge las variantes.
12. Arm64: SVE2, KVM y caché
Arm64 expone las features de SVE2 al espacio de usuario, la extensión vectorial que usan los compiladores para acelerar código numérico. KVM permite que un invitado use SVE, con lo que una máquina virtual puede aprovechar el mismo hardware.
La instrucción DC CVADP limpia la caché hasta el punto de persistencia, necesaria para la memoria persistente.
El beneficio es el cálculo vectorial: más rendimiento en ARM y en sus invitados. Los límites: SVE2 necesita CPU compatible y compilador; KVM con SVE exige un hipervisor actualizado. La documentación de arm64 describe las extensiones.
13. Red y bloque: TCP y device mapper
TCP mejora su comportamiento cuando un SYN o SYNACK se pierde por un timeout espurio: deshace la ventana de congestión en vez de reducirla, con lo que la conexión no baja de velocidad por un fallo transitorio.
Se añade una caché de rx/tx para reducir la contención de locks en el envío y la recepción, y la pila permite rutas IPv4 con gateway IPv6, útil en redes de transición.
En bloque, el snapshot de device mapper mejora su escalabilidad con locks más finos y dm-integrity añade un modo de mapa de bits para recordar qué regiones están verificadas.
Las piezas son de latencia: menos bloqueos y menos retrocesos innecesarios. Los límites: la caché de rx/tx consume memoria; el mapa de bits de dm-integrity ocupa espacio. La documentación de red describe el modelo.
14. Virtualización y criptografía
Virtio mejora sus operaciones prime y expone un debugfs con las features de virtio-gpu, y KVM añade la reprotección manual del registro sucio, versión 2, para migración en vivo.
En criptografía, el kernel incorpora EC-RDSA, el algoritmo de firma ruso GOST 34.10, y TLS admite AES128-CCM.
La virtio-gpu permite que un invitado use la GPU del host con aceleración 2D y 3D, y el debugfs de features ayuda a diagnosticar por qué una función no está disponible; en KVM, la reprotección manual permite migrar una VM con memoria sucia sin parar el invitado durante toda la copia. Las dos áreas son de interoperabilidad: más dispositivos virtuales y más algoritmos. Los límites: EC-RDSA es para entornos que lo exigen; AES128-CCM depende del hardware o del software de TLS. La documentación de KVM describe el modelo.
15. Perf: compresión y contadores por núcleo
perf record puede comprimir el búfer circular con -z, con lo que una traza larga cabe en menos memoria y se escribe menos en disco.
La herramienta añade un calificador percore para contar un evento por núcleo en lugar de por CPU lógica, y un modo de volcado mínimo que controla cada cuántos bytes se escribe el búfer. perf list muestra los eventos de herramienta, que antes había que conocer de memoria.
El beneficio es el coste de medir: menos memoria, menos E/S y menos ruido. Los límites: la compresión consume CPU; percore depende de la topología. La documentación de perf describe el modelo.
16. Drivers: audio, USB y watchdog
aloop admite las muestras S24, el formato que usan muchas interfaces de estudio, y el driver de FireWire MOTU reconoce la 8pre.
El controlador xhci añade transferencia inmediata de datos para paquetes pequeños, que evita montar un anillo de transferencia completo. Los watchdog suman el BD70528 y el i.MX SC.
En serial, el driver de Milbeaut y el soporte de altas velocidades del F81232 amplían las placas compatibles.
El patrón es el de siempre: periféricos de placas nuevas. Los límites: cada formato y controlador necesitan su hardware; la transferencia inmediata depende del firmware del xHCI. La documentación de USB describe el modelo.
17. Media, Bluetooth y teclados
V4L2 estrena la API de allocator de dispositivos media, que permite compartir un dispositivo entre varios drivers, y define los rangos de QP para I y P en la codificación de vídeo.
Bluetooth añade el BCM43341B y el BCM2076B1, dos controladores de portátiles y placas. El teclado gana una tecla para cambiar de distribución sin combinaciones, y el driver de vibrador por GPIO entra en el tree.
Las piezas son de interoperabilidad: compartir media y reconocer periféricos. Los límites: la API de media necesita drivers adaptados; los códecs de vídeo dependen del hardware. La documentación de media describe el modelo.
18. Por subsistemas
18.1 Core y herramientas
La documentación de los sistemas de ficheros recoge el modelo.
La nueva API de montaje, mitigations= y CLONE_PIDFD son las novedades. El scheduler y la memoria reciben ajustes.
18.2 Sistemas de ficheros
ext4 estrena casefold; XFS y Btrfs reciben correcciones. La API de montaje cambia la forma de montar.
18.3 Memoria
PSI gana monitores de presión y la reclamación recibe ajustes. No hay una política nueva.
18.4 Bloque
BFQ mejora su rendimiento y dm-dust permite probar fallos. NVMe y SCSI suman hardware.
18.5 Redes
La pila recibe mejoras y los drivers siguen entrando. No hay una feature de red que destaque.
18.6 Virtualización
KVM y virtio reciben correcciones y mejoras de rendimiento.
18.7 Arquitecturas y drivers
ARM suma Mali con lima; x86 añade mitigaciones y plataformas; RISC-V sigue creciendo.
19. Lo que no llega
La nueva API de montaje tarda en adoptarse: las herramientas y las distribuciones siguen usando mount(2) durante años. mitigations=off no es una opción para producción multiusuario.
SOF depende del hardware y del firmware. Lima es inicial. casefold exige formatear y no cubre todos los sistemas. Y 5.2 no es LTS: la LTS es 4.19 hasta noviembre, según el calendario de kernel.org.
20. Cambios menores
Más detalle en la documentación de ALSA.
Más detalle en la documentación de PSI.
Más detalle en la documentación de PSI.
Core
- mount API — llamadas nuevas.
- pidfd —
CLONE_PIDFD. - PSI — monitores.
Ficheros
- ext4 — casefold.
Bloque
- BFQ — rendimiento.
21. Qué viene después
El siguiente ciclo está en el inventario de KernelNewbies.
La merge window de 5.3 se abre el 8 de julio y cierra el 21 de julio. Ese ciclo traerá pidfd con poll, uclamp y las GPU Navi; Linux 5.3 sale el 15 de septiembre.
Para las distribuciones, 5.2 es la base de Ubuntu 19.10 y Fedora 31, que llegan en octubre con SOF y la nueva API de montaje. Las rolling la adoptan en semanas.
Las próximas releases mostrarán si SOF se extiende a más portátiles, si la API de montaje se adopta y si BFQ se queda como opción de escritorio.
La nueva API de montaje es la pieza con más recorrido: aunque las herramientas tardaron en adoptarla, es la base para montar sistemas de ficheros sin privilegios y para los contenedores. Sound Open Firmware cambió el audio de los portátiles Intel, y mitigations= dio a los administradores un mando único para las mitigaciones. BFQ y dm-dust son mejoras de nicho que siguen en el árbol.
22. Referencias
- KernelNewbies: Linux 5.2 — inventario completo por subsistema.
- ChangeLog-5.2 — la lista completa de commits.
- Phoronix: Linux 5.2 features — repaso de las novedades.
- kernel.org: releases — calendario y LTS.