Linux 5.5: Btrfs RAID1 triple, KUnit y io_uring
Btrfs gana RAID1 con tres y cuatro copias, io_uring acepta conexiones y KUnit entra en el kernel. 14.350 changesets antes de la LTS de 2020.
14.350 changesets y 1.885 desarrolladores: Linux 5.5 se publicó el 26 de enero de 2020 con Btrfs RAID1 de tres y cuatro copias, nuevos checksums, io_uring que aprende a aceptar conexiones y KUnit como framework de tests del kernel.
La release sale el domingo 26 de enero de 2020, nueve semanas después de Linux 5.4 y dentro de la serie 5.x, y el árbol necesitó siete release candidates.
Las cifras de este post son las de la tabla acumulada de LWN, publicada en sus estadísticas de 5.11: 14.350 changesets y 1.885 desarrolladores. Es un ciclo medio, con más trabajo que 5.6 y menos que 5.4.
Hay tres claves. La primera es el almacenamiento: Btrfs añade copias extra y checksums nuevos. La segunda es las pruebas: KUnit mete un framework de tests en el kernel. La tercera es la E/S: io_uring cubre cada vez más operaciones.
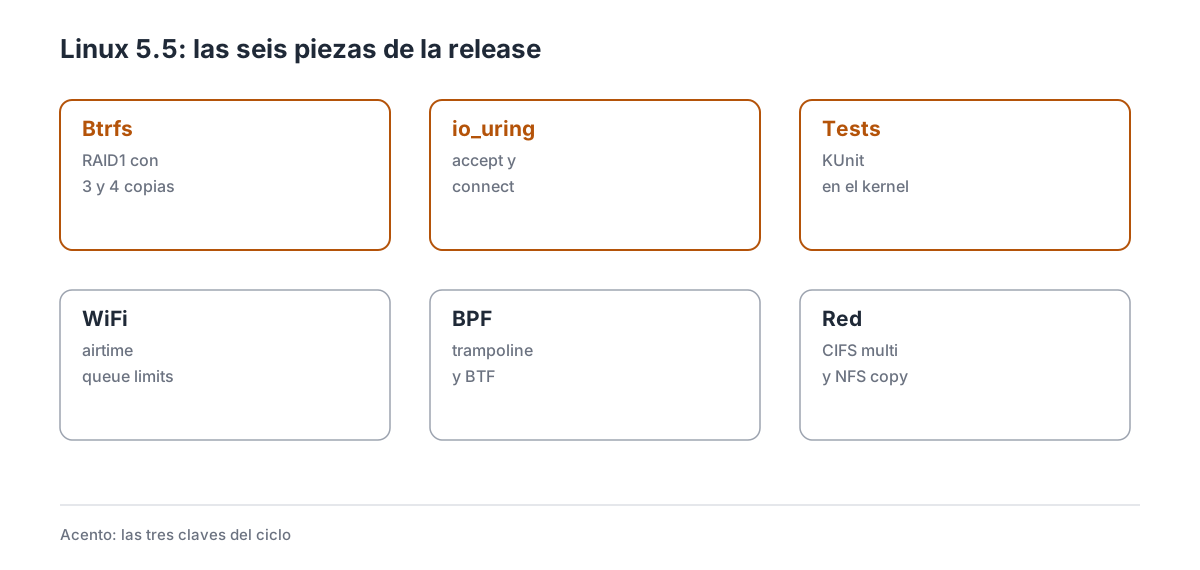
Las seis piezas que explican el ciclo, con las tres claves marcadas en ámbar.
1. Las cifras de un ciclo medio
| Dato | Valor |
|---|---|
| Fecha de release | 26 de enero de 2020 |
| Versión anterior | 5.4 (24 de noviembre de 2019) |
| Merge window | 25 de noviembre al 8 de diciembre de 2019 |
| Release candidates | 7 |
| Changesets | 14.350 |
| Desarrolladores | 1.885 |
El ciclo se queda a 269 changesets de 5.4 y sube en desarrolladores. Es el último ciclo antes de la LTS de 2020, y buena parte del trabajo se ve en la estabilidad más que en los titulares.
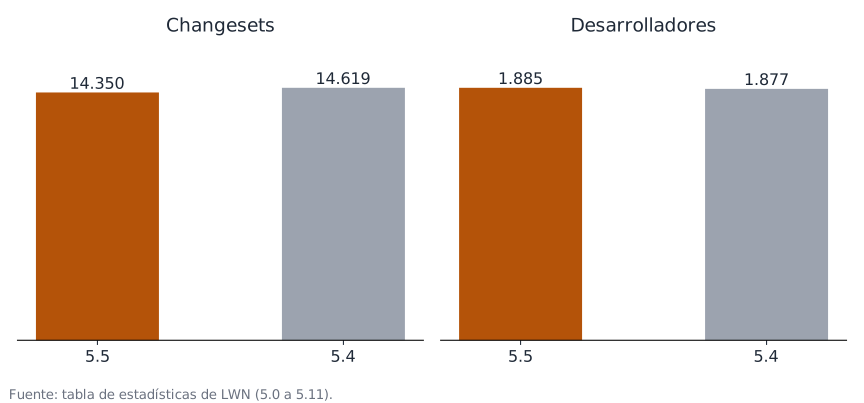
Las dos releases comparadas con la tabla de LWN, que no cuenta los merges.
El reparto por subsistemas es el habitual: drivers, red y sistemas de ficheros. Btrfs y io_uring se llevan las novedades más visibles; el resto es mantenimiento y correcciones.
2. Btrfs: RAID1 con tres y cuatro copias
Btrfs ya tenía RAID1, que en su implementación escribe dos copias de cada bloque en dos dispositivos distintos. Con discos grandes y baratos, dos copias no siempre bastan: un sector malo en el segundo disco deja el dato sin protección.
5.5 añade RAID1 con tres y cuatro copias: el sistema de ficheros escribe el mismo bloque en tres o cuatro dispositivos, con lo que tolera dos o tres fallos simultáneos sin perder datos.
La aritmética es directa: con tres copias, cuatro discos de 4 TB dan 4 TB útiles y toleran dos fallos; con cuatro copias, la misma capacidad y tres fallos. Los casos de uso son el almacenamiento frío y los servidores pequeños: un NAS casero con cuatro discos puede elegir entre capacidad y redundancia sin cambiar de sistema de ficheros. También sirve para migrar: se añade una copia, se sustituye un disco y se vuelve a dos.
Los límites: cada copia cuesta espacio y ancho de banda de escritura, y el modo no sustituye a un backup. La documentación de Btrfs recoge los perfiles.
3. Checksums nuevos: BLAKE2, SHA-256 y xxHash
Btrfs comprueba cada bloque con un checksum, y durante años solo ofreció CRC32C: rápido, pero débil frente a colisiones y sin resistencia criptográfica. 5.5 añade BLAKE2, SHA-256 y xxHash64.
La elección es un compromiso: xxHash64 es rapidísimo y bueno para detectar corrupción accidental; SHA-256 es más lento y resistente; BLAKE2 ofrece un punto medio criptográfico. El algoritmo se elige al crear el sistema de ficheros.
La ventaja es adaptar el coste al uso: un portátil quiere velocidad; un servidor de archivos quiere resistencia. Los límites: cambiar de checksum exige reformatear, y el algoritmo se aplica a todos los datos nuevos. La documentación de Btrfs explica las opciones.
4. io_uring ya puede conectar y aceptar
io_uring nació en 5.1 para leer y escribir sin syscalls por operación. En 5.5 dan el salto las operaciones de red: connect(2) y accept entran en el anillo, con lo que un servidor puede aceptar conexiones sin salir del bucle de io_uring.
También se reescribe el modelo de workers: en vez de usar workqueues genéricas, io_uring crea io-wq, hilos propios que heredan el contexto de la tarea. El resultado es menos latencia y mejor comportamiento con la afinidad de CPU.
El beneficio es para los servidores de red: aceptar, leer y escribir en el mismo anillo reduce las transiciones y permite procesar más conexiones por núcleo. Los límites: la API sigue cambiando en cada release y el soporte de accept necesita un socket ya creado. La documentación de io_uring recoge las operaciones.
5. KUnit: tests dentro del kernel
Probar el kernel es difícil: no hay un main, las funciones dependen del hardware y los tests suelen estar en módulos externos. KUnit propone otra cosa: un framework de tests que se compila dentro del kernel y se ejecuta en el arranque o bajo demanda.
Un test de KUnit se declara con kunit_test_suite() y se ejecuta con kunit.py run, que compila un kernel mínimo, arranca en UML o en QEMU y recoge los resultados. Eso permite ejecutar la suite en integración continua sin hardware. La suite se puede ejecutar en el arranque con kunit.filter_glob para elegir qué tests correr, y el resultado queda en el log del kernel, con lo que un fallo se reproduce en cualquier máquina. La ventaja es la reproducibilidad: un test de KUnit se ejecuta en cualquier máquina, sin hardware especial, y su resultado queda en el log. El framework se integra con kunit.py, que compila un kernel mínimo y lanza los tests.
Los límites: KUnit prueba funciones, no sistemas completos; no sustituye a syzkaller ni a los tests de integración, y su cobertura al principio era pequeña. La documentación de KUnit describe el modelo.
6. WiFi: airtime queue limits
Cuando varias redes comparten un punto de acceso, el que más tráfico genera acapara el aire. CoDel intenta repartir, pero sin saber cuánto tiempo de radio consume cada cola. Airtime Queue Limits mide ese tiempo y lo usa para limitar las colas.
El beneficio se nota en redes densas: un cliente que descarga a tope deja de ahogar a los demás, y la latencia del conjunto baja. Es la misma idea que fq_codel en cable, aplicada a la radio.
Los límites: necesita un driver que informe del airtime y no todos lo hacen en 2020; el ajuste depende del firmware. La documentación de mac80211 describe el stack.
7. CIFS, NFS y BPF
CIFS gana dos piezas grandes: arrancar desde un recurso SMB como sistema de ficheros raíz y multichannel, que reparte el tráfico por varias conexiones de red. NFS añade copia entre dispositivos sin pasar los datos por el cliente.
En BPF, el trampoline permite que el kernel llame a un programa BPF con la convención de una función normal, y la programación en C con BTF reduce el código repetitivo de los programas de traza.
Las piezas comparten la idea de quitar intermediarios: datos que no pasan por el cliente, red que no se limita a una conexión, BPF que no necesita un wrapper. Los límites: CIFS multichannel depende del servidor, la copia NFS necesita soporte en ambos extremos y BPF sigue necesitando privilegios. La documentación de NFS recoge las opciones.
8. Nombres alternativos de interfaz
Una interfaz de red puede tener varios nombres: el clásico eth0, el que asigna el sistema por ubicación y un alias estable para la aplicación. 5.5 añade nombres alternativos por netlink, con lo que un contenedor o un servicio puede referirse a la interfaz por un nombre que sobrevive a los renombrados.
El caso de uso son los sistemas con muchos puertos: un switch o un servidor con decenas de interfaces puede dar a cada una un nombre funcional (wan0, lan1) sin pelearse con udev. Los límites: los nombres alternativos no sustituyen al principal y su gestión necesita herramientas actualizadas. La documentación de red describe el modelo.
9. Ficheros: iomap, fs-verity y statx
El código de escritura de XFS se mueve a iomap, la capa común que comparten varios sistemas de ficheros. Con eso, XFS y ext4 comparten el mismo camino de escritura y las mejoras valen para los dos.
fscrypt prepara el cifrado inline con los cambios necesarios en la capa de ficheros, y statx expone el bit de fs-verity, con lo que una aplicación puede saber si un fichero está protegido sin abrirlo.
Las tres son de infraestructura: una capa común, cifrado por hardware y metadatos visibles. Los límites: iomap aún no cubre todos los sistemas; el bit de fs-verity necesita que el fichero lo tenga activado. La documentación de VFS describe el modelo.
10. Memoria: RSS, vmalloc y envejecimiento
El kernel emite un tracepoint cuando cambia el RSS de un proceso, con lo que se puede seguir el consumo de memoria con perf sin sondear /proc.
vmalloc optimiza su bloqueo y sus estructuras, y el envejecimiento de páginas se arregla entre varios cgroups, un bug que hacía que un grupo joven expulsara páginas de otro. La creación de cachés de kmalloc reduce su tiempo.
Las piezas son de observabilidad y justicia: ver el RSS y repartir el envejecimiento. Los límites: el tracepoint añade un evento por cambio; las mejoras de vmalloc dependen de la carga. La documentación de memoria recoge el modelo.
11. Bloque: flush, zonas y Opal
iostat añade contadores para las peticiones de flush, con lo que se puede ver cuánto cuesta un fsync en el dispositivo. Los comandos de gestión de zonas y el informe de zonas reescrito completan el soporte de discos zoned.
El soporte de Opal permite leer y escribir tablas genéricas del estándar de cifrado de discos, la base para gestionar claves en unidades autocifradas.
Las tres son de control: medir el flush, gestionar zonas y hablar con el disco. Los límites: los contadores dependen del driver; Opal necesita una unidad compatible. La documentación de bloque describe el modelo.
12. Criptografía: BLAKE2, ChaCha y Curve25519
El kernel incorpora BLAKE2b y BLAKE2s en C genérico, los hashes que usa Btrfs y WireGuard. También importa ChaCha20-Poly1305 desde Zinc y añade Curve25519, la curva que usa WireGuard para el intercambio de claves.
BLAKE2s es el hash que usa WireGuard y Btrfs para los checksums; tenerlo en el kernel evita depender de una biblioteca externa y permite usarlo en el arranque. El beneficio es la autosuficiencia: el kernel no depende de implementaciones externas para sus algoritmos. Los límites: las versiones genéricas son más lentas que las optimizadas por arquitectura; cada algoritmo añade superficie. La documentación de criptografía describe el stack.
13. x86: 5-level paging, CLI/STI y EFI RNG
El paging de 5 niveles se activa por defecto en el hardware que lo admite, con lo que un proceso puede direccionar más de 47 bits de memoria virtual. El protocolo de arranque se extiende sin romper el setup_ y se impide que el espacio de usuario use CLI/STI con iopl(3).
El stub EFI llama a EFI_RNG_PROTOCOL para sembrar la entropía del kernel en el arranque, antes de que existan los drivers.
Las piezas son de plataforma: más memoria virtual, arranque más seguro y entropía temprana. Los límites: 5-level necesita CPU y kernel compatibles; el RNG depende del firmware. La documentación de x86 recoge el estado.
14. Red: TFO, rutas y bonding
TCP expone en TCP_INFO si el Fast Open del cliente falló, un dato que antes no se podía ver. El procesado por lotes de RX reutiliza la ruta en vez de repetir la búsqueda, y bonding equilibra los ICMP en modo layer3+4.
El beneficio es la eficiencia: menos búsquedas y mejor reparto. Los límites: TFO depende del servidor; el balanceo de ICMP cambia el reparto de flujos. La documentación de red describe el modelo.
15. Hyper-V y SELinux
Hyper-V moderniza su bus virtual: vmbus admite las versiones 4.1, 5.1 y 5.2 del protocolo y un parámetro para limitar la versión, útil cuando el host es más nuevo que el invitado. También llega una herramienta de pruebas de vmbus y medidas de latencia.
SELinux permite etiquetar ficheros antes de cargar la política, con lo que el arranque no depende de un orden concreto, y añade el modo glblub para políticas que necesitan un rango común.
Las piezas son de integración: máquinas virtuales en Azure y arranques con SELinux. Los límites: Hyper-V necesita un host compatible; las etiquetas previas requieren una política que las espere. La documentación de virtualización describe el modelo.
16. Almacenamiento: NVMe con sensores y zonas
NVMe añade soporte de hwmon: el disco expone sus sensores de temperatura por el mismo interfaz que la CPU, con lo que un daemon puede vigilar un SSD sin herramientas propias. Para cada sensor se publican los valores mínimo y máximo, que es lo que necesita una política de ventilación.
El controlador SATA de Annapurna Labs entra en el tree, pensado para los servidores ARM de Amazon.
El sensor de NVMe se lee por hwmon como cualquier otro, con lo que un mismo daemon puede gobernar ventiladores de CPU, GPU y SSD; el límite es que cada firmware decide qué sensores expone y con qué precisión. Las piezas son de plataforma: discos que se pueden vigilar y SATA en ARM. Los límites: hwmon de NVMe depende de que el firmware exponga los sensores; el controlador es específico. La documentación de NVMe describe el stack.
17. Drivers: audio, MMC e IIO
En sonido, aloop puede usar un temporizador de audio como reloj en vez de jiffies, lo que mejora la precisión de las pruebas, y el HDA de Intel separa su configuración de DSP para las plataformas que lo llevan.
Las tarjetas MMC ganan el driver de Actions Semi Owl y el modo de 8 bits del JZ4740. En IIO, el ADC del Ingenic JZ4770 y el AD7292 amplían la lista de convertidores.
El teclado gana un código para alternar la distribución, y hay un driver de vibrador por GPIO.
El patrón es el de siempre: placas nuevas con sus periféricos. Los límites: cada driver necesita su árbol de dispositivos; el audio de Intel depende del firmware del DSP. La documentación de driver API recoge el modelo.
18. Por subsistemas
18.1 Core y herramientas
La documentación de la API del core recoge el modelo.
KUnit entra en el tree y las trazas mejoran. El scheduler recibe ajustes y la gestión de energía continúa su camino hacia la LTS.
18.2 Sistemas de ficheros
Btrfs suma RAID1 triple, checksums y correcciones; CIFS gana rootfs y multichannel; NFS, copia entre dispositivos. ext4 y XFS reciben mejoras.
18.3 Memoria
El controlador de memoria afinado y las correcciones de reclamación son las notas dominantes. No hay una feature de memoria que destaque.
18.4 Bloque
El bloque añade correcciones y mejoras de colas; los drivers NVMe y SCSI suman hardware. dm recibe ajustes.
18.5 Redes
AQL en WiFi, nombres alternativos y mejoras de la pila. Los drivers de tarjetas y los módems siguen entrando.
18.6 Virtualización
VirtIO y KVM reciben correcciones; la virtualización anidada sigue mejorando. No hay una novedad grande.
18.7 Arquitecturas
ARM suma placas y SoC; x86 añade modelos de CPU y correcciones de mitigaciones; RISC-V sigue creciendo.
19. Lo que no llega
Btrfs RAID1 triple cuesta espacio: tres copias dejan un tercio de la capacidad útil, y el modo no protege de un borrado accidental. Los checksums nuevos exigen reformatear.
io_uring sigue cambiando de API y no cubre todas las operaciones. KUnit prueba funciones, no sistemas. AQL depende del driver.
Y 5.5 no es LTS: la LTS es 5.4, según el calendario de kernel.org.
20. Cambios menores
Más detalle en la documentación de KUnit.
Más detalle en la documentación de KUnit.
Core
- KUnit — tests en el kernel.
Ficheros
- Btrfs — xxHash64.
- CIFS — multichannel.
Drivers
- WiFi — AQL.
21. Qué viene después
El siguiente ciclo está en el inventario de KernelNewbies.
La merge window de 5.6 se abre el 27 de enero y cierra el 9 de febrero. Ese ciclo traerá WireGuard, USB 4 y time namespaces; Linux 5.6 sale el 29 de marzo.
Para las distribuciones, 5.5 es la base de Ubuntu 20.04, que llega en abril con la LTS 5.4 como opción. Las rolling la adoptan en semanas.
Las próximas releases mostrarán si los checksums nuevos de Btrfs se adoptan, si KUnit crece y si io_uring acaba siendo el modelo de E/S por defecto.
El ciclo es el último antes de la LTS y se nota: mucho mantenimiento y pocas apuestas grandes. Btrfs RAID1 triple y los checksums nuevos dan opciones a quien quiere redundancia sin cambiar de sistema de ficheros, y KUnit abrió el camino a los tests dentro del kernel que hoy usa la integración continua. io_uring y los io-wq fueron la base de las mejoras de red de los ciclos siguientes.
22. Referencias
- KernelNewbies: Linux 5.5 — inventario completo por subsistema.
- ChangeLog-5.5 — la lista completa de commits.
- Phoronix: Linux 5.5 features — repaso de las novedades.
- kernel.org: releases — calendario y LTS.