Linux 5.6: WireGuard, USB 4 y time namespaces
WireGuard entra en el kernel, USB 4 llega a Thunderbolt y los contenedores ganan time namespaces. 12.665 changesets en un ciclo de transición.
WireGuard entra en el kernel con Linux 5.6, junto al soporte inicial de USB 4 en Thunderbolt y los time namespaces para contenedores. El ciclo suma 12.665 changesets y 1.712 desarrolladores, el más pequeño de la serie 5.x hasta ese momento.
La release sale el domingo 29 de marzo de 2020, nueve semanas después de Linux 5.5 y dentro de la serie 5.x, y el árbol necesitó siete release candidates.
Las cifras de este post son las de LWN, que publica una tabla acumulada de la serie en sus estadísticas de 5.11: 12.665 changesets y 1.712 desarrolladores. Es el ciclo más corto desde 4.20, y el primero de la serie por debajo de los trece mil.
Hay tres claves. La primera es la red: WireGuard entra tras años de discusión y MPTCP da sus primeros pasos. La segunda es el hardware: USB 4 llega a los portátiles. La tercera es los contenedores: time namespaces y pidfd_getfd() completan el aislamiento.
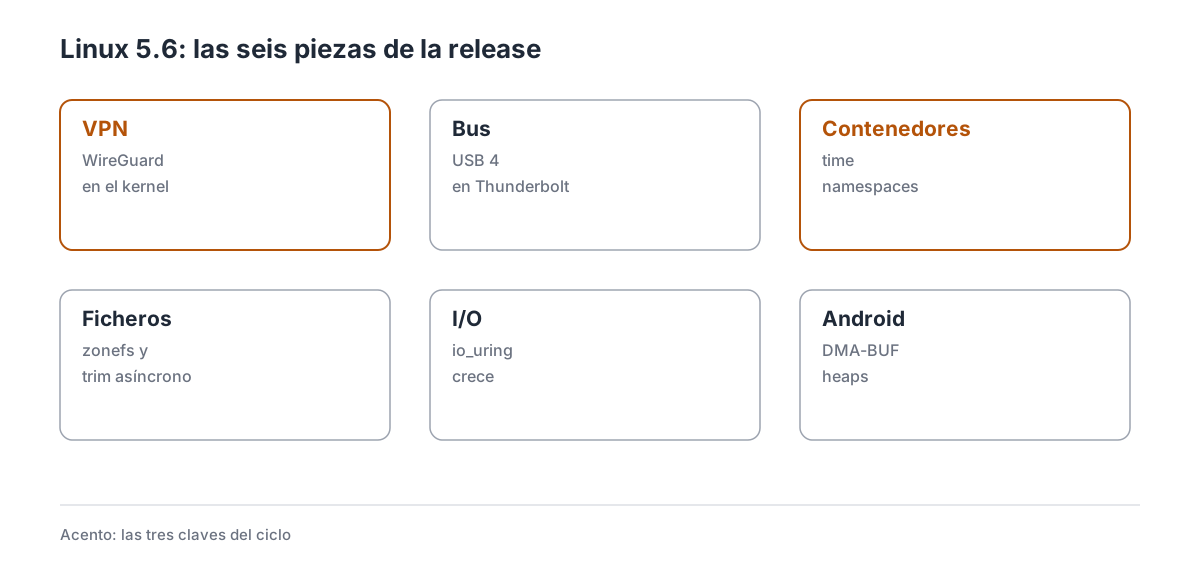
Las seis piezas que explican el ciclo, con las tres claves marcadas en ámbar.
1. Las cifras de un ciclo corto
| Dato | Valor |
|---|---|
| Fecha de release | 29 de marzo de 2020 |
| Versión anterior | 5.5 (26 de enero de 2020) |
| Merge window | 27 de enero al 9 de febrero de 2020 |
| Release candidates | 7 |
| Changesets | 12.665 |
| Desarrolladores | 1.712 |
El ciclo baja de los 14.350 de 5.5 y se queda en el mínimo de la serie desde 4.20. No es una señal de parón: es un ciclo de integración, con menos parches y más revisión, en el que entran piezas que llevaban años esperando.
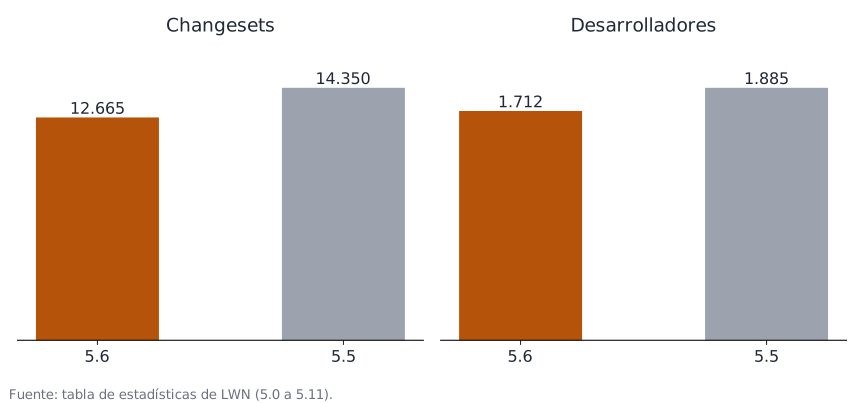
Las dos releases comparadas con la tabla de LWN, que no cuenta los merges.
El trabajo se reparte entre red, sistemas de ficheros y drivers. El ciclo no tiene una feature de hardware que lo domine, sino varias piezas de infraestructura que cambian lo que se puede hacer con el kernel.
2. WireGuard: la VPN que llegó por la puerta grande
WireGuard es una VPN moderna: pocas líneas de código, criptografía fija y un diseño fácil de abarcar. Llevaba años fuera del tree, como módulo que había que compilar, y su autor, Jason Donenfeld, insistía en que el sitio correcto era el kernel.
5.6 lo integra después de un largo debate sobre el modelo de desarrollo, la compatibilidad con las herramientas y el mantenimiento. El resultado es un driver pequeño comparado con IPsec, con un modelo de pares y claves que se configura con wg y wg-quick.
La entrada tuvo críticas: parte de la comunidad prefería una VPN en espacio de usuario, y hubo discusiones sobre el proceso de revisión y sobre el rumbo del proyecto. Al final pesó la seguridad del código y su tamaño. El módulo se integra con ip link y con el juego de herramientas wg, y su modelo de pares es simétrico: no hay cliente ni servidor, solo dos extremos con claves. El código que entra tiene unas 4.000 líneas, frente a las cientos de miles de IPsec y su pila de demonios. Esa diferencia es la que convenció a Linus Torvalds después de varias rondas de revisión. El protocolo usa Curve25519 para el intercambio, ChaCha20-Poly1305 para el cifrado y BLAKE2s para el hash: tres primitivas modernas y un solo juego de parámetros, sin negociación. Eso elimina clases enteras de bugs de configuración. El handshake cabe en un paquete y no hay negociación de algoritmos: las dos partes conocen las primitivas y solo intercambian claves públicas. La ventaja es la simplicidad: un túnel se define con una clave pública, una dirección y un endpoint, sin negociación de algoritmos ni listas de propuestas. Eso reduce la superficie de ataque y hace que el código sea auditable.
Los límites: WireGuard no sustituye a IPsec en todos los escenarios, no tiene modo servidor con gestión centralizada y necesita que el usuario configure las claves. La documentación de WireGuard describe el modelo.
3. USB 4 llega a Thunderbolt
USB 4 es el estándar que unifica Thunderbolt 3 y USB: mismo conector, túneles de PCIe y DisplayPort, y hasta 40 Gbps. El soporte inicial entra por el driver de Thunderbolt, porque el hardware se parece mucho.
En la práctica, un portátil con USB 4 puede usar un dock con PCIe y pantallas como si fuera Thunderbolt, y el kernel reconoce los túneles sin drivers nuevos para cada fabricante.
El soporte se apoya en el driver de Thunderbolt 3, que ya gestionaba túneles PCIe y DisplayPort; USB 4 añade la enumeración y los modos de compatibilidad. El ciclo incluye además el soporte de AMD-TEE para hablar con el firmware seguro de AMD, y el control de frecuencia de uncore de Intel, que afecta al rendimiento de la memoria y del anillo. El patrón es el de siempre: el kernel reconoce el hardware antes de que se venda. Los primeros equipos con USB 4 llegaron meses después, y las distribuciones con 5.6 tardaron un poco más.
Los límites: el soporte inicial cubre lo básico y depende del firmware; algunas funciones, como la carga rápida o el modo alternativo de DisplayPort, llegaron en ciclos posteriores. La documentación de Thunderbolt describe el modelo.
4. Time namespaces: contenedores con reloj propio
Los contenedores ya tenían namespaces de PID, red, montaje y usuario. Faltaba el tiempo: un proceso no podía tener una vista distinta del reloj monotónico ni del de arranque.
5.6 añade time namespaces, pensados para migración de contenedores. Un proceso puede ver un CLOCK_MONOTONIC que empieza en cero aunque la máquina lleve días encendida, y al migrar a otro host el contador sigue donde estaba.
El namespace se crea con unshare(CLONE_NEWTIME) y se ajusta escribiendo en /proc/pid/timens_offsets, que fija el desfase del reloj monotónico y del de arranque. El caso de uso es la migración en vivo: sin time namespaces, un contenedor que mide tiempos con CLOCK_MONOTONIC se rompe al moverse a otra máquina. Con ellos, el kernel ajusta el reloj del namespace sin tocar el del sistema.
Los límites: el namespace de tiempo no cambia el reloj de pared (CLOCK_REALTIME), y su ajuste depende de que el software de migración lo configure. La documentación de namespaces recoge el modelo.
5. MPTCP, vboxsf y zonefs
Tres piezas de plataforma. MPTCP da sus primeros pasos: una conexión TCP puede usar varias interfaces a la vez, con lo que un móvil cambia de WiFi a 4G sin cortar la sesión. La implementación es inicial y convive con la de los routers.
vboxsf añade el sistema de ficheros compartido de VirtualBox: un invitado puede montar una carpeta del host sin el paquete de Guest Additions, con lo que las imágenes mínimas ganan una función básica.
zonefs es un sistema de ficheros para discos por zonas: cada zona del dispositivo aparece como un fichero, y el usuario decide cómo escribirla respetando el orden secuencial.
MPTCP usa una opción de socket nueva y un conjunto de subflujos que el kernel gestiona; el usuario ve una conexión normal. Las tres amplían el alcance del kernel: una red más robusta, una máquina virtual más cómoda y un almacenamiento nuevo. Los límites: MPTCP necesita que el otro extremo lo entienda, vboxsf depende del host y zonefs no es un sistema general. La documentación de ficheros recoge el estado.
6. Btrfs: descarte asíncrono en SSD
Btrfs ya sabía descartar bloques libres en un SSD, pero lo hacía en el momento de liberarlos, con lo que una operación de borrado podía esperar al dispositivo. El descarte asíncrono, activado con discard=async, mueve ese trabajo a un hilo y agrupa las peticiones.
El hilo de descarte se activa con el montaje y se apaga con discard=async o nodiscard; el tamaño del lote se ajusta solo. El beneficio es la latencia del borrado: un rm de un árbol grande deja de bloquearse esperando al SSD, y el dispositivo recibe los descartes en lotes más eficientes. En un escritorio con Btrfs, se nota.
Los límites: el descarte asíncrono no está activo por defecto en todas las configuraciones y no todos los dispositivos lo aprovechan igual; en un disco mecánico no aporta nada. La documentación de Btrfs explica la opción.
7. io_uring crece y pidfd_getfd
io_uring sigue ganando operaciones: en 5.6 añade openat, close y fallocate, y permite manipular epoll desde el anillo. Cada release que pasa, más de la E/S de un servidor puede vivir dentro de io_uring.
En procesos, pidfd_getfd(2) permite duplicar un descriptor de otro proceso a partir de su pidfd: un gestor de servicios puede inspeccionar los ficheros abiertos de un servicio sin /proc y sin race conditions.
El anillo de io_uring ya cubre apertura, cierre, lectura, escritura, fsync y epoll, que es casi todo lo que necesita un servidor de ficheros. Las dos piezas son de control: una mueve la E/S al anillo, la otra da acceso a descriptores ajenos con permiso. Los límites: pidfd_getfd requiere ptrace sobre el proceso y no funciona con todos los descriptores; io_uring necesita que la aplicación use su API. La documentación de io_uring recoge las operaciones.
8. Boot config y DMA-BUF heaps
Dos piezas para el arranque y Android. Extra Boot Config permite pasar una configuración en árbol, con claves y valores, además de la línea de comandos: el gestor de arranque añade un fichero y el kernel lo lee sin recompilar.
DMA-BUF Heaps sustituye al allocator ION de Android por una API estándar: los dispositivos exponen regiones de memoria compartida y las aplicaciones piden buffers de un tipo concreto.
Un bootconfig típico declara parámetros de arranque, consola y depuración sin tocar la línea de comandos que impone el firmware. Las dos son de infraestructura: una simplifica el arranque de placas y contenedores, la otra unifica la memoria gráfica en Android. Los límites: bootconfig necesita un gestor que lo entienda, y DMA-BUF heaps requiere que los drivers se adapten.
9. Memoria: volcado de tablas y IO_FLUSHER
El kernel añade un volcado de tablas de página por debugfs (ptdump), una herramienta para ver cómo está mapeada la memoria del kernel sin un depurador.
El prctl PR_SET_IO_FLUSHER marca a un proceso como aquel que puede reservar memoria durante la reclamación de E/S, con lo que se evita que un fsync se bloquee esperando memoria que solo él puede liberar.
El controlador de hugetlb llega a cgroup v2, con lo que las páginas gigantes se pueden limitar y contabilizar por grupo.
Las tres son de control: ver el mapa, evitar bloqueos y limitar páginas grandes. Los límites: ptdump es de diagnóstico; IO_FLUSHER necesita que el proceso se marque. La documentación de memoria recoge el modelo.
10. Bloque: md-raid1, dm-zoned y BitLocker
md-raid1 serializa la E/S de escritura para evitar que dos escrituras se pisen en el mismo espejo, y dm-zoned admite zonas menores de 128 MiB, habituales en dispositivos pequeños.
dm-crypt implementa el difusor Elephant de BitLocker, con lo que Linux puede leer volúmenes cifrados con la herramienta de Microsoft, y dm-writecache mejora las escrituras lineales grandes en SSD.
Las cuatro son de compatibilidad y rendimiento: espejos seguros, zonas pequeñas y discos de Windows. Los límites: el difusor de BitLocker es lento; writecache necesita un dispositivo de caché. La documentación de device mapper describe los destinos.
11. BPF: dispatcher y struct_ops
El BPF dispatcher evita las llamadas indirectas en los programas que se enganchan a un mismo punto: el kernel parchea un salto directo al programa activo, con lo que se recupera el rendimiento que se perdía con retpolines.
STRUCT_OPS permite implementar operaciones del kernel (por ejemplo, un algoritmo de congestión) como un programa BPF con una estructura de funciones, sin un módulo. Las operaciones por lotes en mapas reducen el número de llamadas para consultar o borrar muchas claves.
El kernel emite mensajes de auditoría al cargar y descargar programas.
El beneficio es el rendimiento y el control: llamadas directas y políticas auditables. Los límites: STRUCT_OPS cubre pocas operaciones; el dispatcher necesita un punto de enganche compatible. La documentación de BPF describe el modelo.
12. Energía: idle cooling y suspensión
El kernel añade un driver de refrigeración por cpuidle: cuando el SoC se calienta, el sistema mete la CPU en estados de reposo más profundos para generar menos calor, en vez de bajar la frecuencia.
Los estados de cpuidle se pueden desactivar por defecto si la plataforma los declara problemáticos, y la suspensión gana un atributo para controlar el sync antes de dormir.
Las piezas son de térmica y arranque: menos calor y más control. Los límites: idle cooling depende de los estados disponibles; el sync añade latencia al suspender. La documentación de energía describe el modelo.
13. Seguridad: getentropy y lockdown
getrandom añade GRND_INSECURE, que devuelve entropía sin bloquear aunque el pool no esté inicializado, para usos que no necesitan seguridad criptográfica. Las claves se miden con IMA al crearse, y SELinux gana un hook para lockdown que impide desactivarlo en caliente.
Las tres son de política: entropía sin bloqueo, claves medidas y lockdown obligatorio. Los límites: GRND_INSECURE no sirve para claves; medir claves añade coste. La documentación de seguridad recoge el modelo.
14. Criptografía: Poly1305 y ESSIV
Poly1305 estrena versiones genéricas de 32 y 64 bits, la pieza que falta para ChaCha20-Poly1305 en arquitecturas sin aceleración. El soporte de shash permite que ESSIV y HMAC usen algoritmos con clave opcional.
Las dos son de compatibilidad: el mismo cifrado en cualquier arquitectura. Los límites: las versiones genéricas son más lentas; ESSIV se usa en el cifrado de disco. La documentación de criptografía describe el stack.
15. Drivers: sonido, USB y medios
SoundWire, el bus de audio de Qualcomm, gana un controlador para sus SoC, y el subsistema de sonido corrige su problema con el año 2038 en las marcas de tiempo.
En USB, el controlador cdns3 admite streams, transferencias con varios búferes que reducen las interrupciones. El decodificador coda añade el codificador JPEG CODA960, y DRM permite fijar la orientación del panel y saber qué adaptador I2C corresponde a cada conector.
En plataforma, ACPI reconoce el DPTF de Tiger Lake y hay un driver de TEE de AMD para comunicarse con el firmware seguro.
Las piezas son de plataforma: audio, vídeo y diagnóstico en hardware nuevo. Los límites: SoundWire necesita el bus y sus dispositivos; el TEE de AMD depende del firmware. La documentación de driver API describe el modelo.
16. Por subsistemas
16.1 Core y herramientas
io_uring añade operaciones y pidfd_getfd completa los pidfd. El scheduler recibe ajustes y las trazas ganan los eventos de arranque con boot-time tracing.
16.2 Sistemas de ficheros
Btrfs suma el descarte asíncrono y correcciones; ext4 y XFS reciben ajustes. zonefs y vboxsf son las incorporaciones, y exFAT sigue en staging.
16.3 Memoria
El controlador de hugetlb llega a cgroup v2 y la reclamación recibe ajustes. La memoria de los contenedores gana precisión con los time namespaces.
16.4 Bloque
El bloque añade serialización en md-raid1 y dm-zoned admite zonas pequeñas. El bloque también mejora sus estadísticas.
16.5 Redes
WireGuard y MPTCP son las novedades, junto con el soporte de NVMe over TCP y mejoras de los drivers WiFi. Las tarjetas 802.11ax siguen entrando en el árbol.
16.6 Virtualización
vboxsf permite montar carpetas del host, y VirtIO y KVM reciben correcciones. El aislamiento de contenedores gana los time namespaces.
16.7 Arquitecturas
ARM suma placas y SoC; RISC-V avanza con soporte de auditoría y MIPS con UBSAN. x86 añade definiciones de CPU y correcciones de mitigaciones.
17. Lo que no llega
WireGuard no trae gestor de configuración: las claves y los pares se ponen a mano o con herramientas externas. USB 4 es soporte inicial y depende del firmware. Los time namespaces no cambian el reloj de pared.
MPTCP es experimental y necesita los dos extremos. zonefs y vboxsf son específicos. Y 5.6 no es LTS: la LTS es 5.4, según el calendario de kernel.org.
18. Cambios menores
Más detalle en la documentación de bootconfig.
Core
- interrupciones — aislar tareas de las gestionadas.
- BPF —
STRUCT_OPS. - AMD-TEE — driver de confianza.
Arquitecturas
- RISC-V — KASAN.
Drivers
19. Qué viene después
El siguiente ciclo está en el inventario de KernelNewbies.
La merge window de 5.7 se abre el 30 de marzo y cierra el 12 de abril. Ese ciclo traerá exFAT, presión térmica en el scheduler y pointer authentication, según el inventario de KernelNewbies; Linux 5.7 sale el 31 de mayo.
Para las distribuciones, 5.6 es la base de Ubuntu 20.04 y Fedora 32, que llegan en abril con WireGuard y USB 4. Las rolling la adoptan en semanas. La LTS sigue siendo 5.4.
Las próximas releases mostrarán si WireGuard se usa en producción, si USB 4 llega a los portátiles y si los time namespaces resuelven la migración de contenedores.
WireGuard y USB 4 son las dos piezas que más han durado: la VPN está hoy en móviles y servidores, y USB 4 se ha convertido en el conector estándar de los portátiles. Los time namespaces y pidfd_getfd son infraestructura para contenedores, y zonefs encontró su hueco en los discos zoned de los centros de datos. El ciclo es corto, pero deja piezas que se usan a diario.
20. Referencias
- KernelNewbies: Linux 5.6 — inventario completo por subsistema.
- ChangeLog-5.6 — la lista completa de commits.
- WireGuard — la web del proyecto.
- Phoronix: Linux 5.6 features — repaso de las novedades.
- kernel.org: releases — calendario y LTS.