Linux 6.11: números aleatorios sin syscall
Números aleatorios sin syscall, escrituras atómicas en los discos que las admiten y un ciclo tenso: sched_ext fuera y Torvalds contra bcachefs.
Linux 6.11 se ha publicado hoy, 15 de septiembre de 2024, con una novedad que casi ningún usuario notará y que muchos programas aprovecharán: los números aleatorios del kernel ya no exigen una syscall. La release trae escrituras atómicas, para que un bloque de base de datos se escriba entero o no se escriba aunque se vaya la luz, un allocator de memoria contra el heap spraying y los primeros drivers de bloque en Rust. También es el ciclo en el que sched_ext se queda fuera, Torvalds pierde la paciencia con bcachefs y un maintainer de Rust for Linux se marcha.
Linux 6.11 se ha publicado hoy, domingo 15 de septiembre de 2024, nueve semanas después de 6.10 y dentro de la serie 6.x. Torvalds lo anuncia desde el Open Source Summit Europe: «it’s Sunday afternoon here in Vienna, and 6.11 is out». LWN recoge el anuncio y las estadísticas del ciclo; el inventario completo está en KernelNewbies.
El ciclo trae 13.890 changesets sin merges de 1.970 desarrolladores, de los que 250 son novatos, con 213 empresas identificadas. Son 578 changesets más que en 6.10, y casi uno de cada cuatro commits viene de Intel o de AMD, buena parte para mantener al día sus drivers gráficos.
No es una LTS ni trae grandes novedades. Es, sobre todo, una release que prepara lo que viene: varias piezas que entran aquí sirven para que 6.12 pueda traer PREEMPT_RT y para que 6.13 lleve las escrituras atómicas a los sistemas de ficheros.
Hay tres claves. La primera es la seguridad sin coste: getrandom() en el vDSO y el allocator de buckets dedicados refuerzan la seguridad sin que el usuario tenga que hacer nada. La segunda es el almacenamiento: escrituras atómicas en el bloque, ext4 gana velocidad en discos rápidos y drivers de bloque en Rust. La tercera es el hardware que viene: RDNA4, Xe2, SEV-SNP en KVM y los primeros portátiles Snapdragon X1. Estas son las claves; el resto de cambios está al final.
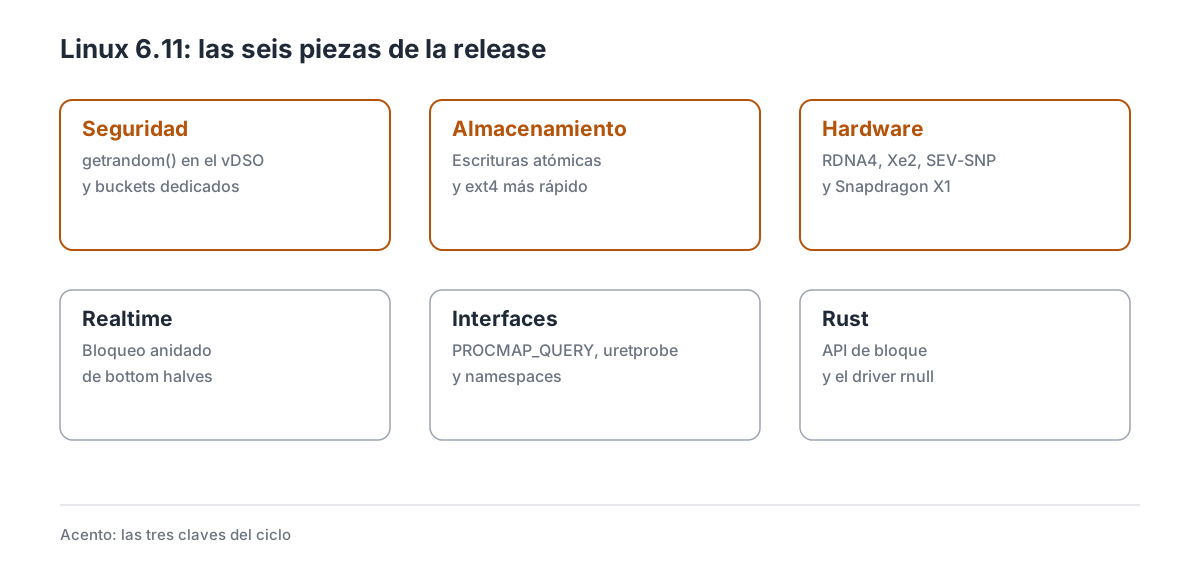
Las seis piezas de la release, con las tres claves resaltadas.
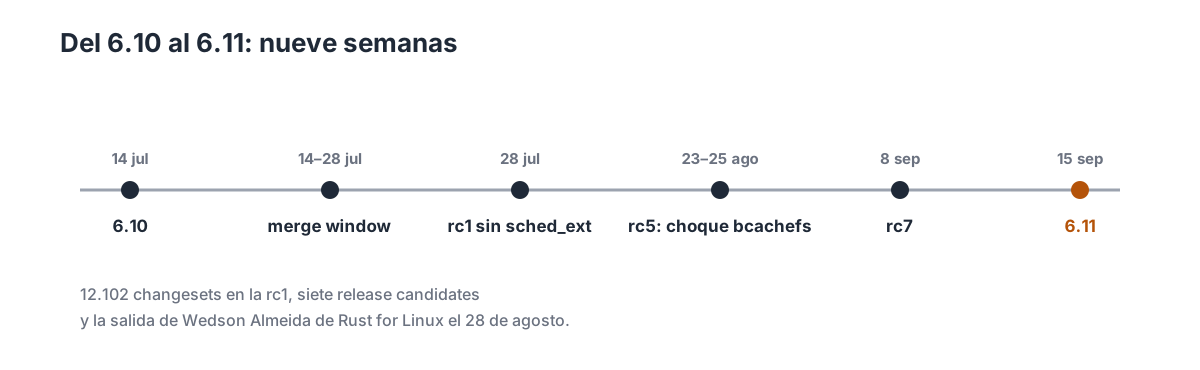
Del 6.10 al 6.11: la merge window, siete release candidates y los tres episodios del ciclo.
1. Las cifras de un ciclo moderado
| Dato | Valor |
|---|---|
| Fecha de release | 15 de septiembre de 2024 |
| Versión anterior | 6.10 (14 de julio de 2024) |
| Merge window | 14 al 28 de julio de 2024 |
| Changesets en la rc1 | 12.102 |
| Release candidates | 7 |
| Commits | 13.890 |
| Desarrolladores | 1.970 |
| Novatos | 250 |
| Empresas | 213 |
La cifra de 13.890 changesets es moderada: algo más que los 13.312 de 6.10 y algo más que los 13.344 que traerá 6.12. Lo mismo pasa con los desarrolladores, que suben de 1.918 a 1.970. El gráfico compara las tres releases: 6.11 es un ciclo normal en volumen, y el salto de participación llega con la siguiente.
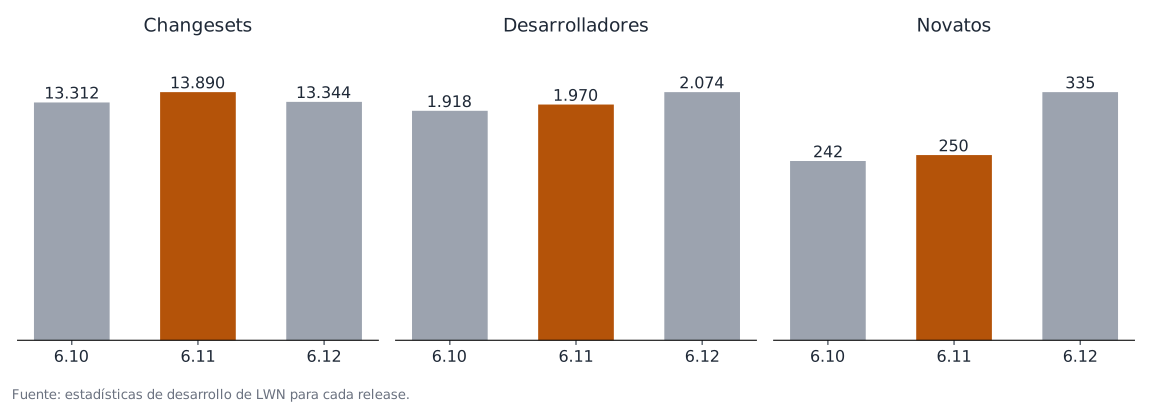
Volumen de los tres ciclos según las estadísticas de LWN; 6.11, resaltado.
Jeff Johnson encabeza la lista por changesets con 282, casi todos líneas MODULE_DESCRIPTION() en módulos que no la tenían. Krzysztof Kozlowski sigue con sus limpiezas de drivers, Jani Nikula y Ville Syrjälä trabajan en el driver i915, y Kent Overstreet, cuarto con 169, dedica el ciclo a estabilizar bcachefs. En líneas modificadas, AMD va a la cabeza: Aurabindo Pillai y Hawking Zhang suman más de 300.000 líneas de definiciones de registros para amdgpu.
El ChangeLog-6.11 tiene la lista completa de commits. La merge window se abre el 14 de julio, el mismo día de 6.10, y cierra el 28 con 6.11-rc1; LWN la cuenta en dos partes. A partir de ahí, siete release candidates y la release llega en la fecha prevista, justo antes del Maintainers Summit y la Linux Plumbers Conference.
2. getrandom() sin syscall: números aleatorios rápidos y seguros
Pedir un número aleatorio al kernel es como pedir cambio en la ventanilla de un banco: el dinero es bueno, pero hay que hacer cola. Esa cola es la syscall, el salto del programa al kernel y la vuelta. Para una aplicación que necesita millones de números aleatorios —identificadores, nonces, claves de sesión—, la espera cuesta, y muchas aplicaciones acaban generando sus propios números aleatorios en espacio de usuario a partir de una semilla del kernel.
Jason Donenfeld, maintainer del generador de números aleatorios, sostiene que esa solución casera es casi siempre peor. El kernel es quien sabe cuánta entropía hay y cuándo hay que renovar la semilla, por ejemplo cuando se clona una máquina virtual y dos copias empiezan a generar los mismos números. La respuesta de Donenfeld es mover getrandom() al vDSO, la pequeña biblioteca que el kernel mapea en cada proceso para que llamadas como gettimeofday() se ejecuten sin entrar en el kernel.
6.11 incorpora la implementación genérica de getrandom() en el vDSO y la activa en x86-64. El estado del generador se guarda en memoria de cada hilo que el kernel reserva con un nuevo tipo de mapeo, MAP_DROPPABLE: páginas que nunca van a swap y que el kernel puede vaciar bajo presión de memoria. Si eso ocurre, el generador lo detecta y pide una semilla nueva. LWN explica el diseño en Another try for getrandom() in the vDSO.
Para el usuario significa que los programas obtienen números aleatorios de calidad del kernel a la velocidad de una llamada a función, sin cambiar su código. El límite es que hace falta una biblioteca C que use la nueva vía —glibc la adopta en su versión 2.41— y que en 6.11 solo funciona en x86-64; otras cinco arquitecturas llegan en Linux 6.12.
3. Escrituras atómicas: un bloque entero o nada
Una base de datos guarda sus datos en páginas de 16 KB, pero el disco escribe en sectores de 4 KB. Si se va la luz mientras se escribe una página, en el disco puede quedar una mezcla de datos viejos y nuevos: una escritura incompleta, lo que en inglés se llama torn write. Para evitarlo, MySQL escribe cada página dos veces, primero en una zona de seguridad y luego en su sitio; PostgreSQL guarda páginas completas en su registro. Ambas cosas cuestan rendimiento.
Muchos SSD NVMe y discos SCSI ya garantizan que una escritura de cierto tamaño llega entera o no llega, pero el kernel no ofrecía una forma de pedirlo ni de saber si se cumplía. 6.11 añade el soporte de escrituras atómicas en el bloque, obra de John Garry, de Oracle. Una aplicación pide la garantía con el flag RWF_ATOMIC en pwritev2() y consulta con statx() los tamaños mínimo y máximo que admite el dispositivo. Si un fallo corta la escritura, el disco contiene todos los datos viejos o todos los nuevos, nunca una mezcla.
LWN resume en Atomic writes without tears la discusión del LSFMM de 2024, donde Ted Ts’o estima que evitar la doble escritura puede mejorar entre un 60 y un 100 % el rendimiento de MySQL. La mejora depende del hardware: el dispositivo tiene que anunciar el tamaño atómico, y no todos los SSD de consumo lo hacen.
El alcance todavía es limitado. En 6.11 las escrituras atómicas solo están disponibles al escribir directamente sobre el dispositivo de bloque; para usarlas en ficheros, el sistema de ficheros tiene que colaborar, y ext4 y XFS lo hacen en Linux 6.13. Para el usuario de escritorio no cambia nada; para quien administre bases de datos sobre hardware compatible, es el primer paso para quitar la doble escritura.
4. Buckets dedicados contra el heap spraying
Muchos ataques contra el kernel empiezan con un fallo de tipo use-after-free: un trozo de memoria se libera, pero algo sigue usándolo. Si el atacante consigue meter sus propios datos en ese hueco, puede tomar el control. Como no sabe exactamente qué hueco es, llena la memoria de copias de sus datos con la esperanza de acertar: es el heap spraying.
La técnica funciona porque kmalloc() reparte la memoria en buckets, grupos de bloques del mismo tamaño, y todo el kernel comparte los mismos buckets. Una estructura de 50 bytes y un mensaje de 50 bytes enviado por un proceso acaban en el mismo bucket de 64. Linux 6.6 ya dividió cada bucket en 16 copias elegidas al azar, una defensa probabilística que a veces falla.
Kees Cook propone separar lo que el usuario controla. 6.11 añade kmem_buckets_create(), que crea buckets propios para un subsistema, y Cook la aplica a dos de los caminos que más usan los exploits: los mensajes de la cola System V y memdup_user(), la función que copia datos de espacio de usuario. Lo que un proceso mete ahí ya no cae en los buckets que usa el resto del kernel. LWN lo cuenta en Hardening the kernel against heap-spraying attacks.
Para el usuario no hay nada que configurar: la opción CONFIG_SLAB_BUCKETS está pensada para activarse en las distribuciones. El límite es que solo protege los caminos que ya usan la nueva API; otros caminos de reserva controlados por el usuario siguen en los buckets comunes hasta que alguien los migre.
5. Las piezas de PREEMPT_RT llegan antes que PREEMPT_RT
El soporte realtime del kernel, PREEMPT_RT, lleva veinte años como parche externo y entra en mainline en la siguiente release. 6.11 trae una de las piezas que lo hacen posible: el bloqueo anidado de bottom halves. Las bottom halves son el trabajo que el kernel deja para después de atender una interrupción, y para protegerse de ellas el código desactivaba las de toda la CPU, como quien cierra el edificio entero para limpiar una habitación.
Sebastian Andrzej Siewior añade local_lock_nested_bh(), un lock que protege solo los datos concretos que hacen falta. En un kernel normal no cambia el comportamiento; en uno realtime permite que una tarea urgente no espere a otra que no tiene nada que ver con ella. LWN lo explica en Nested bottom-half locking for realtime kernels. La red es el primer subsistema que lo adopta.
La release trae otro cambio con historia: se puede escribir en un ejecutable que está en marcha. Durante décadas, sobrescribir un binario en uso devolvía «text file busy» (ETXTBSY); Christian Brauner deja de bloquear la escritura durante exec porque en la práctica ya no evitaba ningún problema real. Un programa que se actualiza a sí mismo, o un script de despliegue que sustituye un binario, deja de chocar con ese error.
Torvalds, por su parte, abre la merge window integrando código propio: la infraestructura de constantes en tiempo de ejecución, que parchea en el arranque valores que nunca cambian después, como el tamaño de la tabla de hash de dentries, para ahorrarse una lectura de memoria en cada búsqueda de rutas.
6. Rust escribe su primer driver de bloque
El soporte de Rust entró en Linux 6.1, pero hasta ahora apenas había drivers reales escritos en ese lenguaje. 6.11 avanza: llega la API para drivers de bloque en Rust y, como primer usuario, rnull, una versión en Rust de null_blk, el dispositivo de bloque falso que se usa para medir la capa de bloque sin hardware. Lo firma Andreas Hindborg, de Samsung, que lleva desde 2022 trabajando en un driver NVMe en Rust.
rnull no sirve para guardar nada, y es justo lo que se busca: demuestra que se puede escribir un driver de bloque en Rust y compararlo con el de C en igualdad de condiciones. El ciclo también trae las abstracciones de dispositivo y de carga de firmware, y la versión mínima de Rust sigue en 1.78, aunque ya se aceptan 1.79 y 1.80: el plan es ampliar el rango de compiladores con el tiempo.
Está claro que ningún usuario va a cargar rnull. Y el ciclo en el que Rust estrena su primer driver de bloque es también el ciclo en el que uno de sus maintainers abandona el proyecto, como se cuenta en el salseo.
7. RDNA4, Xe2 y los portátiles Snapdragon X1
En gráficos, 6.11 trae el soporte inicial de RDNA4 (GFX12), la generación de GPU de AMD que todavía no está a la venta, con DCN 4.0, GC 12.0 y SDMA 7.0 dentro del pull de DRM. Phoronix lo describe como preliminar, pero suficiente para empezar; habrá que ver si basta cuando lleguen las tarjetas. Intel sigue preparando Xe2 para Lunar Lake y Battlemage en el driver xe, pero en 6.11 todavía hace falta el parámetro force_probe: se activa por defecto en Linux 6.12.
En procesadores, el driver amd-pstate ya puede gestionar el Core Performance Boost y estrena Fast CPPC, y KVM incorpora soporte de SEV-SNP, el cifrado de memoria de AMD que protege una máquina virtual incluso del propio hipervisor. El cifrado también acelera: Eric Biggers añade una implementación de AES-GCM con VAES y AVX-512/AVX10 para procesadores Intel y AMD recientes, documentada con un detalle poco habitual.
En ARM llegan los primeros device trees de portátiles con Snapdragon X1 Elite: el ASUS Vivobook S 15 y el Lenovo Yoga Slim 7x. Arrancan, pero con muchas funciones sin soporte todavía.
Para el usuario, el hardware de finales de 2024 empieza a tener soporte en mainline. Ninguna de estas piezas está terminada: RDNA4, Xe2 y Snapdragon X1 maduran en las releases siguientes, y quien compre ese hardware querrá un kernel más nuevo que 6.11.
8. El salseo: sched_ext fuera, bcachefs en el punto de mira y un adiós en Rust for Linux
El ciclo de 6.11 tiene tres episodios que explican lo que viene después. Ninguno cambia el código de esta release, pero los tres condicionan las siguientes releases.
sched_ext se queda en la puerta. sched_ext permite escribir políticas de planificación de la CPU como programas BPF y cargarlas sin recompilar el kernel. El 11 de junio, Torvalds anuncia que lo integrará en 6.11, aunque los maintainers del scheduler no estén de acuerdo. Tejun Heo envía el pull request el 15 de julio, con unas 14.000 líneas. Qais Yousef y Peter Zijlstra plantean objeciones: el código cambia el comportamiento de schedutil y, según ellos, un kernel con un scheduler cargado desde fuera debería marcarse como tainted. La rc1 sale sin él, como cuenta Phoronix, y hará falta al menos otro ciclo de trabajo. sched_ext entra en Linux 6.12.
Torvalds contra bcachefs en la rc5. El 23 de agosto, Kent Overstreet manda un pull de «fixes» para bcachefs que cambia 1.309 líneas en 39 ficheros, algunos fuera de bcachefs. En la rc5, el kernel solo debería recibir correcciones pequeñas. Torvalds lo rechaza con un «Enough is enough» y escribe que empieza a lamentar haber integrado bcachefs: si bcachefs no puede seguir el calendario normal, quizá no debería estar en mainline. El hilo en lore recoge la discusión; Overstreet defiende que sus cambios corrigen fallos reales y que bcachefs es más fiable que Btrfs. Al día siguiente, Overstreet manda una versión reducida, de 387 líneas, y Torvalds sí la integra.
El choque es el principio de una historia larga: en Linux 6.13 el comité de Código de Conducta sanciona a Overstreet y bcachefs se queda sin cambios, y en Linux 6.18 sale del tree.
Wedson Almeida Filho deja Rust for Linux. El 28 de agosto, uno de los maintainers del proyecto anuncia su retirada porque ya no tiene energía para lo que llama «nontechnical nonsense». Como ejemplo enlaza un momento de la LSFMM de mayo: mientras presenta unos bindings en Rust para sistemas de ficheros, Ted Ts’o toma la palabra para decirle que no va a obligar a todos a aprender Rust. Phoronix y The Register se hacen eco de la despedida, en la que Almeida insiste en que nadie pretende imponer Rust a nadie.
Para el usuario, ninguno de los tres episodios cambia 6.11. Para el proyecto, reflejan las tres tensiones del momento: cuánto poder tienen los maintainers frente a Torvalds, qué se tolera a un sistema de ficheros experimental y cómo convive Rust con quienes no quieren mantenerlo.
9. Por subsistemas
9.1 Procesadores y plataformas
Además de lo que trae para AMD, 6.11 añade soporte de perf para Lunar Lake y Arrow Lake, el audio HDA de Panther Lake y el SoC Mobileye EyeQ6H para coches. En ARM64, la instalación del kernel comprimido por defecto y la virtualización anidada con FEAT_NV2 llegan con el pull de arm64. RISC-V gana memoria hotplug y STACKLEAK en su pull, y LoongArch suma mejoras de KVM. El soporte de PowerPC 40x desaparece.
9.2 Almacenamiento y sistemas de ficheros
ext4 hace que jbd2_transaction_committed() sea más rápida, lo que mejora hasta un 20 % las IOPS con E/S directa asíncrona en dispositivos rápidos. XFS admite FITRIM en el dispositivo realtime, y Btrfs estrena las opciones de rescate ignoremetacsums e ignoresuperflags para montar sistemas de ficheros a medio convertir. bcachefs reescribe su contabilidad de disco en el pull de la merge window, y ntfs3 añade los atributos de comprimido e inmutable en su pull.
9.3 Memoria
La memoria compartida anónima admite huge pages de varios tamaños (mTHP), con mejoras grandes en la latencia de los fallos de página para quien las active. El controlador de memoria de cgroups acepta swappiness= en memory.reclaim, y el parámetro reserve_mem= reserva en el arranque una zona con nombre para guardar logs que sobrevivan a un reinicio. Andrii Nakryiko añade PROCMAP_QUERY, una consulta binaria sobre /proc/<pid>/maps que evita a los profilers analizar texto.
9.4 Red
La pila de red trae IPPROTO_SMC para crear sockets SMC directamente, un tcp_rto_min_us para fijar el tiempo mínimo de retransmisión por defecto y la posibilidad de actualizar el firmware de los módulos ópticos con ethtool. io_uring suma IORING_OP_BIND y IORING_OP_LISTEN, de modo que un servidor puede abrir su socket de escucha sin salir de io_uring. El pull de red también prepara Device Memory TCP, que llega en 6.12.
9.5 Seguridad y virtualización
Además de getrandom() en el vDSO y los buckets dedicados, el kernel añade la opción spectre_bhi=vmexit para proveedores de nube que solo quieren la mitigación en la salida de las máquinas virtuales. El algoritmo SM2 desaparece del subsistema criptográfico. En KVM, una nueva llamada deja mapeada de antemano la memoria de una máquina virtual antes de arrancarla, algo que necesitan las máquinas virtuales privadas.
10. Lo que no llega
- sched_ext se aplaza. El pull de julio no se integra tras las objeciones de los maintainers del scheduler; entra en 6.12. Phoronix.
- PREEMPT_RT no está completo. El bloqueo anidado de bottom halves es una pieza; la opción de compilar un kernel realtime llega en 6.12. LWN.
- Las escrituras atómicas no llegan a los ficheros. En 6.11 solo funcionan sobre el dispositivo de bloque; ext4 y XFS las admiten en Linux 6.13.
- Xe2 sigue siendo experimental. Lunar Lake y Battlemage necesitan
force_probe; el soporte estable llega en 6.12. Phoronix. - RDNA4 es preliminar. Las tarjetas no han salido y el soporte puede necesitar un kernel posterior. Phoronix.
getrandom()en el vDSO solo en x86-64. Las demás arquitecturas lo reciben en 6.12 y hace falta una biblioteca C que lo use. Linux 6.12.- El pull grande de bcachefs se rechaza. Solo entra la versión reducida de 387 líneas; el resto espera a 6.12. Respuesta de Torvalds.
- La Raspberry Pi 5 no está. Su soporte mínimo de arranque llega en 6.12, aunque algunas listas lo atribuyan a 6.11. Commit.
11. Cambios menores
Una selección de cambios más pequeños, agrupados por área. Cada uno lleva su enlace y lo que implica.
Core y trazas
- Syscall
uretprobe()— acelera entre un 10 y un 30 % las sondas de retorno en espacio de usuario en x86-64. - Traducción de PID entre namespaces — nsfs gana ioctls para pasar un PID de un namespace a otro sin trucos.
- Descriptores de namespace desde un pidfd —
pidfspermite entrar en los namespaces de un proceso a partir de su pidfd. listmount()ystatmount()en namespaces ajenos — un gestor de contenedores puede listar los montajes de otro namespace.- Atributo
replaceen livepatch — dice si un parche en caliente sustituye a los anteriores. rcutree.nohz_full_patience_delay— reduce el ruido de RCU en CPUs aisladas connohz_full.
Hardware y drivers
- Driver ISP de amdgpu — el procesador de imagen de las APU de AMD para cámaras de portátil.
- Logo en el pánico gráfico — la pantalla de
drm_panicpuede mostrar un logo monocromo. - Modo de TV monocromo — el driver
vc4de la Raspberry Pi admite salida de TV en blanco y negro. - Sonido — nuevos códecs y amplificadores, entre ellos el Realtek RT1318.
Sistemas de ficheros y bloque
- Cliente NFS — el cliente NFS admite folios grandes.
- NFSD — el servidor admite delegaciones de escritura en
LAYOUTGETy se controla por netlink. - io_uring —
madviseyfadviseaceptan longitudes de 64 bits.
Seguridad
- Hardening — el modo de FineIBT se elige en Kconfig y
randomize_kstackgenera mejor código.
12. Qué viene después
La merge window de 6.12 se abrió el 16 de septiembre de 2024, un día después de la release, durante el Open Source Summit Europe. Fue la que trajo PREEMPT_RT, sched_ext, Xe2 por defecto y el soporte mínimo de la Raspberry Pi 5, y la que acabó siendo la LTS de 2024.
6.11 llega a las distribuciones de otoño: Fedora 41 y Ubuntu 24.10 la usan como kernel. Para quien administre sistemas, 6.11 no es LTS y su soporte se acaba en pocos meses: la LTS actual es 6.6 y la siguiente será 6.12. Para quien desarrolle, 6.11 deja interfaces que conviene conocer: getrandom() en el vDSO, RWF_ATOMIC y PROCMAP_QUERY.
La página de la serie 6.x recoge todas las releases, el índice del kernel tiene el resto y LWN sigue el estado de las ramas estables. La siguiente release es Linux 6.12.