Linux 6.2: Arc, RTX 30 y Retbleed
Intel Arc deja de ser experimental, Nouveau arranca las RTX 30 y Retbleed cuesta menos: 15.536 changesets y 2.088 desarrolladores.
Linux 6.2 se ha publicado hoy, 19 de febrero de 2023, con Intel Arc estable, soporte inicial de NVIDIA RTX 30 en Nouveau y una mitigación de Retbleed mucho más barata. El ciclo deja 15.536 changesets y 2.088 desarrolladores, récord de participación, tras diez semanas que empezaron en Navidad. También es la release en la que Intel On Demand empieza a medir funciones de pago.
Torvalds pide pruebas con una sonrisa: «Please do give 6.2 a testing. Maybe it’s not a sexy LTS release like 6.1 ended up being, but all those regular pedestrian kernels want some test love too». Linux 6.2 sale el domingo 19 de febrero de 2023, diez semanas después de Linux 6.1 y dentro de la serie 6.x; la merge window de 6.3 se abre al día siguiente.
El ciclo es el más concurrido hasta la fecha: 15.536 changesets de 2.088 desarrolladores, un récord que supera por dos a los 2.086 de 5.19, con 294 novatos y 235 empresas. Uwe Kleine-König encabeza la lista con 571, casi todo refactorizaciones de drivers; le siguen Krzysztof Kozlowski, con 342, y Johan Hovold, con 178.
Hay tres claves. La primera es el hardware: Intel Arc deja de ser experimental, Nouveau arranca las RTX 30 y Apple M1/M2 suma piezas. La segunda es el rendimiento: Retbleed cuesta menos con el seguimiento de profundidad de llamada, y FineIBT refuerza el control de flujo. La tercera es el sistema: Btrfs mejora RAID5/6, el bloque gana controles de writeback y TCP estrena balanceo protector. Estas son las claves; el resto de cambios está al final.
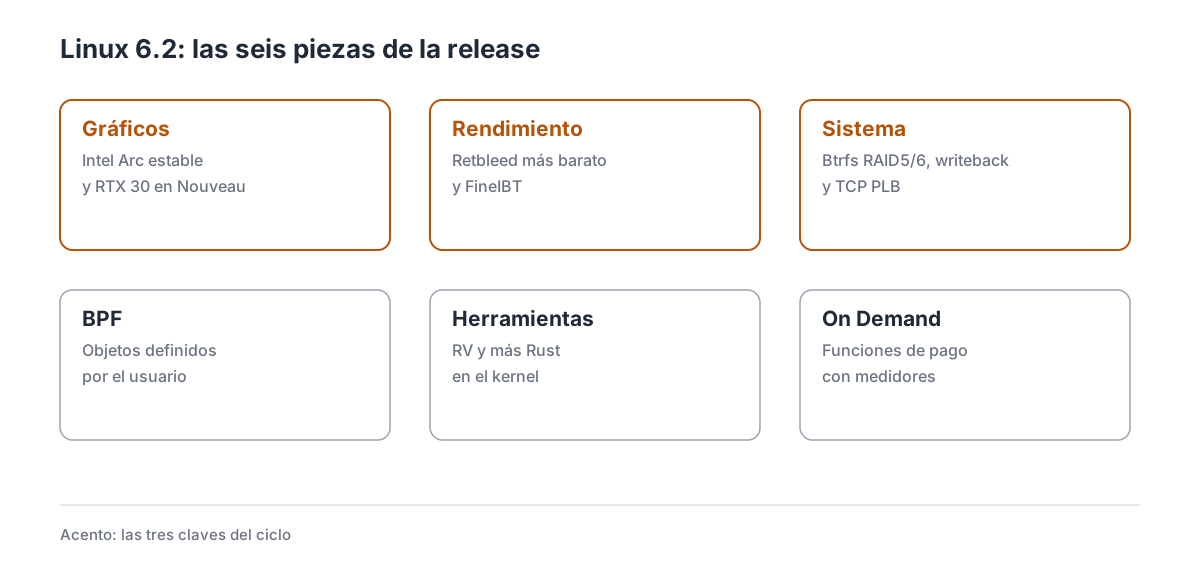
Las seis piezas de la release, con las tres claves resaltadas.
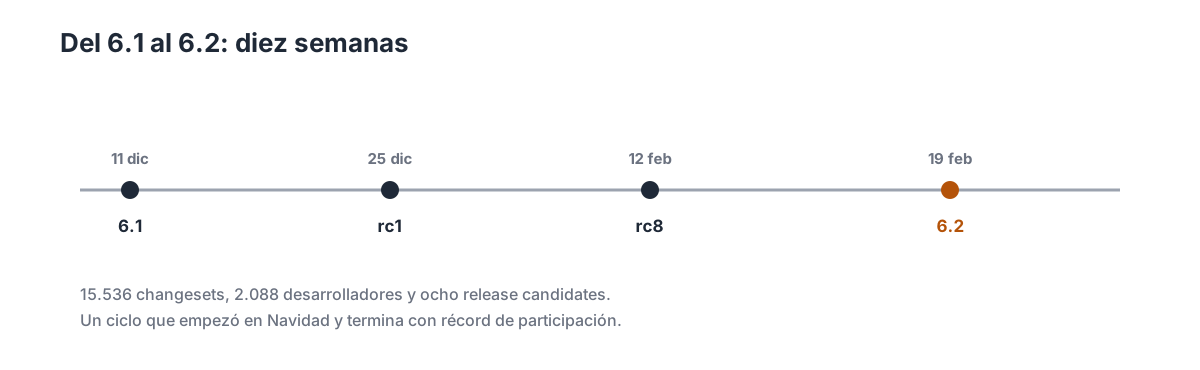
Del 6.1 al 6.2: diez semanas, una rc1 el día de Navidad y ocho release candidates.
1. Las cifras de un ciclo récord
| Dato | Valor |
|---|---|
| Fecha de release | 19 de febrero de 2023 |
| Versión anterior | 6.1 (11 de diciembre de 2022) |
| Merge window | 12 al 25 de diciembre de 2022 |
| Release candidates | 8 |
| Changesets | 15.536 |
| Desarrolladores | 2.088 |
| Novatos | 294 |
| Empresas | 235 |
Los 2.088 desarrolladores son el número más alto de la historia de la serie, y las 15.536 changesets superan a las de 6.1. El ciclo empieza con la rc1 el día de Navidad y termina con ocho release candidates, una más de lo habitual, por el calendario de vacaciones.
Por empresas, Intel firma 1.658 changesets (10,7 %), Google 1.119, Linaro 1.118 y Red Hat 1.026. Huawei y AMD completan el grupo de cabeza. Las estadísticas de LWN tienen el desglose, y el ChangeLog-6.2 la lista de commits.
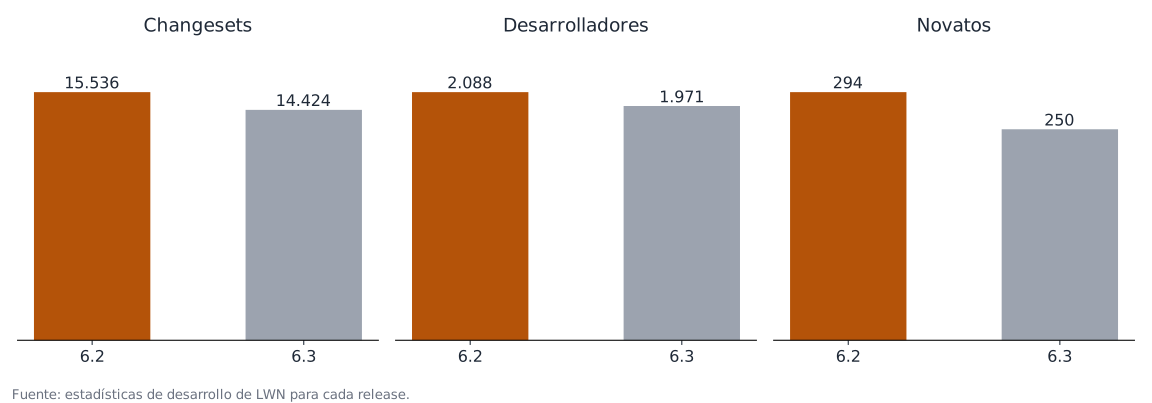
El ciclo de 6.2 comparado con 6.3, según las estadísticas de LWN.
2. Retbleed cuesta menos
Retbleed explota el retorno de las funciones para saltarse las mitigaciones de Spectre. La defensa habitual es activar IBRS, que en los núcleos Skylake y similares cuesta un rendimiento notable. El kernel llevaba tiempo conviviendo con ese coste.
6.2 añade el seguimiento de profundidad de llamada: el kernel cuenta cuántas llamadas anidadas hay y, en lugar de activar IBRS en cada entrada, rellena el return stack buffer con entradas controladas cuando la profundidad lo permite. Se activa con retbleed=stuff y reduce el coste en las CPU afectadas. LWN lo explicó en Stuffing the return stack buffer. El modo se puede forzar con retbleed=force cuando el kernel no lo elige solo, y conviene comprobar con dmesg qué mitigación está activa.
La limitación es el hardware: solo cubre los núcleos para los que se diseñó, y en otros procesadores sigue haciendo falta la mitigación clásica. Las máquinas Skylake ganan rendimiento sin quedarse sin protección, que es lo que necesita el hardware que ya está en uso.
3. FineIBT: control de flujo más barato
FineIBT combina dos mecanismos: kCFI, que anota las llamadas indirectas con un hash en tiempo de compilación, y el hardware IBT de Intel, que comprueba que el destino de una llamada indirecta es una función válida. El resultado es una integridad de flujo de control más fina que la que ofrece IBT solo, y más barata que las comprobaciones puramente software.
El soporte de FineIBT llega en 6.2 y se apoya en el trabajo de kCFI que ya estaba en el árbol. Juntos permiten que un kernel con CFI no tenga que instrumentar cada llamada de la misma forma.
El lado IBT del mecanismo está en un segundo parche, que comprueba el destino de la llamada con el hardware. La contrapartida es que necesita hardware con IBT y un compilador que emita los hashes; sin las dos cosas, se queda en kCFI. La protección contra ataques de flujo de control ya no exige una CPU nueva.
4. Btrfs y el RAID5/6
Btrfs tiene fama de no ser fiable en RAID5/6, y con razón: durante años ha tenido problemas de escritura parcial y de reconstrucción. 6.2 da un paso con mejoras en la fiabilidad de RAID5/6: corrige el RMW destructivo, usa un bitmap de errores más preciso y ajusta la reconstrucción.
También entran mejoras de rendimiento en btrfs send, lseek y el ioctl FIEMAP, y el discard asíncrono se activa solo cuando es posible. Son cambios pequeños que suman en cargas de copia y de instantáneas.
La limitación es que RAID5/6 sigue sin ser recomendable para datos críticos: las mejoras reducen el riesgo, no lo eliminan. El bitmap de errores es la otra mitad del arreglo: permite saber qué bloque falló sin recorrer toda la tira. El RAID5 de Btrfs se acerca a ser utilizable, pero la recomendación de usar RAID1 o RAID10 sigue en pie; la documentación de Btrfs explica los perfiles.
5. Writeback con más controles
El writeback vuelca los datos modificados a disco en segundo plano, y en algunos dispositivos —redes de bloques, USB— puede consumir más memoria de la cuenta. 6.2 añade cinco controles por dispositivo en /sys/class/bdi/: strict_limit, min_bytes, max_bytes, min_ratio_fine y max_ratio_fine.
Los umbrales se aplican en dos capas: una para el límite estricto y otra para el reparto proporcional. Con ellos, el administrador puede poner un techo duro a la memoria modificada de un dispositivo, o afinar los umbrales con más precisión que los porcentajes globales. Es la pieza que faltaba para tratar discos lentos y rápidos de forma distinta.
La contrapartida es que hay que configurarlo: los valores por defecto siguen valiendo para la mayoría. El bloque ya distingue entre un NVMe y un USB, y quien lo necesita puede ajustarlo sin tocar el resto. El caso típico es un servidor con el sistema en NVMe y los datos en una red de bloques: sin estos controles, el disco lento arrastraba la memoria sucia de todo el sistema, y con ellos el techo se pone solo donde hace falta.
6. TCP Protective Load Balancing
En un centro de datos, dos conexiones pueden acabar compartiendo el mismo enlace y congestionarlo mientras otros van vacíos. PLB (Protective Load Balancing) usa las señales de congestión —ECN— para cambiar de camino una conexión congestionada.
6.2 añade el soporte de PLB: cuando detecta congestión, el host cambia la etiqueta de flujo IPv6 de la conexión, y la red la encamina por otro camino. Prefiere hacerlo tras periodos de inactividad para no reordenar paquetes.
La limitación es que solo funciona con IPv6 y que necesita una red que use la etiqueta de flujo para encaminar. El host ayuda a repartir la carga sin tocar los switches, algo que los operadores agradecen. El diseño está en el paper de SIGCOMM 2022, y el kernel lo activa por socket.
7. BPF: objetos definidos por el usuario
Los programas BPF tenían estructuras de datos limitadas: mapas, listas y poco más. 6.2 añade objetos definidos por el usuario, con los que un programa puede reservar memoria propia, construir jerarquías y montar listas enlazadas dentro de BPF.
También llega el soporte de bpf_rcu_read_lock() en programas dormibles, y la posibilidad de guardar struct task_struct como kptr en mapas.
La contrapartida es que el verificador tiene que demostrar que los objetos se usan bien, y eso limita lo que se puede hacer. BPF ya no se limita a los mapas: los programas pueden reservar memoria propia, y la documentación de BPF tiene las APIs.
8. RV, Rust y RCU
El sistema de verificación en tiempo de ejecución (RV) estrena su herramienta de usuario: rv sirve de interfaz para los monitores del kernel y de casa para los que se controlan desde el espacio de usuario. Con esto, RV se puede usar fuera de los laboratorios; su documentación describe los monitores.
Rust suma cadenas, formato, errores, impresión y asignación de memoria, con tipos nuevos y mejor depuración: la infraestructura se acerca a lo que hace falta para escribir drivers de verdad. Y RCU mejora su consumo de energía en reposo agrupando callbacks por temporizador.
La contrapartida es que RV y Rust siguen siendo herramientas para desarrolladores, y que el ahorro de RCU depende de la carga. El kernel es más fácil de verificar, y escribir drivers en Rust también, aunque el usuario no lo note; la guía de Rust tiene los detalles.
9. Intel Arc estable y RTX 30 en Nouveau
Intel Arc deja de ser experimental en 6.2: el driver i915 cubre las GPU Arc Alchemist con aceleración 3D y vídeo, y Mesa puede usarlas sin trucos. No significa que todos los juegos vayan finos, pero sí que la tarjeta deja de ser un experimento.
En NVIDIA, Nouveau da soporte inicial a las RTX 30 (Ampere) con el firmware GSP, el camino que permitirá usar el software libre en las tarjetas modernas. Es el primer paso de un trabajo que continuará en las releases siguientes.
La contrapartida es el hardware: Arc necesita una GPU de Intel y RTX 30 necesita firmware propietario y no cubre todo. Las dos GPU más esperadas ya funcionan con software libre, con matices; Phoronix publicó un repaso de las dos al salir la release.
10. Apple Silicon, Meteor Lake y el resto de gráficos
Apple Silicon da un paso más: 6.2 añade los chips T6000 (M1 Pro), T6001 (M1 Max) y T6002 (M1 Ultra), con los device trees de las placas que los usan. Es el trabajo de Asahi Linux, y significa que el kernel reconoce los MacBook Pro de 14 y 16 pulgadas y el Mac Studio; los drivers siguen llegando en releases posteriores.
En Intel, Meteor Lake suma piezas de gráficos y DMC, y el driver i915 cubre las Arc Alchemist con aceleración 3D y vídeo. En AMD, el ciclo trae DCN en ARM, GFX preemption para gfx9 y más piezas de RDNA3. También entra el nuevo subsistema accel, que separa las tarjetas de cálculo de los drivers gráficos.
El límite es que Apple Silicon depende de trabajo fuera del tree (Asahi), que Meteor Lake aún no está en la calle y que Arc necesita una GPU de Intel. El kernel llega preparado al hardware que está a punto de salir.
11. El salseo: Intel On Demand, funciones bajo licencia
Intel llama «On Demand» a su modelo de Software Defined Silicon: funciones que ya están en el silicio del Xeon —hardware especializado, funciones de seguridad— se activan pagando una licencia. El driver intel_sdsi existe desde antes, y en 6.2 gana la lectura de medidores y certificados para que el modelo funcione de verdad.
La comunidad lo vio claro: DLC para servidores, y la prensa alemana lo tituló como una barrera de pago sobre hardware ya comprado. Phoronix lo tituló en 6.2 como «Intel On Demand Driver Ready To Activate Your Licensed CPU Features», y la prensa alemana lo comparó con una barrera de pago sobre hardware ya comprado. La crítica no era técnica —el driver funciona— sino de modelo: el kernel se convierte en la herramienta que comprueba si has pagado.
El final es conocido: Intel aparcó el proyecto en 2026 y archivó su repositorio. El kernel puede activar funciones de pago; que alguien las compre ya es otra cosa.
12. iommufd: la IOMMU estrena API propia
La IOMMU traduce direcciones para los dispositivos, y hasta 6.2 el espacio de usuario la controlaba a través de VFIO: el modelo de containers y grupos definía qué dispositivo veía qué memoria. Ese diseño funcionaba para asignar una tarjeta a una máquina virtual, pero no encajaba con vdpa, con los dispositivos virtuales ni con las tarjetas de cálculo que quieren su propio espacio de direcciones.
iommufd separa la IOMMU del bus de la de VFIO: es un dispositivo en /dev/iommu con el que un proceso crea objetos, mapea memoria y los asocia a dispositivos. Cualquier subsistema puede usarlo, y el refactor de SVA e IOPF deja el camino preparado para compartir páginas entre CPU y dispositivo sin copiar.
El cambio es de arquitectura, no de rendimiento: pone la IOMMU en el mismo nivel que el resto de interfaces del kernel, de modo que un driver nuevo no tiene que inventar su propio modelo ni depender de VFIO. La contrapartida es que las herramientas y QEMU tardaron en adoptarlo, y que durante un tiempo convivieron las dos APIs.
Los límites: iommufd necesita IOMMU con soporte de tablas de páginas de usuario, y no todas las plataformas lo tienen; los drivers antiguos siguen usando el camino de VFIO. La documentación de iommufd describe los objetos.
13. FUSE, EROFS y NTFS3: los otros sistemas de ficheros
Btrfs se lleva la sección anterior, pero el ciclo toca los sistemas de ficheros que están en portátiles, contenedores y discos externos. FUSE añade el modo «expire only» para invalidar entradas de la caché sin borrarlas, útil para servidores de ficheros en red que quieren que el cliente revalide pero no recargue.
EROFS, el sistema de solo lectura que usan Android y muchas imágenes de contenedor, habilita folios grandes en el modo iomap y folios grandes para fscache, dos cambios que reducen el número de operaciones por lectura. squashfs gana el parámetro de montaje threads= para descomprimir en paralelo, y los montajes con idmap llegan a más sistemas.
NTFS3 incorpora nocase, que trata los nombres como Windows, y windows_names, que rechaza los caracteres que Windows no admite. También expone los atributos de Windows como atributo extendido.
La utilidad depende del caso: threads= acelera el arranque de una imagen comprimida, nocase evita que un proyecto compartido con Windows se rompa y los folios de EROFS destacan en móviles. Nada de esto cambia el formato en disco, así que funciona con sistemas ya creados.
El límite es el de siempre: hay que tener el kernel nuevo, y las distribuciones LTS tardan. La documentación de FUSE y la de EROFS tienen los detalles.
14. SLUB_TINY y folios: memoria pequeña y memoria grande
La memoria del kernel se mueve en dos direcciones a la vez. Hacia abajo, 6.2 añade CONFIG_SLUB_TINY, una configuración de SLUB pensada para sistemas con muy poca memoria: menos estructuras por caché, menos código y un consumo que se mide en kilobytes. Es la respuesta para las placas embebidas que antes elegían SLOB, un allocator que el kernel quiere retirar.
Hacia arriba, los contadores de mapa de páginas compuestas se unifican y se aceleran, con lo que asignar y liberar páginas grandes deja de tocar varias estructuras. hwpoison aprende a recuperarse de un fallo en el copy-on-write de una página grande, y la memoria compartida anónima se puede poner nombre para verla en /proc con una etiqueta legible.
Los contadores de RSS pasan a contadores por CPU, lo que reduce la contención en máquinas con muchos núcleos y procesos cortos.
El patrón es doble: el mismo ciclo hace que el kernel quepa en menos memoria y que gestione mejor la memoria grande. La contrapartida es que SLUB_TINY renuncia a depuración y a partes de la contabilidad, así que no sirve para un servidor.
Los límites: SLUB_TINY es una opción de compilación, no un modo que se active en caliente, y los contadores por CPU pueden desviarse ligeramente del valor exacto. La documentación de SLUB recoge las opciones.
15. Procesos y diagnóstico: core_pattern, TIOCSTI y /proc
El ciclo también toca las herramientas con las que se administra un sistema. core_pattern gana un especificador de CPU, de modo que un volcado puede guardarse con el número de núcleo en el nombre; en máquinas con muchos procesos y muchos núcleos, eso evita que dos volcados se pisen.
/proc/<pid>/fd informa del tamaño de cada descriptor abierto al hacer stat(), una información que antes solo se podía obtener con lsof y que ahora aparece en la herramienta que ya estabas usando. TIOCSTI, la ioctl que permite inyectar caracteres en la terminal de otro proceso, se puede desactivar por completo: es una vía clásica de escape de un sudo o de un contenedor, y muchas distribuciones la apagan por defecto.
En io_uring, EPOLL_URING_WAKE permite que epoll despierte un anillo sin pasar por una llamada al sistema, y cgroup/cpuset recibe optimizaciones de la versión 2 que reducen el coste de mover tareas entre cgroups.
Son cambios pequeños que se agradecen en producción: el nombre del volcado dice en qué CPU murió el proceso, el stat() del descriptor evita un lsof en un script de monitorización y TIOCSTI cerrado elimina una técnica de escalada. Ninguno cambia la forma de trabajar de un usuario normal.
Los límites: desactivar TIOCSTI puede romper programas antiguos que la usan para automatizar terminales, y el tamaño del descriptor no dice nada de su contenido. La documentación de proc recoge los ficheros.
16. Por subsistemas
16.1 Memoria y bloque
El writeback gana cinco controles por dispositivo, y el bloque suma piezas: blk-iocost recibe mejoras de reparto, zram admite varios flujos de compresión y blk-crypto estrena SM4 XTS para cifrar con el estándar chino. En memoria, RCU reduce el consumo en reposo y los folios siguen ganando terreno.
16.2 Sistemas de ficheros
Btrfs mejora el envío con extents compartidos y el rendimiento de FIEMAP, además de RAID5/6. F2FS permite comprimir un fichero concreto y estrena la opción de montaje barrier. NTFS3 añade hidedotfiles y XFS recibe correcciones en el scrubber y en los contadores.
16.3 Red
La pila de red suma sockets TIME_WAIT en bhash2, tablas hash de UDP por namespace y una separación de caché en la recepción de UDP. También llega TCP PLB, y los túneles suben su velocidad anunciada de 10 Mbps a 10 Gbps.
16.4 Seguridad y virtualización
La seguridad recibe el random seed de las variables EFI, más información de auditoría en AppArmor y el derecho de truncado de Landlock. En virtualización, VFIO se conecta a IOMMUFD y TDX estrena la atestación de invitados.
16.5 Arquitecturas
ARM64 gana los SoC de Qualcomm MSM8996 Pro, SM6115 y SM4250, y más placas de Rockchip. También entran placas de aspeed, i.MX y Rockchip para sistemas embebidos, y avanzan RISC-V y LoongArch con correcciones y soporte de plataforma.
16.6 Drivers y plataformas
Además de Arc y RTX 30, el ciclo trae HWMON para Intel, nomodeset en los drivers PCI de fbdev y la carga de HuC en DG2. Los paneles, sensores y drivers de plataforma suman hardware nuevo.
16.7 Core y herramientas
El kernel limita los oops repetidos, permite fijar la afinidad de CPU de forma persistente y mejora cgroup/cpuset. io_uring añade el informe de uso de SEND_ZC y el procesamiento por lotes de multishot, y el módulo de zstd se puede descomprimir en el kernel.
17. Lo que no llega
Retbleed=stuff solo cubre Skylake y similares; en otros núcleos sigue la mitigación clásica. FineIBT necesita hardware IBT. Btrfs RAID5/6 no es para datos críticos. TCP PLB solo funciona en IPv6.
Arc estable no significa que todos los juegos vayan finos, y RTX 30 en Nouveau necesita firmware. On Demand es una licencia de pago. iommufd necesita IOMMU con tablas de usuario y un QEMU que lo use, así que no llega a todas las máquinas. SLUB_TINY renuncia a la depuración de memoria. io_uring tampoco se queda quieto: el ciclo añade la finalización por lotes de multishot y el informe de uso de SEND_ZC, dos piezas que preparan el terreno para servidores que quieren cero copias. Y 6.2 no es LTS: la serie con una LTS es 6.1, hasta que llegue 6.6, según kernel.org.
18. Cambios menores
Core
- zstd en el kernel — el módulo puede descomprimir con zstd.
- byteorder en sysfs — el orden de bytes de la CPU se consulta sin compilar.
- io_uring multishot — finalización por lotes para las peticiones multishot.
Bloque
- BFQ sync io — permite operaciones de E/S concurrentes en un caso concreto.
- null_blk read-only — zonas de solo lectura y offline para pruebas.
Sistemas de ficheros
- F2FS barrier — opción de montaje para forzar el orden de escritura.
- NTFS3 hidedotfiles — oculta los ficheros con punto, como Windows.
- Btrfs: grupos de bloque — evita actualizar el grupo si los bytes usados no cambian.
- Btrfs: estado de flushing — nuevo estado para cuando se agota el espacio.
Networking
- TUN a 10 Gbps — el túnel anuncia una velocidad realista.
- bond y TLS — el bond deja de anunciar TLS si no lo admite.
- SYN flood con dirección — el aviso incluye la dirección que escucha.
- Renombrar interfaces en caliente — se puede cambiar el nombre con la interfaz levantada.
Seguridad
- AppArmor: etiquetas — permisos con etiqueta y cadena de tag.
- AppArmor: zstd — comprime los perfiles con zstd.
- AppArmor: modo usuario — información de auditoría con el modo que tomó la decisión.
Arquitecturas
- aspeed Bonnell — device tree para el BMC de IBM.
- Kobo Aura 2 — device tree del lector.
19. Qué viene después
La merge window de 6.3 se abre el 20 de febrero y cierra el 5 de marzo. Ese ciclo traerá Btrfs con clases de tamaño, HID-BPF, IPv4 BIG TCP y el adiós al compilador ICC; Linux 6.3 sale el 23 de abril; LWN cubrió la ventana en dos partes.
Para las distribuciones, 6.2 es la release de invierno: Ubuntu 23.04 y Fedora 38 la adoptan, y las rolling la tienen en semanas. Es también la release en la que Intel On Demand debuta en el árbol, con la polémica que cuenta la sección 11. La LTS sigue siendo 6.1 hasta que 6.6 tome el relevo.
Lo que no se sabrá hasta las siguientes releases es si Arc convence a los jugadores y si Nouveau llega a las RTX 40. Tampoco hay fecha para que iommufd sustituya del todo al modelo de containers de VFIO, ni para que SLUB_TINY herede el hueco que deje SLOB en las placas antiguas.
20. Referencias
- KernelNewbies: Linux 6.2 — inventario completo por subsistema.
- LWN: The 6.2 kernel has been released — resumen del anuncio.
- Intel SDSi en GitHub — las herramientas de Intel On Demand.
- Documentación del kernel — manuales de los subsistemas citados.