Linux 6.3: Btrfs, HID-BPF y Meteor Lake
Btrfs reduce la fragmentación, llega HID-BPF y Meteor Lake suma soporte: 14.424 changesets y el adiós al compilador ICC de Intel.
Linux 6.3 se ha publicado hoy, 23 de abril de 2023, con Btrfs más ordenado, HID-BPF y soporte para Meteor Lake. El ciclo deja 14.424 changesets y 1.971 desarrolladores, y se despide del compilador ICC de Intel. También es la release que añade los memfd no ejecutables y el IPv4 BIG TCP.
Torvalds lo resume en una frase: «So here we are, right on schedule». Linux 6.3 sale el domingo 23 de abril de 2023, nueve semanas después de 6.2 y dentro de la serie 6.x; la merge window de 6.4 se abre al día siguiente.
El ciclo baja un poco en volumen: 14.424 changesets de 1.971 desarrolladores, de los que 250 son novatos, con 220 empresas identificadas. Krzysztof Kozlowski encabeza la lista con 387, casi todo devicetree; le siguen Dmitry Baryshkov, con 317 y drivers de Qualcomm, y Arnd Bergmann, con 185 repartidos por todo el árbol.
Hay tres claves. La primera es el almacenamiento: Btrfs estrena clases de tamaño de bloque para reducir la fragmentación, y BFQ aprende a tratar discos con varios brazos. La segunda es la seguridad: los memfd pueden dejar de ser ejecutables y el kernel dice adiós al compilador ICC de Intel. La tercera es el hardware: Meteor Lake suma piezas, AMD estrena Auto IBRS y el mando de la Steam Deck tiene interfaz propia. Estas son las claves; el resto de cambios está al final.
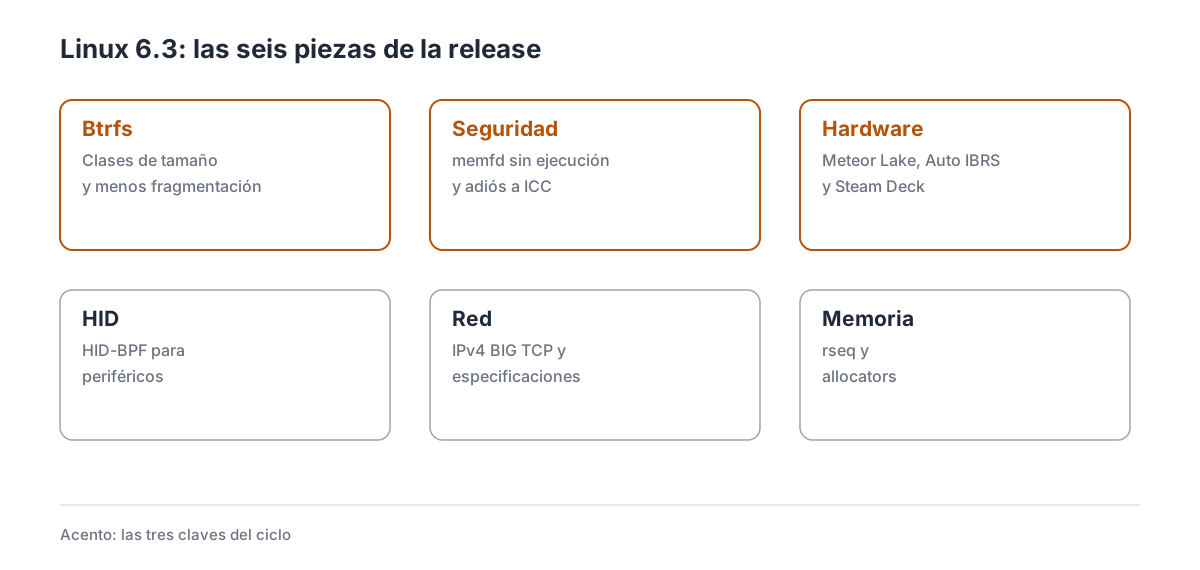
Las seis piezas de la release, con las tres claves resaltadas.
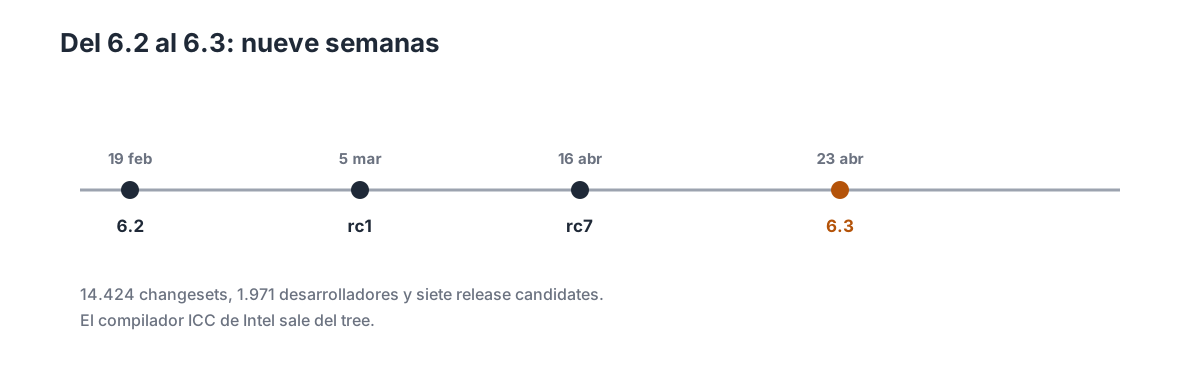
Del 6.2 al 6.3: nueve semanas, siete release candidates y el adiós a ICC.
1. Las cifras de un ciclo con calma
| Dato | Valor |
|---|---|
| Fecha de release | 23 de abril de 2023 |
| Versión anterior | 6.2 (19 de febrero de 2023) |
| Merge window | 20 de febrero al 5 de marzo de 2023 |
| Release candidates | 7 |
| Changesets | 14.424 |
| Desarrolladores | 1.971 |
| Novatos | 250 |
| Empresas | 220 |
Las 14.424 changesets son una bajada suave respecto a 6.2, y la participación también baja un poco. El ciclo no incluye un cambio de plataforma, pero sí varias novedades que destacan: Btrfs, HID-BPF, BIG TCP y los memfd.
Por empresas, Linaro firma 1.752 changesets (12,1 %), Intel 1.416 (9,8 %) y Red Hat 1.013 (7,0 %). Google y AMD completan el quinteto. El reparto refleja el ciclo: Linaro empuja ARM64 y placas nuevas, Intel prepara Meteor Lake y AMD afina el soporte de Zen 4. Las estadísticas de LWN tienen el desglose, y el ChangeLog-6.3 la lista de commits.
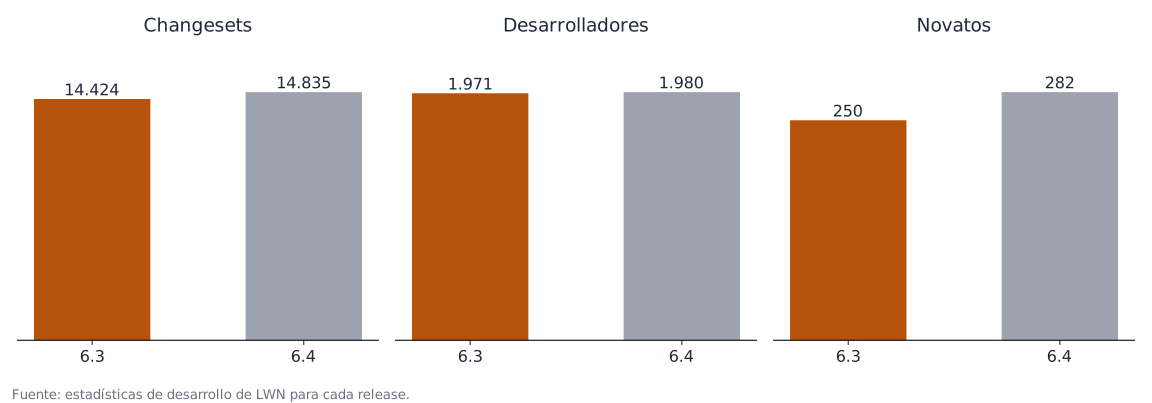
El ciclo de 6.3 comparado con 6.4, según las estadísticas de LWN.
2. Btrfs: clases de tamaño y menos fragmentación
Btrfs agrupa los datos en grupos de bloques (block groups) que se reservan y se llenan por separado. Cuando los tamaños no encajan, el espacio se fragmenta y el sistema termina con grupos medio vacíos que no se pueden reutilizar.
6.3 añade clases de tamaño para los grupos de datos: en lugar de crear grupos de un tamaño fijo, el sistema los crea en categorías y elige la que mejor se ajusta a la reserva. El resultado es menos fragmentación y menos espacio perdido en discos que llevan tiempo llenándose y vaciándose. La consolidación del checksumming y la reparación va en la misma dirección: menos código duplicado y menos casos raros.
La limitación es que Btrfs sigue necesitando mantenimiento: las clases de tamaño ayudan, pero no sustituyen a un balanceo cuando el sistema de ficheros ya está fragmentado. El sistema de ficheros ya no desperdicia espacio de forma inherente, y la documentación de Btrfs explica los grupos de bloque. Para comprobarlo en un sistema real, btrfs filesystem usage -b muestra cuánto ocupa cada grupo y cuánto está libre dentro de él: si hay muchos grupos casi vacíos, las clases de tamaño tienen margen de mejora.
3. HID-BPF: programas para periféricos
Cada teclado, ratón o mando con un comportamiento raro acababa en un parche del kernel: un quirk para este modelo, otro para aquel. HID-BPF permite cargar programas BPF que corrigen el comportamiento de un dispositivo HID sin tocar el kernel.
El programa se asocia a un dispositivo concreto y puede filtrar eventos, cambiar descriptores o arreglar informes mal formados. Es la misma idea que los quirks de hid-quirks.c, pero en un programa que se carga en caliente y que puede venir con el paquete del dispositivo. La documentación de BPF tiene las APIs que necesita el programa. LWN lo explicó en BPF for HID drivers.
La contrapartida es que hace falta una herramienta que compile y cargue el programa, y que el verificador de BPF tiene que aceptarlo. Los periféricos ya no necesitan un parche del kernel para funcionar bien, y la documentación de HID describe el modelo.
4. memfd sin ejecución
Un memfd es un fichero anónimo en memoria que se puede pasar entre procesos. Hasta ahora, un memfd podía ejecutarse, lo que lo convertía en una vía para cargar código sin tocar el disco: útil para JIT, peligroso para todo lo demás.
6.3 añade los flags MFD_NOEXEC_SEAL y MFD_EXEC: el primero crea el memfd sin permiso de ejecución y lo sella, y el segundo mantiene el comportamiento antiguo. Un sysctl permite fijar el valor por defecto para los programas que no pasan flags, de modo que una distribución puede decidir que los memfd nuevos no se ejecuten; LWN lo discutió en Enabling non-executable memfds.
El límite es la compatibilidad: los programas que crean memfd ejecutables sin pasar flags pueden romperse si el sistema cambia el valor por defecto. El kernel ofrece la herramienta para cerrar una vía de ejecución de código, y cada distribución decide cuándo la usa.
5. IPv4 BIG TCP
TCP tiene un límite de 64 KB por trama, y en redes de 100 Gbps eso obliga a segmentar y a procesar muchas más tramas de las necesarias. BIG TCP permite tramas mayores, pero hasta ahora solo funcionaba en IPv6.
6.3 añade BIG TCP para IPv4: las tramas TSO pueden superar ese límite, con lo que la pila procesa menos paquetes por byte y reduce el coste por Gbps. El cambio se nota en servidores con NICs modernas y en máquinas virtuales con virtio; LWN lo contó en Going big with TCP packets.
La contrapartida es que hay que activarlo y que la red intermedia tiene que aguantar tramas grandes; si un router no lo admite, el paquete se fragmenta o se descarta. Menos paquetes por byte en las redes de 100 Gbps. El límite práctico es el MTU de la ruta: BIG TCP agrupa segmentos en el host, pero si un salto intermedio no admite el tamaño, el paquete se fragmenta o se pierde, y el rendimiento cae por debajo del de antes. Por eso se activa por interfaz y se prueba en el laboratorio antes que en producción.
6. rseq y los allocators
rseq es la syscall que permite a una biblioteca registrar una región de memoria por hilo para operaciones atómicas sin syscalls. 6.3 añade identificadores de nodo y de concurrencia de la memoria: el programa puede saber en qué nodo NUMA está y cuántas veces ha cambiado el mapa de memoria, sin consultar al kernel.
Con eso, un allocator puede mantener estructuras por nodo y detectar cuándo su copia de la memoria ha quedado obsoleta, en lugar de sincronizar en cada operación. Es la base para allocators más rápidos en máquinas grandes.
La limitación es que hay que usar la API nueva y que el beneficio depende del allocator: glibc y jemalloc tienen que adaptarse. Las bibliotecas ya pueden ver qué pasa con la memoria de un proceso.
7. AMD QoS y Netlink specs
AMD añade a resctrl el ancho de banda de memoria lenta: en las CPU con memoria DDR y HBM, el administrador puede limitar cuánto usa cada grupo de tareas de la memoria más lenta. Es la pieza que faltaba para tratar los dos tipos de memoria como recursos separados.
En red, el kernel empieza a publicar especificaciones de Netlink en YAML: las familias de Netlink describen sus mensajes en un fichero que se puede validar y del que se genera código, en lugar de vivir en documentación dispersa. El objetivo es que las herramientas y los lenguajes tengan una fuente única.
La contrapartida es que la migración es lenta: cada familia tiene que escribir su especificación. La API de configuración de red ya no es cosa solo de los maintainers, y las especificaciones están en la documentación.
8. Meteor Lake, Auto IBRS y Steam Deck
Intel sigue preparando Meteor Lake: 6.3 suma soporte de perf y de RAPL para la plataforma, además de IDs de USB y PCI. No es una plataforma terminada, pero el kernel ya la reconoce.
AMD añade Automatic IBRS: en las CPU Zen 4, la mitigación de Spectre se hace por hardware y el kernel deja de necesitar las secuencias de trampolín, lo que reduce el coste de las entradas al kernel. Es una de esas mejoras que destacan en benchmarks y no en la vida diaria.
En periféricos, hid-steam gana soporte del mando de la Steam Deck: botones, sticks y vibración con una interfaz propia, en lugar de tratarlo como un gamepad genérico.
La contrapartida es que Meteor Lake aún no está en la calle y que Auto IBRS solo funciona en Zen 4. El kernel ya está preparado para el hardware que está a punto de salir.
9. El salseo: el kernel deja de compilarse con ICC
El último día de la merge window, Torvalds mergeó el parche que retiraba el soporte del compilador ICC de Intel. Phoronix lo contó en Linux 6.3 Drops Support For The Intel ICC Compiler: el kernel deja de tener en cuenta a ICC, y el código que existía para que compilara se va con él.
La razón no es un enfado: mantener ICC costaba parches y excepciones que nadie más necesitaba, y el compilador no seguía el ritmo del kernel. GCC y Clang cubren el terreno, y el proyecto prefiere no cargar con un tercero que apenas se usa. El cambio llega sin drama y con el aviso de que quien compile con ICC tendrá que cambiar. La retirada no deja un hueco funcional: GCC y Clang cubren todas las arquitecturas que el kernel admite, y los requisitos de compilación siguen publicados en la documentación.
El episodio explica una parte del proceso que casi nunca se ve: el kernel también retira soporte, y a veces sin conflicto. Un compilador que ya no merece la pena se retira igual que una arquitectura o un sistema de ficheros.
10. Rust: ArcBorrow, ScopeGuard y ForeignOwnable
Rust en el kernel avanza por capas: primero el lenguaje, luego las abstracciones que un driver necesita y, por último, los drivers. 6.3 trabaja en la segunda capa. ArcBorrow permite pasar una referencia a un objeto con contador de referencias sin incrementarlo, algo que evita operaciones atómicas en rutas calientes, y UniqueArc representa un Arc que todavía no se ha compartido, así que se puede modificar sin preocuparse por otros lectores.
El trait ForeignOwnable es la pieza que permite a Rust hablar con C: convierte un objeto en un puntero opaco que el kernel puede guardar en su propio campo y recuperarlo después con seguridad. Se implementa para Box y para el tipo unitario, y el sync module añade el despacho sobre Arc y ArcBorrow para que las APIs genéricas funcionen con ambos.
ScopeGuard cubre el caso de limpieza en errores: ejecuta una acción al salir del ámbito, con lo que un driver no tiene que repetir el goto err_* de C en cada salida.
La diferencia con C es de garantías: en un driver de C, olvidar liberar un recurso en una ruta de error es un fallo que aparece meses después; con ScopeGuard el compilador no deja olvidarlo. Esa es la promesa que hace atractivo Rust en el kernel, y también la razón de que cada abstracción se discuta tanto: el compilador comprueba la propiedad y el tiempo de vida, y el código resultante es más corto. La contrapartida es que cada abstracción nueva hay que diseñarla para que no se pueda usar mal desde C, y eso lleva más discusión que código.
Los límites: estas APIs son internas del árbol y pueden cambiar de una release a otra, así que un módulo fuera del tree se rompe con facilidad. La documentación de Rust recoge el estado.
11. NFS, FUSE y EROFS: folios y extensiones
Los folios siguen colonizando los sistemas de ficheros. NFS convierte su E/S básica a folios, con lo que deja de tratar páginas sueltas y prepara el terreno para lecturas y escrituras más grandes. fscrypt puede descifrar desde folios grandes y fs-verity verificarlos, dos cambios que importan en Android y en imágenes de contenedor cifradas.
FUSE añade la extensión de grupos suplementarios, que permite al servidor de espacio de usuario conocer todos los grupos del proceso que hace la petición y aplicar permisos como lo haría un sistema de ficheros local. EROFS estrena hilos por CPU para descomprimir como opción de montaje.
En seguridad, NFS desactiva por defecto los enctypes basados en DES y ofrece un mecanismo para apagar también SHA-1. Es una retirada esperada: DES lleva años roto como algoritmo de cifrado, y mantenerlo por compatibilidad obligaba a seguir implementándolo.
El hilo común es la madurez: el mismo ciclo que añade folios a los sistemas de ficheros retira criptografía que ya no protege. La contrapartida es que un servidor NFS antiguo con Kerberos y DES deja de funcionar sin cambiar la configuración.
Los límites: los folios grandes solo ayudan si el sistema de ficheros y el dispositivo los aprovechan, y los hilos de EROFS consumen memoria por CPU. La documentación de NFS y la de FUSE tienen los detalles.
12. Scheduler, membarrier y estadísticas NUMA
El scheduler recibe dos ajustes que destacan en cargas grandes. La duración del slice se limita al periodo de latencia, de modo que una tarea no puede acaparar la CPU más tiempo del que el sistema considera aceptable para la interactividad. Y el desthrottling del ancho de banda de CFS escala mejor con muchas CPU, porque deja de recorrer todas las colas para encontrar los cgroups que hay que desbloquear.
membarrier gana MEMBARRIER_CMD_GET_REGISTRATIONS, una consulta que permite a una biblioteca saber si un proceso ya está registrado antes de pedir una barrera, algo que usan los runtimes con recolección de basura. POSIX_FADV_NOREUSE pasa a informar al LRU de que un rango no se va a reutilizar, y el kernel publica estadísticas de errores de memoria por nodo NUMA.
Son mejoras para quien mide: el usuario nota menos tirones en máquinas muy cargadas y el administrador puede ver si los errores de memoria se concentran en un nodo. La contrapartida es que el ajuste del slice cambia el comportamiento de cargas que dependían del valor anterior.
Los límites: el límite del slice no elimina la necesidad de ajustar prioridades, y las estadísticas NUMA dependen de que el hardware informe de los errores. La documentación del scheduler describe los parámetros.
13. ARM: placas nuevas y el adiós a las board files
ARM64 sigue sumando hardware en cada release, y 6.3 no es una excepción. Entran tres chromebooks basados en el Qualcomm SC7280, seis tablets con MSM8916, el router Banana Pi R3 con MT7986 y varias placas de desarrollo con Rockchip RK3588 y RK3568. También llegan dongles LTE y teléfonos con Snapdragon 610 y 632.
La otra cara es la limpieza. El kernel borra las board files antiguas de varias plataformas ARM de 32 bits que ya solo se describen con device tree: código que nadie compila, que nadie prueba y que estorba en cada refactor. Con ellas desaparecen también drivers que solo usaban esas placas.
La transición de ARM es la de una arquitectura que deja de ser un conjunto de placas para ser una plataforma: el device tree describe el hardware, el kernel no necesita código específico de cada placa y las placas nuevas se añaden con un fichero de texto. La contrapartida es que un dispositivo antiguo sin device tree se queda sin soporte.
Los límites: que el kernel reconozca una placa no significa que todos sus periféricos funcionen; los drivers llegan después, y las tablets y chromebooks suelen necesitar trabajo de firmware. La documentación de ARM64 recoge el estado.
14. Coresight y el diagnóstico de ARM64
Coresight es el conjunto de bloques de depuración y traza que ARM pone en sus procesadores, y 6.3 lo amplía con TPDM y TPDA, dos componentes que transportan y combinan traza de varios orígenes. La pieza que faltaba era la asignación de identificadores de origen, sin la cual varios productores de traza no podían convivir en el mismo flujo.
También entra el driver DCC, un bloque que captura datos de depuración de forma continua y los deja en un búfer circular, útil para ver qué pasó antes de un cuelgue sin instrumentar el código. Y se añaden métricas de la CPU Neoverse N2 para perf, con eventos que antes había que leer a mano.
Es depuración de hardware, no de software: en un servidor ARM el problema rara vez es una línea de C, sino un acceso que provoca un stall o una coherencia que falla. Tener traza del propio silicio cambia el diagnóstico de “no sé” a “fue este evento”.
Los límites: hace falta hardware con esos bloques, que suele ser de gama alta; las herramientas de usuario tienen que conocerlos, y la documentación de ARM no siempre es pública. La documentación de Coresight describe el modelo.
15. Por subsistemas
15.1 Core y herramientas
Rust suma Arc para asignaciones con contador de referencias, con coerción entre tipos y soporte de ArcBorrow, y User Mode Linux puede compilar módulos en Rust. El módulo alloc retira ToOwned y Cow en favor de las APIs nuevas, y los netlink specs avanzan en varias familias.
15.2 Sistemas de ficheros
Btrfs mejora el send con extents compartidos, FIEMAP hasta tres veces más rápido y la búsqueda en el b-tree, además de las clases de tamaño. También permite escanear el dispositivo sin bloqueo exclusivo, y ext4 toma el candado compartido en escrituras directas sobre bloques ya reservados.
15.3 Memoria y bloque
DAMON gana filtros para páginas anónimas, migrate_pages() agrupa los TLB flush y MGLRU añade LRU por memcg. El maple tree pasa a modo RCU por defecto, y zsmalloc permite ajustar el tamaño de la cadena de páginas.
15.4 Red
IPv4 BIG TCP y los netlink specs son las claves. Además, el bridge limita las entradas MDB por puerto y VLAN, ICMP añade contadores de rate limit, y IEEE 802.15.4 estrena beaconing y escaneo pasivo.
15.5 Seguridad y virtualización
LoadPin permite cambiar de sistema de ficheros sin modo enforcing, e IMA alinea sus parámetros con el hook de LSM. En virtualización, vhost-net admite el reset del anillo, vdpa añade resume y Xen expone las flags SIF al espacio de usuario.
15.6 Arquitecturas
ARM64 recibe los SoC Qualcomm SM8550 (Snapdragon 8 Gen 2), QDU1000/QRU1000, Rockchip RK3588 y TI J784S4. También entran placas de Amlogic, NXP y aspeed, y avanzan RISC-V, LoongArch y s390.
15.7 Drivers y plataformas
Intel estrena el driver DRM accel para su VPU, añade DSC en MST y SDP split para DP 2.0. El driver i810 se retira, y el resto de gráficos, almacenamiento y plataformas suma hardware y correcciones.
16. Lo que no llega
Meteor Lake no está terminada: el kernel la reconoce, pero faltan piezas, y Phoronix publicó un repaso de la release con lo que sí llega. HID-BPF necesita herramientas que lo usen. Los memfd no ejecutables dependen del sysctl y de que las distribuciones lo activen. BIG TCP necesita red que lo aguante.
Btrfs sigue necesitando balanceos, y las clases de tamaño no sustituyen a un balance bien hecho tras borrar muchos datos. Los folios de EROFS solo ayudan en el modo iomap, no en todas las configuraciones. ICC ya no compila el kernel: quien lo usara se pasa a GCC o Clang. Los netlink specs tampoco están completos: el ciclo publica las familias más usadas, y el resto llega en releases posteriores. Y 6.3 no es LTS: la serie con una LTS es 6.1, hasta que llegue 6.6, según kernel.org. Quien necesite una LTS debe quedarse en 6.1 o esperar a la siguiente.
17. Cambios menores
Core
- Rust
alloc— se retiraToOwnedyCowen favor de las APIs nuevas. - MDWE — memoria sin escritura ni ejecución para un proceso.
- zsmalloc — tamaño de la cadena de páginas configurable.
Bloque
- ublk sin privilegios — dispositivos de bloque en espacio de usuario.
- virtio-blk zoned — discos por zonas en invitados.
- pata_parport — sustituto de PARIDE.
- virtio-blk batching — finalización por lotes.
- virtqueue DMA — dispositivo DMA por virtqueue.
Sistemas de ficheros
- ext4 DIO compartido — candado compartido en escrituras directas.
- fsverity no-4K — páginas de otros tamaños.
- IMA y LSM — parámetros alineados con el hook.
- i915 force_probe — bloquear el probe de un dispositivo concreto.
- GSC FW — carga del firmware de seguridad gráfica.
Networking
- BPF en túneles — ipip6 e ip6ip en
bpf_skb_adjust_room(). - aspeed AST2600 — placas BMC con el SoC de aspeed.
- Amlogic Odroid — placas de desarrollo con el SoC de Amlogic.
Virtualización
- SEV throttling — detección de limitación en el invitado.
- Xen ESRT — tabla de recursos EFI bajo Xen.
- vdpa SolidNET — driver para la DPU de SolidRun.
- NXP i.MX8M — placas yavia con i.MX8MM y i.MX8MP.
18. Qué viene después
La merge window de 6.4 se abre el 24 de abril y cierra el 7 de mayo. Ese ciclo traerá Intel LAM, per-VMA locks, KSM por proceso y el soporte inicial de Apple M2; Linux 6.4 sale el 25 de junio, y LWN cubrió la ventana de 6.3 en dos partes.
Para las distribuciones, 6.3 es la release de primavera: Ubuntu 23.04 y Fedora 38 la adoptan, y las rolling la tienen en semanas. Es también la primera release que deja fuera a ICC de forma definitiva, con el aviso de la sección 9 para quien compilara el kernel con él. La LTS sigue siendo 6.1 hasta que 6.6 tome el relevo, así que muchas imágenes de servidor no verán 6.3 hasta dentro de un año.
Lo que no se sabrá hasta las siguientes releases es si Btrfs saca partido a las clases de tamaño en cargas reales y si HID-BPF se usa fuera de los círculos de hardware. Tampoco hay fecha para que el soporte de ARM64 en Rust llegue a drivers de producción, ni para que los folios grandes se generalicen en los sistemas de ficheros en red.
19. Referencias
- KernelNewbies: Linux 6.3 — inventario completo por subsistema.
- Phoronix: Linux 6.3 Released — resumen de hardware y rendimiento.