Linux 6.4: LAM, per-VMA y Apple M2
Intel LAM, per-VMA locks y el soporte inicial de Apple M2: 14.835 changesets y el adiós a SLOB, con el shadow stack rechazado.
Linux 6.4 se ha publicado hoy, 25 de junio de 2023, con Intel LAM, per-VMA locks y el soporte inicial de Apple M2. El ciclo deja 14.835 changesets y 1.980 desarrolladores, y se despide de SLOB y del runtime disable de SELinux. También es la release en la que el shadow stack de Intel se queda fuera, rechazado por Torvalds.
Torvalds cierra con una broma sobre el siguiente ciclo: «Most of the stuff in my mailbox the last week has been about upcoming things for 6.5, and I already have 15 pull requests pending. I appreciate all you proactive people. But that’s for tomorrow». Linux 6.4 sale el domingo 25 de junio de 2023, nueve semanas después de 6.3 y dentro de la serie 6.x; la merge window de 6.5 se abre al día siguiente.
El ciclo es estable en volumen: 14.835 changesets de 1.980 desarrolladores, de los que 282 son novatos, con 230 empresas identificadas. Uwe Kleine-König firma 781, el 5,3 % del total, casi todo conversiones de drivers a APIs nuevas; le siguen Krzysztof Kozlowski, con 499 y devicetree, y Rob Herring e Ian Rogers, con 200 cada uno.
Hay tres claves. La primera es la memoria: per-VMA locks quitan el candado global de algunas rutas, KSM se puede activar por proceso y PSI deja de exigir privilegios. La segunda es el hardware: Intel LAM da bits de puntero al espacio de usuario, Apple M2 arranca y Wi-Fi 7 suma piezas. La tercera es la limpieza: SLOB desaparece, SELinux pierde el interruptor de runtime y Rust gana infraestructura. Estas son las claves; el resto de cambios está al final.
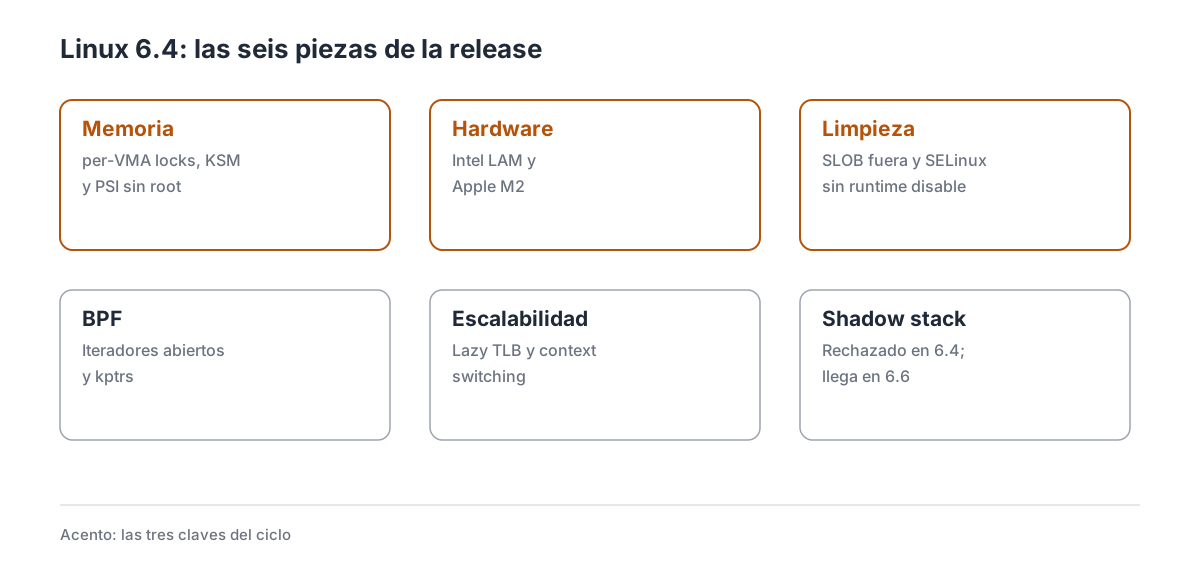
Las seis piezas de la release, con las tres claves resaltadas.
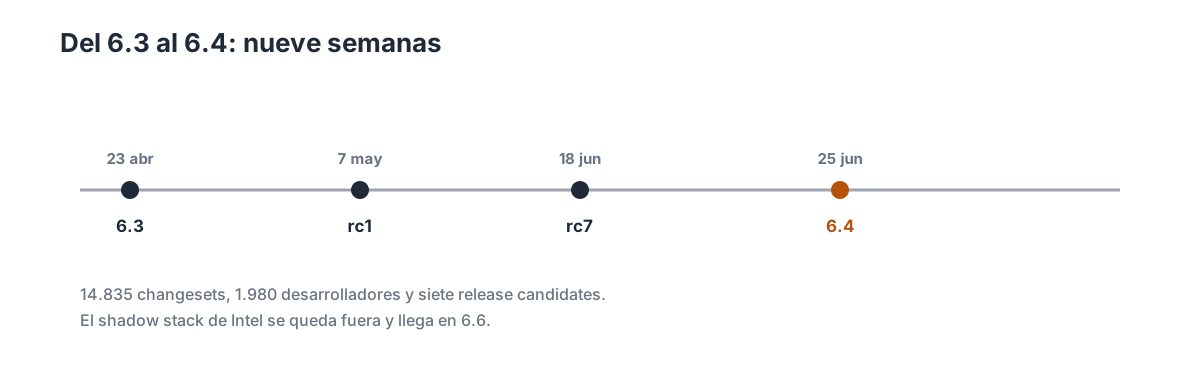
Del 6.3 al 6.4: nueve semanas, siete release candidates y un shadow stack que se queda fuera.
1. Las cifras de un ciclo estable
| Dato | Valor |
|---|---|
| Fecha de release | 25 de junio de 2023 |
| Versión anterior | 6.3 (23 de abril de 2023) |
| Merge window | 24 de abril al 7 de mayo de 2023 |
| Release candidates | 7 |
| Changesets | 14.835 |
| Desarrolladores | 1.980 |
| Novatos | 282 |
| Empresas | 230 |
Las 14.835 changesets son un poco más que las 14.424 de 6.3, y la participación sube hasta 1.980 desarrolladores. El ciclo no trae cifras récord, pero sí cambios de fondo: entran cuatro cambios de memoria que destacan en cargas reales y el soporte inicial del Apple M2.
Por empresas, Intel firma 1.542 changesets (10,4 %), Linaro 1.505 (10,1 %) y Google 1.137 (7,7 %). Red Hat y Pengutronix completan el quinteto. Las estadísticas de LWN tienen el desglose completo, y el ChangeLog-6.4 la lista de commits.
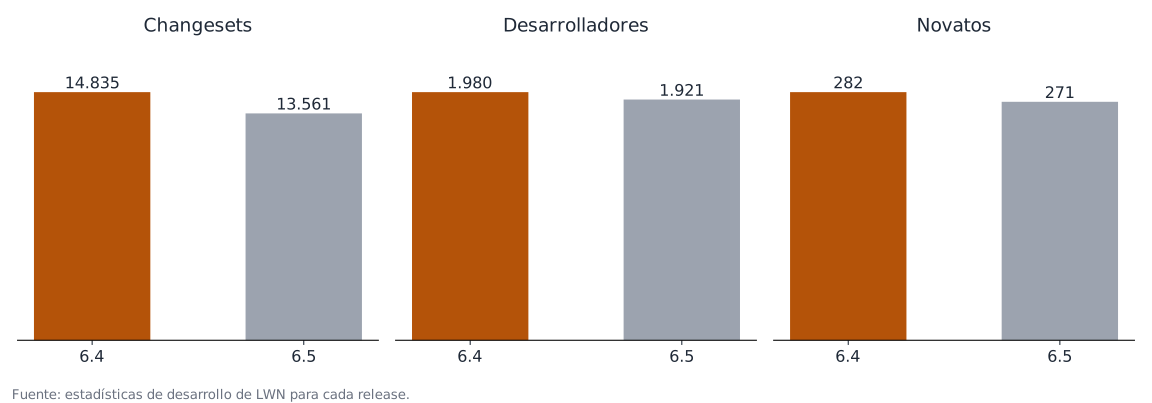
El ciclo de 6.4 comparado con 6.5, según las estadísticas de LWN.
2. Intel LAM: bits de puntero con significado
Un puntero de 64 bits no usa todos sus bits: en x86-64, los 16 superiores suelen ser una copia del bit 47 para que el hardware valide la dirección. Intel LAM (Linear Address Masking) permite que el software use algunos de esos bits para metadatos sin tener que enmascararlos antes de cada acceso.
6.4 habilita LAM en las CPU que lo admiten. Es el equivalente al Top Byte Ignore de ARM: los bits no se traducen, así que una aplicación puede guardar una etiqueta, un contador o un tipo junto al puntero y el hardware ignora esa parte al acceder a memoria. Los casos claros son los sanitizers como ASAN, que necesitan marcar regiones, y los JIT, que pueden codificar información en el puntero. LWN lo repasó en Support for Intel’s Linear Address Masking.
La limitación es el software: sin una biblioteca o un compilador que lo use, LAM no aporta nada, y las aplicaciones que suponen punteros canónicos pueden romperse si el kernel les da bits con otro valor. El hardware deja de reservar 16 bits por puntero, y el espacio de usuario decide si los aprovecha. El detalle importante es que LAM no cambia la semántica de las direcciones: un puntero con la etiqueta puesta sigue apuntando a la misma página, y el kernel se encarga de limpiar los bits cuando la dirección tiene que llegar a un dispositivo o a una estructura que no los espera.
3. per-VMA locks: memoria sin el candado global
Cuando un proceso toca una página que no está en memoria, el kernel necesita el mmap_lock para consultar la estructura de memoria virtual. Ese candado es global por proceso, así que dos fallos de página en hilos distintos se serializan aunque toquen zonas que no se solapan.
6.4 añade un candado por VMA: el fallo de página toma el candado de la región que le interesa, no el de todo el proceso. En cargas con muchos hilos —el arranque de una aplicación Android con decenas de hilos, por ejemplo— el cambio reduce la contención y mejora la escalabilidad. LWN lo explicó en Concurrent page-fault handling with per-VMA locks.
La contrapartida es que el modelo es más complejo: hay rutas que siguen necesitando el candado global, y la primera versión necesitó ajustes en las releases siguientes. El kernel ya puede consultar la memoria de un proceso desde varios hilos a la vez. Para el programador no hay API nueva: el cambio es interno, y las aplicaciones que ya escalaban con hilos lo notan sin recompilar. Para el que depura, en cambio, hay una consecuencia: los errores de concurrencia en el manejo de memoria ahora pueden aparecer en rutas que antes estaban serializadas.
4. KSM por proceso y por cgroup
KSM (Kernel Samepage Merging) deduplica páginas idénticas entre procesos, pero hasta ahora solo se activaba con madvise() sobre regiones concretas, una API pensada para casos muy específicos y poco segura si se aplica a todo.
6.4 añade prctl(PR_SET_MEMORY_MERGE) para activar KSM en el ámbito del proceso y su consulta correspondiente, y la base para hacerlo por cgroup. Con eso, un contenedor puede marcar todas sus páginas como candidatas sin que la aplicación tenga que cooperar, y el administrador puede decidir qué cargas pagan el coste de CPU del escaneo. LWN lo contó en Process-level kernel samepage merging control.
El límite es que KSM consume CPU y que solo compensa cuando hay muchas páginas duplicadas: máquinas virtuales, contenedores con la misma imagen o escritorios virtuales. La deduplicación pasa a decidirse por política del sistema, no por la aplicación. El interruptor por proceso se hereda al fork() y se limpia en el exec(), así que un servicio puede activarlo al arrancar sin afectar a los procesos que lanza después.
5. PSI sin privilegios
Pressure Stall Information mide cuánto tiempo pierden las tareas esperando CPU, memoria o E/S. Hasta 6.4, leer /proc/pressure/* exigía privilegios, así que las herramientas de un usuario normal no podían usarlo.
6.4 permite la consulta sin privilegios de PSI. Con eso, un escritorio puede mostrar por qué una aplicación va lenta sin pedir root, y una herramienta de diagnóstico puede leer la presión del sistema desde un contenedor sin capabilities.
La contrapartida es que PSI expone algo de información sobre la carga del sistema, y por eso se limita a los valores agregados. Saber por qué el sistema va lento ya no requiere privilegios. La lectura sigue siendo por proceso y por tipo de recurso, así que un contenedor solo ve su propia presión y no la del resto de la máquina.
6. Context switching más escalable
En un proceso con muchos hilos repartidos entre CPU, cada cambio de contexto entre usuario y kernel puede obligar a invalidar la TLB de un hilo que ya no usa la CPU. El kernel lo hace con IPIs, y en máquinas grandes eso se convierte en una tormenta de interrupciones.
6.4 mejora el shootdown de las lazy TLB: agrupa y evita invalidadas que ya no hacen falta. En la prueba que acompaña al parche, una compilación del kernel en un POWERPC de 144 CPU pasa de 314 IPIs a 3.
El límite es que el beneficio aparece en máquinas grandes y con procesos muy hilados; en un portátil no se nota. En máquinas grandes, el ahorro es de dos órdenes de magnitud.
7. BPF: iteradores abiertos
Los programas BPF recorrían estructuras con bucles acotados y comprobaciones del verificador. 6.4 añade los iteradores abiertos: el programa escribe el bucle como en C y el verificador genera el código necesario para recorrer la estructura de forma segura, sin que el autor tenga que declarar el iterador por adelantado.
También llegan kptrs en más mapas, kptr con RCU, propiedad compartida para kptrs locales, punteros de 64 bits a kfuncs y soporte de uprobes en funciones dentro de APKs de Android. LWN lo contó en Generic iterators for BPF.
La limitación es la de siempre en BPF: el verificador tiene que aceptar el programa, y las estructuras que se recorren deben estar expuestas. El verificador sigue estando detrás, pero el código se escribe como en C.
8. Apple M2, Wi-Fi 7 y AMD guided autonomous
Asahi Linux lleva años haciendo arrancar Linux en los Mac con Apple Silicon. 6.4 añade el soporte inicial del SoC M2, el de los MacBook Air y Pro y el Mac mini actuales. Es el primer paso: el SoC se reconoce y arranca, pero faltan drivers para muchas piezas.
En red, Wi-Fi 7 (EHT) suma piezas en mac80211, incluido el modo AP. En CPU, AMD añade el modo guided autonomous a amd-pstate: el firmware propone una frecuencia y el kernel decide dentro de un rango, con EPP para inclinar la balanza.
La contrapartida es el hardware: el M2 necesita trabajo de Asahi, Wi-Fi 7 necesita routers y tarjetas, y el modo de AMD solo funciona en CPU recientes.
9. Adiós a SLOB y al runtime disable de SELinux
SLOB era el allocator mínimo, pensado para sistemas con poca memoria. Con SLUB funcionando también en esos entornos, mantenerlo no tenía sentido: 6.4 lo retira y deja SLUB como único allocator general.
En seguridad, SELinux pierde la capacidad de desactivarse en tiempo de ejecución: el parámetro selinux=0 sigue existiendo, pero el interruptor por sysfs desaparece. La razón es que desactivar SELinux con el sistema en marcha dejaba políticas y permisos en un estado ambiguo, y los desarrolladores preferían que la decisión se tomara al arrancar. LWN lo explicó en Disabling SELinux’s runtime disable.
La contrapartida es que algunas recetas antiguas dejan de funcionar y que hay que revisar los scripts que tocaban /sys/fs/selinux/disable. Con esto desaparecen dos interruptores que ya casi nadie usaba.
10. El salseo: el shadow stack que Torvalds rechazó
La pila de sombras de Intel, el shadow stack, llevaba cinco años en camino. LWN lo tituló en abril de 2023 «User-space shadow stacks (maybe) for 6.4»: después de muchas versiones, parecía que por fin entraba. No entró.
Intel envió el soporte para 6.4 y Linus lo rechazó. Phoronix lo resume al anunciar su entrada en Linux 6.6: el código se envió para 6.4, Torvalds lo rechazó al revisarlo, y hicieron falta dos releases más para que entrara. La feature que protege contra ROP con hardware se quedó fuera de la release que la esperaba.
Lo ocurrido ilustra cómo funciona el proceso: una feature entra cuando el maintainer la acepta, no cuando está lista. El rechazo tuvo que ver con el estado del código y con el momento. El shadow stack llegó en 6.6, con el resto de la infraestructura de CET, que siguió creciendo hasta encajar.
11. user_events: trazas desde el espacio de usuario
El tracing del kernel tiene un problema de frontera: un programa en espacio de usuario sabe cuándo empieza una operación, pero no puede escribir en el búfer de traza sin una llamada al sistema o un fichero intermedio. user_events es la respuesta: una interfaz en tracefs donde un proceso registra un evento y lo emite cuando quiere, y el kernel lo mezcla con el resto de trazas con el mismo formato y las mismas marcas de tiempo.
6.4 reescribe el mecanismo con una ABI de escritura remota. El proceso registra una dirección de memoria propia y el kernel escribe ahí, o lee de ahí, sin compartir una página con el kernel. Con eso desaparece la página compartida que había antes, se simplifica la vida a los lenguajes que no pueden mapear memoria del kernel y se reduce la superficie de ataque.
Las piezas que lo completan son el registro por nombre, el soporte de varios formatos de escritura y la comprobación de los descriptores al cerrar el proceso. LWN contó el diseño en User-space trace events.
La ventaja práctica es no inventar otro sistema de trazas: una aplicación puede emitir eventos que aparecen junto a los de sched o block en perf y en trace-cmd, con la misma correlación temporal. Para bases de datos y servidores web, eso evita mantener un formato propio y exportar los datos a otra herramienta.
Los límites: el proceso tiene que registrar el evento antes de usarlo, el formato es fijo una vez registrado y la escritura no es gratuita, así que no sirve para instrumentar cada función. La documentación de user_events tiene los ejemplos.
12. Reclaim, memtest y hwpoison: cuando la memoria falla
La memoria del kernel no solo se asigna: también se recupera, se comprueba y se aísla cuando falla. 6.4 cambia el reclaimer de memcg para ignorar la memoria que no está en las listas LRU. Antes, un cgroup podía gastar tiempo recorriendo objetos que no podía liberar, y el resultado era una reclamación lenta sin beneficio; ahora se salta lo que no depende de esas listas.
memtest publica sus resultados en /proc/meminfo, así que un administrador puede ver si el firmware encontró errores en el arranque sin buscar en el log. hwpoison, el mecanismo que aísla páginas con errores, admite recuperar fallos en el copy-on-write de páginas gigantes: antes, un error en una página grande podía tumbar el proceso entero.
En shmem, shmem_get_partial_folio() usa filemap_get_entry para buscar folios parciales sin recorrer el árbol completo, y la creación de búferes de página se convierte a folios, un paso más en la migración general del subsistema.
El patrón es la resiliencia: el hardware falla, y el kernel cada vez tarda menos en detectarlo y más en sobrevivirlo. La contrapartida es que recuperar una página envenenada no arregla el módulo de memoria; solo evita que el fallo se propague.
Los límites: hwpoison necesita hardware que informe del error (ECC o machine check), y memtest solo informa de lo que el firmware ya comprobó. La documentación de memoria recoge las herramientas.
13. RISC-V: kernel reubicable, hibernación y svnapot
RISC-V deja de ser una arquitectura de placa de desarrollo y empieza a cubrir lo que pide un servidor. 6.4 permite compilar un kernel de 64 bits reubicable, condición para el arranque con KASLR y para los cargadores que colocan la imagen donde quieren. También añade soporte de hibernación, con lo que la arquitectura se alinea con x86 y ARM64 en una función que parecía secundaria hasta que faltaba.
En extensiones, el kernel detecta svnapot en tiempo de arranque, que permite mapear bloques contiguos de memoria con una sola entrada de tabla, y convierte la entrada al kernel a la infraestructura genérica, con lo que deja de mantener su propia versión. La interfaz de sondeo de hardware expone a espacio de usuario qué extensiones tiene la CPU, algo que hasta ahora cada programa averiguaba por su cuenta.
El efecto es que el software deje de adivinar: una distribución puede compilar un kernel que arranque en más placas, y una aplicación puede consultar las extensiones antes de elegir una ruta optimizada. La contrapartida es que las extensiones siguen fragmentadas: no todos los SoC implementan lo mismo, y el kernel tiene que convivir con esa diversidad.
Los límites: la hibernación depende de que el firmware guarde y restaure el estado, y svnapot solo ayuda si el hardware lo tiene. La documentación de RISC-V recoge el estado de cada extensión.
14. LoongArch: perf, ftrace y CRC en hardware
LoongArch, la arquitectura de Loongson, sigue construyendo su ecosistema. 6.4 añade el soporte básico de perf, con lo que perf stat y perf record dejan de depender de contadores leídos a mano, y la inyección de errores en funciones, una herramienta que el resto de arquitecturas tenía desde hace años.
En tracing, ftrace gana llamadas directas: el código instrumentado salta directamente a la función de traza en lugar de pasar por una tabla, con lo que el coste baja cuando hay pocos eventos activos. Y el CRC32 y el CRC32c se calculan con aceleración por hardware, algo que importa en sistemas de ficheros y en la pila de red.
La arquitectura ya no está en pañales: tiene kernel, toolchain, emulación y ahora las herramientas de medida. Lo que falta es hardware asequible y una distribución que la soporte de serie, y eso no lo decide el kernel.
Los límites son los de cualquier arquitectura nueva: los drivers llegan poco a poco, y el rendimiento de las operaciones criptográficas depende de que el fabricante documente las instrucciones. La documentación de LoongArch tiene el detalle.
15. Por subsistemas
15.1 Core y herramientas
prctl gana PR_GET_AUXV para copiar el vector auxiliar al espacio de usuario, y el scheduler reduce el coste de sched_move_task con autogroup. Se corrige la regresión de mm_cid y los temporizadores de ancho de banda de CFS se intercalan para mejorar el rendimiento de un solo hilo.
15.2 Sistemas de ficheros
Btrfs mejora el registro de cambios de un directorio en una transacción, reescribe el flujo de scrub y estrena prefijos largos de xattr. EROFS admite imágenes con varios blobs y bloques más pequeños que la página en ficheros sin comprimir. F2FS y NFS suman correcciones.
15.3 Memoria y bloque
El slab shrink pasa a ser lockless, y el bloque suma mejoras en RAID5 secuencial, el búfer de dm y auditoría de dm-verity. memtest publica sus resultados en /proc/meminfo y hwpoison recupera fallos en copia al escribir de páginas grandes.
15.4 Red
La red suma FOU para ipip, sockmap en vsock y macvlan con cola de broadcast. También llega el timestamp de transmisión por software en bonding, virtio_net con longitud de cabecera exacta y un ajuste de ICMPv6 para anycast.
15.5 Seguridad y virtualización
SELinux pierde checkreqprot y gana restricciones de llavero con CA. En virtualización, se retira la interfaz VT-d de comandos virtuales, vhost usa copy_process y Hyper-V estrena VTL. VDUSE mejora su rendimiento.
15.6 Arquitecturas
ARM64 gana los SoC StarFive JH7110 (RISC-V), Unisoc UMS512, Qualcomm IPQ5332 y sa8775p. También entran placas con Allwinner f1c200s y Banana Pi, y avanzan RISC-V, LoongArch y s390.
15.7 Almacenamiento y drivers
El almacenamiento recibe el driver ICE de Qualcomm, poll en hisi_sas y UFS para Lunar Lake. En gráficos, entra el driver QAIC para la tarjeta de inferencia de Qualcomm y el DRM de i.MX25, y mejora el análisis de DisplayID 2.0.
15.8 Documentación y pruebas
La documentación del kernel suma las páginas de PSI y de KSM, y la de Btrfs explica las clases de tamaño. Las pruebas de 0-day y los selftests de red fueron los protagonistas de la última semana.
16. Lo que no llega
El shadow stack no está en 6.4: llega en 6.6, con el código que Torvalds aceptó dos releases después. LAM necesita software adaptado para servir de algo. Apple M2 es soporte inicial: arranca, pero faltan drivers. per-VMA locks no eliminan el candado global en todas las rutas.
La reparación en línea de XFS que asoma en este ciclo no es una herramienta que el usuario pueda ejecutar todavía: son las estructuras que xfs_scrub necesitará, y el comando sigue siendo el mismo. KSM por proceso sigue consumiendo CPU, y SLOB desaparece: quien lo use se queda en 6.3 o migra a SLUB, que es el allocator que usan casi todas las configuraciones. La retirada también elimina la opción de compilar un kernel con el allocator mínimo para sistemas con muy poca memoria, algo que solo usaban placas antiguas y algunos entornos de pruebas. Y 6.4 no es LTS: la serie con una LTS es 6.1, hasta que llegue 6.6.
17. Cambios menores
Core
- io_uring batching — finalización por lotes para uring_cmd.
- io_uring timeouts — timeouts multishot para las peticiones.
- sched bandwidth — temporizadores de ancho de banda intercalados.
Memoria y bloque
- blk-mq polling — se retira el hybrid polling.
- dm-error discard — el dispositivo de error admite discard.
- dm-zero discard — el dispositivo cero también.
- nbd cookie — renombra el handle para evitar confusión.
Sistemas de ficheros
- Btrfs writeback — evita livelocks con etiquetado de páginas.
- Btrfs prealloc — sustituye la lista de extensiones por una estructura más simple.
Networking
- IPv6 anycast — ICMPv6 trata anycast como unicast.
- virtio_net header — longitud de cabecera exacta en el invitado.
Virtualización
- vdpa/snet — estado de virtqueue y suspensión.
- vdpa_sim_blk — backend compartido para pruebas.
Drivers
- scsi target remoto — target virtual para exportar almacenamiento.
- scsi_debug — mejoras en el simulador de SCSI.
18. Qué viene después
La merge window de 6.5 se abre el 26 de junio y cierra el 9 de julio. Ese ciclo traerá USB4 v2, MIDI 2.0, cachestat, la memoria no aceptada y AMD P-State EPP por defecto; Linux 6.5 sale el 27 de agosto; LWN cubrió la primera mitad de su merge window.
Para las distribuciones, 6.4 es la release del verano: Ubuntu 23.10 y Fedora 39 la adoptan, y las rolling la tienen en semanas. La LTS sigue siendo 6.1 hasta que 6.6 tome el relevo.
Lo que no se sabrá hasta las siguientes releases es si LAM encuentra software que la use y si el M2 llega a los portátiles de Asahi. Tampoco hay fecha para que per-VMA locks cubran todas las rutas de fallo de página, ni para que user_events sustituya a los mecanismos caseros de traza que usan muchas aplicaciones. Y LoongArch necesita drivers y distribución antes de que su soporte de perf sirva de algo fuera de un laboratorio.
19. Referencias
- KernelNewbies: Linux 6.4 — inventario completo por subsistema.
- LWN: The 6.4 kernel has been released — resumen del anuncio.
- Phoronix: Linux 6.4 Released — resumen de hardware y rendimiento.
- Phoronix: Linux 6.4 features — repaso de las novedades del ciclo.