Linux 6.5: USB4 v2, MIDI 2.0 y AMD EPP
USB4 v2, MIDI 2.0 y AMD P-State EPP por defecto: 13.561 changesets en el ciclo más flojo desde 2021, con SLAB ya obsoleto.
Linux 6.5 se ha publicado hoy, 27 de agosto de 2023, con USB4 v2, MIDI 2.0 y AMD P-State EPP por defecto. El ciclo deja 13.561 changesets, el número más bajo desde 5.15, y 1.921 desarrolladores, en un verano en el que media comunidad estaba de vacaciones. También es la release que depreca SLAB y estrena cachestat().
Torvalds lo dice sin rodeos: «I still have this nagging feeling that a lot of people are on vacation and that things have been quiet partly due to that. But this release has been going smoothly, so that’s probably just me being paranoid». Los parches más grandes de la última semana fueron de selftests. Linux 6.5 sale el domingo 27 de agosto de 2023, nueve semanas después de 6.4 y dentro de la serie 6.x; la merge window de 6.6 se abre al día siguiente.
El ciclo es el más flojo en volumen en años: 13.561 changesets de 1.921 desarrolladores, de los que 271 son novatos, con 218 empresas identificadas. Uwe Kleine-König vuelve a encabezar la lista con 272, casi todos refactorizaciones de drivers; le siguen Krzysztof Kozlowski, con 235 y devicetree, y Christoph Hellwig, con 213. Intel firma el 11,1 % de los cambios y AMD el 9,1 %.
Hay tres claves. La primera es el hardware: llega el soporte inicial de USB4 v2 y MIDI 2.0, dos estándares que llevaban años de retraso. La segunda es el sistema: cachestat() mide la caché de página, la memoria no aceptada abre la puerta a TDX y SEV-SNP y mount beneath permite actualizar montajes sin cortar el servicio. La tercera es la CPU: AMD P-State EPP pasa a ser el modo por defecto y SLAB queda obsoleto. Estas son las claves; el resto de cambios está al final.
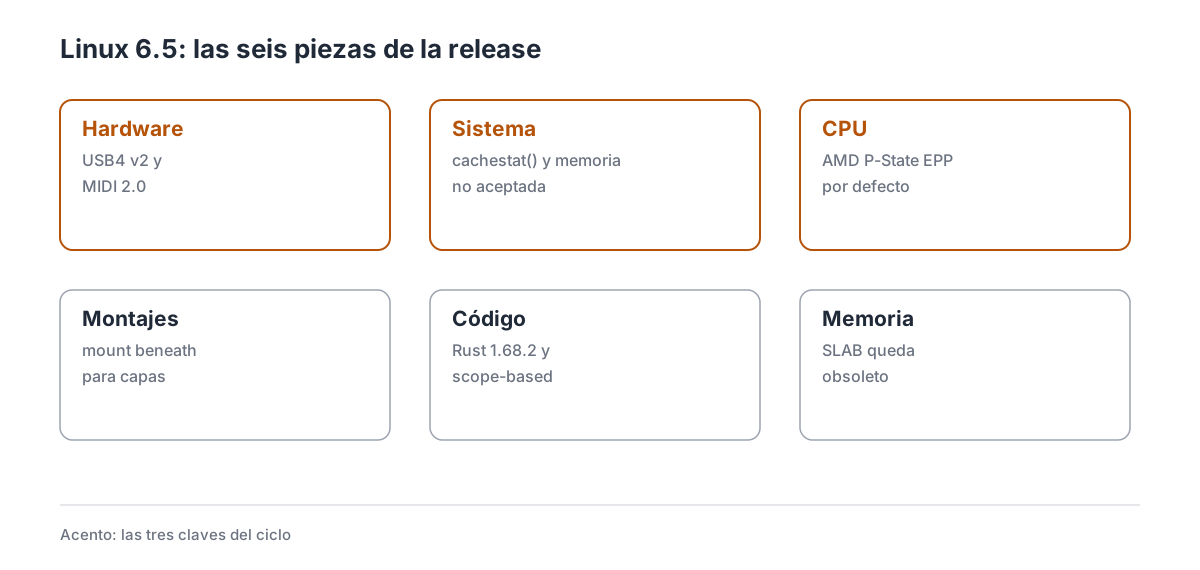
Las seis piezas de la release, con las tres claves resaltadas.
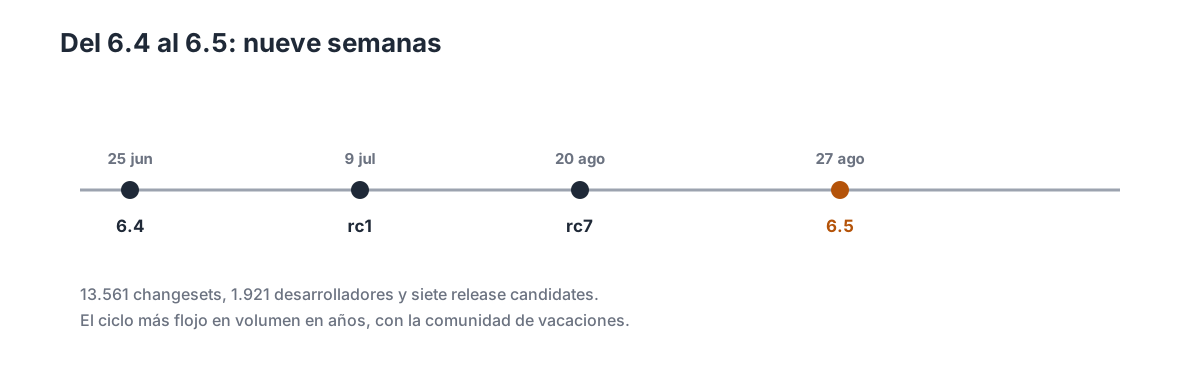
Del 6.4 al 6.5: nueve semanas, siete release candidates y un verano con calma.
1. Las cifras del ciclo más flojo desde 2021
| Dato | Valor |
|---|---|
| Fecha de release | 27 de agosto de 2023 |
| Versión anterior | 6.4 (25 de junio de 2023) |
| Merge window | 26 de junio al 9 de julio de 2023 |
| Release candidates | 7 |
| Changesets | 13.561 |
| Desarrolladores | 1.921 |
| Novatos | 271 |
| Empresas | 218 |
Las 13.561 changesets son el número más bajo desde la serie 5.15, y la participación también baja: 1.921 desarrolladores frente a los 2.000 habituales. El dato tiene truco: el ciclo cayó en pleno verano europeo, con muchos maintainers de vacaciones, y la merge window se cerró en julio. Las releases de agosto suelen ser las más flojas del año, y 6.5 no es una excepción. Aun así, el ciclo no es un desierto: entran USB4 v2, MIDI 2.0, cachestat, la memoria no aceptada y el cambio de modo de AMD P-State.
Por empresas, Intel firma 1.503 changesets (11,1 %), AMD 1.233 (9,1 %) y Linaro 1.174 (8,7 %). Google y Red Hat completan el quinteto. Los tres primeros coinciden: en este ciclo entran sus plataformas y controladores nuevos. Las estadísticas de LWN tienen el desglose completo, y el ChangeLog-6.5 la lista de commits.
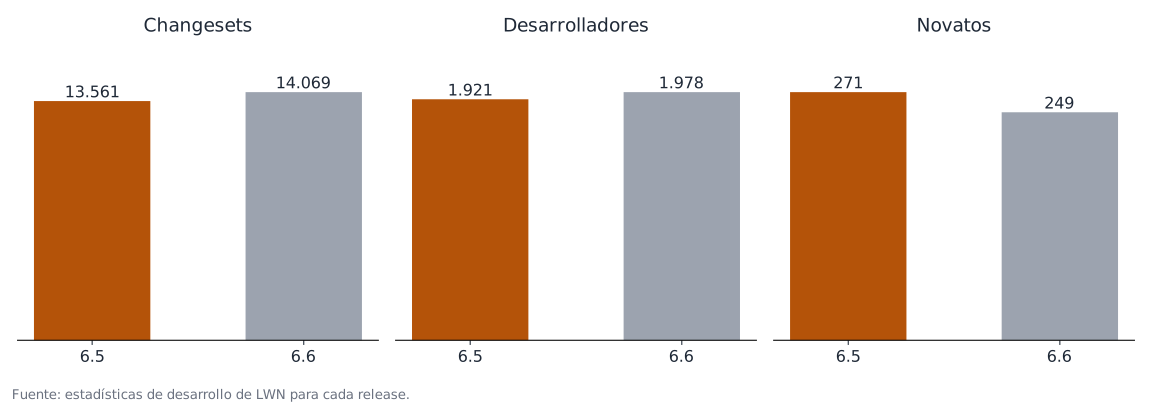
El ciclo de 6.5 comparado con 6.6, según las estadísticas de LWN.
2. USB4 v2: 80 Gbps y un controlador nuevo
USB4 v2 duplica el ancho de banda del USB4 original: 80 Gbps simétricos, con la promesa de 120/40 en modo asimétrico para pantallas. El estándar se publicó poco antes y el hardware empezó a llegar, así que el kernel necesitaba el soporte.
6.5 añade el soporte inicial en el driver de Thunderbolt: ese enlace simétrico, la configuración para arrancar el router en modo v2, el encapsulado extendido de PCIe, el estado de baja potencia CL2 y el controlador discreto Intel Barlow Ridge. El enlace asimétrico 128/80 G queda para más adelante; la documentación de Thunderbolt explica el modelo de túneles.
La contrapartida es el hardware: no hay muchos equipos con USB4 v2, y los primeros son caros. El kernel ya admite el estándar antes de que lleguen los dispositivos.
3. MIDI 2.0: cuarenta años después
MIDI 1.0 funciona con bytes a 31,25 kbps. MIDI 2.0 cambia el transporte: paquetes de 32 bits, el Universal MIDI Packet, con comandos de alta resolución para velocidad, articulación y control. Mantiene compatibilidad con MIDI 1.0 dentro del mismo flujo.
6.5 añade el soporte de MIDI 2.0 en el subsistema de sonido, con el nuevo formato de paquetes y la base para que los dispositivos lo expongan a las aplicaciones. El kernel no interpreta la música: transporta los paquetes entre el dispositivo USB o la interfaz y el programa, y deja que ALSA y la aplicación decidan qué hacer con la resolución extra. Lo que cambia respecto a MIDI 1.0 es que cada mensaje puede llevar 16 o 32 bits por parámetro, así que un fader puede tener 65.536 posiciones en vez de 128.
El límite es doble: hacen falta dispositivos MIDI 2.0 y software que entienda UMP; mientras tanto, todo sigue funcionando en modo 1.0. El kernel se prepara para un cambio que tardará años en llegar a los estudios, y la documentación de MIDI 2.0 tiene el formato UMP.
4. cachestat(): saber qué hay en la caché
Cuando un sistema va lento, una de las preguntas es qué parte de los ficheros está en la caché de página. mincore() responde para un mapeo, pero escala mal cuando hay miles de ficheros. La alternativa era mirar /proc/meminfo y quedarse con una idea aproximada.
6.5 añade cachestat(), una syscall que consulta un rango de un fichero y devuelve cuántas páginas hay en caché, cuántas están sucias, cuántas en escritura y cuántas se han desalojado. Con eso, una base de datos puede decidir si hace un escaneo de índice o consultas directas, y una herramienta de diagnóstico puede ver qué está pasando sin adivinar.
LWN lo contó en Checking page-cache status with cachestat(). La contrapartida es que hay que usarla: las herramientas existentes no la conocen. El kernel expone el dato y deja que el espacio de usuario decida qué hacer con él, con la API en la documentación de cachestat.
5. Memoria no aceptada: TDX y SEV-SNP
Las máquinas virtuales privadas de Intel (TDX) y AMD (SEV-SNP) no entregan la memoria al invitado de golpe: el invitado tiene que aceptar cada página antes de usarla, y el firmware o el hipervisor intervienen en el proceso. UEFI 2.9 define el protocolo, y hasta ahora Linux no lo implementaba.
6.5 añade el soporte de memoria no aceptada: el kernel acepta las páginas bajo demanda, en lugar de al arrancar, lo que acelera el arranque de las máquinas virtuales privadas y evita reservar memoria que no se va a usar. LWN lo discutió en Seeking an acceptable unaccepted memory policy.
La condición está en el hardware y el firmware: hace falta una CPU con TDX o SNP, un hipervisor que lo soporte y una imagen que sepa arrancar en ese entorno. Las máquinas virtuales privadas arrancan mucho más rápido. El ahorro no es cosmético: aceptar un gigabyte de memoria de una vez puede costar cientos de milisegundos en el arranque, y con el modelo nuevo el invitado solo paga por lo que toca. En cargas que arrancan y mueren en segundos, como las funciones serverless, eso cambia el orden de magnitud del tiempo de inicio.
6. mount beneath: actualizar sin cortar
Las distribuciones inmutables y los sistemas de paquetes por capas montan una base y encima capas de paquetes. Actualizar una capa obliga a cambiar el montaje que ven los procesos, y hasta ahora no había una forma limpia de hacerlo sin que alguien viera el estado intermedio.
6.5 añade el flag MOVE_MOUNT_BENEATH a move_mount(): el montaje nuevo se coloca debajo del superior, y el viejo se puede desmontar después. Los procesos ven el antiguo o el nuevo, nunca los de abajo. LWN lo explicó en Mount beneath.
La limitación es que hay que usarlo desde el espacio de usuario, y las herramientas de montaje tienen que adaptarse. Actualizar capas ya no obliga a cortar el servicio.
7. Rust 1.68.2 y la limpieza automática
Rust en el kernel sube a la versión 1.68.2 de la cadena de herramientas, con los ajustes que eso implica para los módulos existentes. No hay drivers nuevos en este ciclo, pero la base se mantiene al día.
En C, el cambio importante es la gestión de recursos por scope: el compilador puede ejecutar una función de limpieza cuando una variable sale de su ámbito, lo que evita olvidos en las rutas de error. LWN lo explicó en Scope-based resource management for the kernel. También entra el atributo __counted_by para comprobar límites de arrays flexibles en tiempo de ejecución, y se activa -fstrict-flex-arrays=3.
El límite es que son herramientas para desarrolladores: el usuario no las ve, pero el kernel tiene menos sitios donde olvidarse de liberar. El código es más difícil de romper.
8. AMD P-State EPP por defecto
AMD P-State tenía dos modos: pasivo, que dejaba el control al firmware, y activo, que usaba el driver del kernel. En 6.5 el modo activo pasa a ser el predeterminado en las CPU que lo admiten, con EPP (Energy Performance Preference) para elegir entre eficiencia y rendimiento.
El cambio se nota en portátiles: el driver decide las frecuencias con más información que el firmware y responde mejor a los cambios de carga; la guía de amd-pstate detalla los modos. También hay más parámetros en /sys: bien para quien quiere ajustar, mal para quien prefería que todo fuera automático.
La limitación es el hardware: las CPU anteriores a Zen 2 se quedan con el driver acpi-cpufreq. Los portátiles AMD modernos gestionan la energía desde el kernel, no desde la BIOS.
9. SLAB queda obsoleto
SLAB es el allocator de memoria del kernel que llegó con Linux 2.2, en 1999. SLUB lo sustituyó como opción por defecto hace años, pero SLAB seguía ahí, con su código y sus configuraciones. En 6.5 se marca como obsoleto y se anuncia su retirada.
El aviso es para quien compile kernels con CONFIG_SLAB: la opción sigue existiendo, pero desaparece en Linux 6.8, donde se retira el código. A partir de ahí solo quedan SLUB y SLOB, y SLOB también tiene los días contados.
La contrapartida es que el código fuera del tree que dependa de SLAB se rompe, y que las configuraciones antiguas hay que revisarlas. El kernel se quita de encima un allocator que ya solo se mantenía por inercia.
10. El salseo: vacaciones y un 34 % que casi se cuela
El ciclo de 6.5 es el más tranquilo en años, y no solo por el volumen: los parches grandes de la última semana fueron de selftests, no de código de producción. Torvalds lo atribuye a las vacaciones en el anuncio, medio en broma.
Pero la tranquilidad no significa que no pasara nada. Intel 0-day detectó una regresión de rendimiento del 34,6 % en un microbenchmark, y el arreglo entró en el último momento, antes de la release. Phoronix lo contó en Linux 6.5 Last Minute Fixes A Performance Regression: el culpable era un cambio en el código de x86, y la prueba automática lo cazó antes de que llegara a los usuarios.
El episodio es la otra cara del ciclo flojo: las pruebas automáticas importan más que la cantidad de parches. Una caída del 34 % en un benchmark no se nota hasta que alguien la sufre, y el sistema de 0-day la encontró sin que nadie la buscara a mano.
11. BPF estrena dynptr y más enganches
Los dynamic pointers (dynptr) son una abstracción que permite a un programa BPF manejar un búfer cuya localización y tamaño no se conocen al compilar, algo que hasta ahora obligaba a escribir código frágil con desplazamientos calculados a mano. 6.5 añade helpers para dynptr: leer, escribir y comprobar el estado del puntero sin salirse del búfer, con el verificador comprobando cada acceso.
En paralelo, bpf_fib_lookup() puede usar el identificador de tabla para consultar rutas en tablas que no son la principal, algo habitual en routers con políticas de enrutamiento. Los enlaces de tracing muestran el target_obj y target_btf_id, y bpftool permite indicar la interfaz de las XDP hints al cargar un programa.
El patrón se repite en cada release: BPF gana expresividad y el verificador gana trabajo. Cada helper nuevo es una superficie que hay que modelar, y los programas que antes necesitaban un módulo del kernel ahora se escriben en C de BPF. La contrapartida es que la estabilidad del ABI depende de que los helpers no cambien de semántica, algo que el proyecto se toma en serio.
Los límites son los de siempre: los dynptr no sustituyen a la validación de datos de aplicación, y usar tablas de rutas alternativas exige que el programa conozca la configuración de la red. La documentación de BPF tiene las referencias de los helpers.
12. ext4, F2FS y squashfs: los otros sistemas de ficheros
Btrfs se lleva los titulares, pero 6.5 toca los sistemas de ficheros que están en la mayoría de los equipos. ext4 registra las transacciones del journal entre montajes, de modo que un fallo deja rastro de lo que pasó, y permite escrituras directas concurrentes no alineadas sin serializarlas. ext2 se pasa a iomap para la E/S directa, el mismo camino que usan los sistemas modernos.
F2FS añade la opción de montaje errors=remount-ro|continue|panic, que decide qué hacer cuando el sistema detecta un error, y admite el reset asíncrono de zonas en dispositivos con esa geometría. NTFS3 expone /proc/fs/ntfs3/<dev>/volinfo para consultar la versión y la etiqueta del volumen sin herramientas externas.
En solo lectura, squashfs cachea los bloques comprimidos parciales, lo que acelera las lecturas de ficheros comprimidos con bloques mayores que el tamaño de página. Es el tipo de mejora que se nota en un arranque en vivo o en un contenedor con imagen comprimida.
Nada de esto cambia el formato en disco: son mejoras de código que funcionan con sistemas ya creados. El límite es el de siempre, que la distribución tenga el kernel nuevo; quien use la LTS sigue con el comportamiento anterior. La documentación de ext4 y la de F2FS describen las opciones.
13. Presión de memoria: menos bloqueos y más información
La memoria es el subsistema donde un cambio pequeño se nota en toda la máquina. 6.5 exporta el nivel de swap por memcg en sysfs, de modo que un administrador puede ver qué cgroup está paginando antes de que el sistema se degrade, y mejora los mensajes del OOM killer para que digan qué proceso consumía qué.
En el camino de la reclamación, el kernel encoge hasta poder aceptar la asignación en lugar de rendirse a la primera, y migrate_pages() deja de bloquearse esperando E/S en el modo ligero, lo que evita paradas largas cuando hay que mover páginas. KASAN gana kasan.fault=panic_on_write para que una escritura fuera de rango detenga la máquina en lugar de seguir corrompiendo memoria.
La filosofía es medir antes de ajustar: durante años, la presión de memoria se diagnosticaba con vmstat y paciencia. Con las métricas por cgroup y los mensajes de OOM más claros, un incidente se explica con datos. La contrapartida es que las métricas nuevas consumen algo de CPU y que el ajuste sigue dependiendo de la carga.
Los límites: el watermark de swap no dice qué página concreta se movió, y panic_on_write es para entornos de prueba, no para producción. La documentación de cgroups recoge los ficheros de memoria.
14. sendpage se jubila: splice habla con sendmsg
splice() es la llamada que mueve datos entre un descriptor y otro sin pasar por el espacio de usuario, y durante años el caso “fichero a socket” acababa en sendpage(), una operación de la pila de red que cada driver implementaba a su manera. 6.5 la sustituye por sendmsg() con MSG_SPLICE_PAGES, de modo que el envío usa el mismo camino que una escritura normal y la pila decide si copia o no.
El cambio elimina una API que obligaba a tocar todos los drivers de red, y arregla de paso el manejo de SPLICE_F_MORE en TLS: AF_TLS reconoce MSG_SPLICE_PAGES y deja de romper el flujo cuando el emisor encadena varios splice(). Con los usuarios migrados, sendpage() desaparece del kernel.
El beneficio para el usuario es indirecto: menos código duplicado en los drivers, menos formas de equivocarse con las páginas y un camino único que probar. Un proxy que use splice() para pasar datos de disco a red debería comportarse igual que antes, y algunos errores raros de TLS con splice() dejan de ocurrir.
La parte incómoda es que el cambio toca muchos drivers a la vez, y cualquier módulo fuera del tree que implementara sendpage tiene que adaptarse o dejar de compilar. La documentación de splice describe los flags.
15. Tracing: timerlat en usuario y perf por caché
timerlat es la herramienta de rtla que mide la latencia de los temporizadores de un sistema en tiempo real. 6.5 permite ejecutarla en espacio de usuario, sin necesidad de un traza del kernel, y presentar los resultados con su propio código. Para quien depura un sistema con PREEMPT_RT, eso significa medir con menos interferencia y llevar los datos a un formato propio.
En perf, perf stat añade la opción --per-cache, que suma los contadores por caché en lugar de por CPU, útil en procesadores con varios niveles y en máquinas virtuales donde la topología no coincide con la del host. perf lock puede emitir CSV para volcarlo a una hoja de cálculo, y los kprobes inyectan el nombre (fault) cuando el acceso a memoria provoca un fallo de página.
Son mejoras de medición, no de rendimiento: no hacen que el sistema vaya más rápido, pero permiten demostrar dónde va lento. La contrapartida es que cada opción nueva hay que conocerla; perf tiene cientos de banderas y la documentación no siempre está al día.
Los límites: --per-cache depende de que el hardware exponga los contadores por caché, y timerlat en usuario necesita que rtla esté compilado con las bibliotecas adecuadas. La documentación de perf y la de rtla tienen los detalles.
16. Por subsistemas
16.1 Core y memoria
secretmem pasa a estar activo por defecto, y la documentación estrena una introducción a las tablas de páginas. El kernel permite que pte_offset_map() falle para evitar el mmap_lock, y migrate_pages() se convierte a folios.
16.2 Sistemas de ficheros
Btrfs acelera fsync(), usa bloqueo por búfer al leer extent buffers y deja de confirmar una transacción por cada subvolumen. El scrub de RAID56 verifica siempre los datos de paridad, y la documentación de Btrfs explica los perfiles.
16.3 Bloque
blk-ioprio estrena la política promote-to-rt, y blk-wbt añade controles por dispositivo. Las reservas persistentes exigen CAP_SYS_ADMIN fino y ublk suma comandos de control, con su documentación.
16.4 Red
ipconfig permite sobrescribir el DNS con el DHCPACK, y TCP hace lineales los primeros retrocesos de SYN y encoge la ventana para respetar los límites de memoria. El busy polling funciona en kernels -RT y llegan SCM_PIDFD y SO_PEERPIDFD.
16.5 Seguridad y virtualización
fs-verity usa la API shash en lugar de ahash, y SELinux marca la opción ocon como obsoleta. La documentación de firmas integradas se amplía.
16.6 Arquitecturas
ARM64 recibe los SoC Samsung Exynos 4212, Amlogic C3, Qualcomm MSM8939, SC8180x y SDX75. También entran placas Marantec y Endian, y avanzan RISC-V y LoongArch.
16.7 Drivers y gráficos
El almacenamiento suma Command Duration Limits, NVMe passthrough con lazy wake y UFS para Arrow Lake. En gráficos, los conectores DRM exponen su id por sysfs y se enlazan con los conectores Type-C.
16.8 Audio y USB
MIDI 2.0 y USB4 v2 llegan a los drivers de audio y de bus, y los paneles suman hardware. Los drivers de audio y de paneles suman hardware.
17. Lo que no llega
USB4 v2 está a medias: falta el enlace asimétrico y hay poco hardware. MIDI 2.0 necesita dispositivos y software. cachestat() necesita herramientas que la usen. La memoria no aceptada depende de TDX o SEV-SNP y su firmware.
SLAB sigue ahí, solo obsoleto; quien lo use tiene hasta 6.8, y los módulos fuera del tree que dependan de sus estructuras internas tendrán que migrar a SLUB antes de esa fecha. La retirada tampoco llega a todas las configuraciones: algunas arquitecturas pequeñas siguen eligiendo SLAB porque SLUB les ocupa más. secretmem sigue teniendo coste de memoria. Y 6.5 no es LTS: la serie con una LTS es 6.1, hasta que llegue 6.6, según kernel.org.
18. Cambios menores
Core y memoria
- page faults parciales — se pueden manejar fallos en partes de un fichero ya en caché.
- page pinning — el bloque usa pinning de páginas.
Bloque
- ublk cleanup — limpieza y copia desde usuario.
- Amiga RDB — arreglos en el soporte de particiones.
Networking
- SCM_PIDFD — un pidfd viaja por el socket.
Seguridad
- IMA doc — documentación de firmas integradas.
Almacenamiento
- LIO pr_ops — reservas persistentes en target_core_iblock.
- UFS flush — umbral de flush por sysfs.
- lpfc — estadísticas de congestión.
Gráficos
- amdgpu p-state — depuración de estados de energía.
- Freesync por defecto — el modo de vídeo se activa solo.
Plataformas
- Marantec Maveo — placa con i.MX6ULL.
- Endian 4i Edge — placa con Kirkwood.
19. Qué viene después
La merge window de 6.6 se abre el 28 de agosto y cierra el 10 de septiembre. Ese ciclo traerá EEVDF, el shadow stack de Intel, cuotas en tmpfs y la LTS de 2023; Linux 6.6 sale el 29 de octubre, y LWN cubrió la ventana de 6.5 en dos partes.
Para las distribuciones, 6.5 es la release del verano: Ubuntu 23.10 y Fedora 39 la adoptan, y las rolling la tienen en semanas. La LTS sigue siendo 6.1 hasta que 6.6 tome el relevo.
Lo que no se sabrá hasta las siguientes releases es si USB4 v2 y MIDI 2.0 llegan a hardware asequible y si EPP convence a los portátiles AMD. Tampoco está claro que el modelo de memoria no aceptada se adopte fuera de los hipervisores comerciales: QEMU lo soporta, pero las imágenes de nube tienen que actualizar su firmware y su cargador de arranque.
20. Referencias
- KernelNewbies: Linux 6.5 — inventario completo por subsistema.
- LWN: The 6.5 kernel has been released — resumen del anuncio.
- Phoronix: Linux 6.5 Released — resumen de hardware y rendimiento.
- Phoronix: Linux 6.5 features — repaso de las novedades del ciclo.